CGNAT y UDP: cómo el NAT de grado transportador afecta al tráfico en tiempo real
El NAT de grado transportador (CGNAT) permite a un operador colocar a miles de abonados detrás de un pequeño grupo de direcciones IPv4 públicas, y casi todas las IP móviles están detrás de él. Para UDP esto importa: los mapeos viven con temporizadores de inactividad, las conexiones entrantes fallan y una breve pausa puede cambiar tu puerto público en medio de una llamada.
Qué es el NAT de grado transportador (CGNAT)
¿Qué es CGNAT? Es la traducción de direcciones realizada por el ISP o el operador móvil en lugar de tu router doméstico. Comparte cada dirección IPv4 pública entre muchos clientes y les asigna direcciones del bloque 100.64.0.0/10, el espacio de direcciones compartidas reservado para este propósito en el RFC 6598.
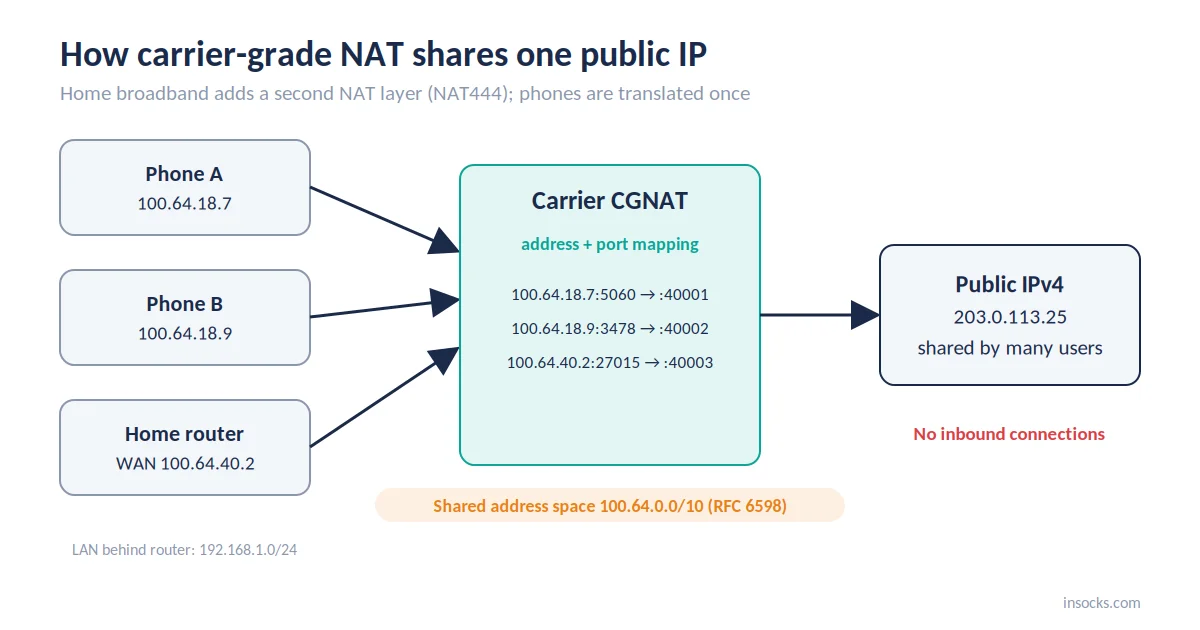
El operador mapea la dirección y el puerto de cada abonado a una IP pública compartida
- NAT doméstico: un hogar detrás de una IP pública, con reenvío de puertos bajo tu control.
- CGNAT: muchos abonados detrás de una IP pública, sin reenvío de puertos para nadie.
- NAT444: la configuración de banda ancha donde tu router traduce una vez y el operador traduce de nuevo, a través de tres dominios de direcciones IPv4.
Los teléfonos normalmente no tienen un router intermedio, por lo que la pasarela del operador traduce su dirección solo una vez.
Por qué las redes móviles dependen del CGNAT
Los operadores móviles adoptaron el Carrier Grade NAT porque las direcciones IPv4 se agotaron hace tiempo y los teléfonos superan con creces las direcciones que posee un operador. Una IP pública puede atender a miles de abonados, siempre que cada conexión reciba su propio puerto.
La mayoría de quienes escriben "qué es CGNAT" en un buscador realmente preguntan por la escasez. Muchos operadores ya asignan IPv6 a los teléfonos, pero todo lo que aún necesita IPv4 pasa por el traductor.
Qué cambia para una conexión saliente
Detrás de un CGNAT, cada conexión saliente parte desde una dirección compartida y un puerto que elige el operador. Las respuestas regresan solo mientras la pasarela recuerda ese emparejamiento, y nada desde fuera puede iniciar una conexión hacia ti.
| Qué cambia | Por qué importa |
|---|---|
| IP pública compartida | Los servidores remotos ven a muchos usuarios detrás de una dirección IP compartida |
| Mapeo de dirección más puerto | La asignación de puertos del operador, no tu dispositivo, identifica la sesión |
| Estado de la sesión | Los mapeos son temporales y expiran |
| Sin ruta de entrada | Las conexiones no solicitadas desde fuera se descartan |
Los problemas de CGNAT con UDP empiezan aquí: TCP tiene señales explícitas de apertura y cierre, mientras que UDP no las tiene.
Cómo el CGNAT gestiona los mapeos UDP
Un mapeo UDP de CGNAT se crea con tu primer paquete saliente y se elimina tras un período de silencio. Sin un handshake que seguir, únicamente el temporizador del NAT decide cuánto vive.
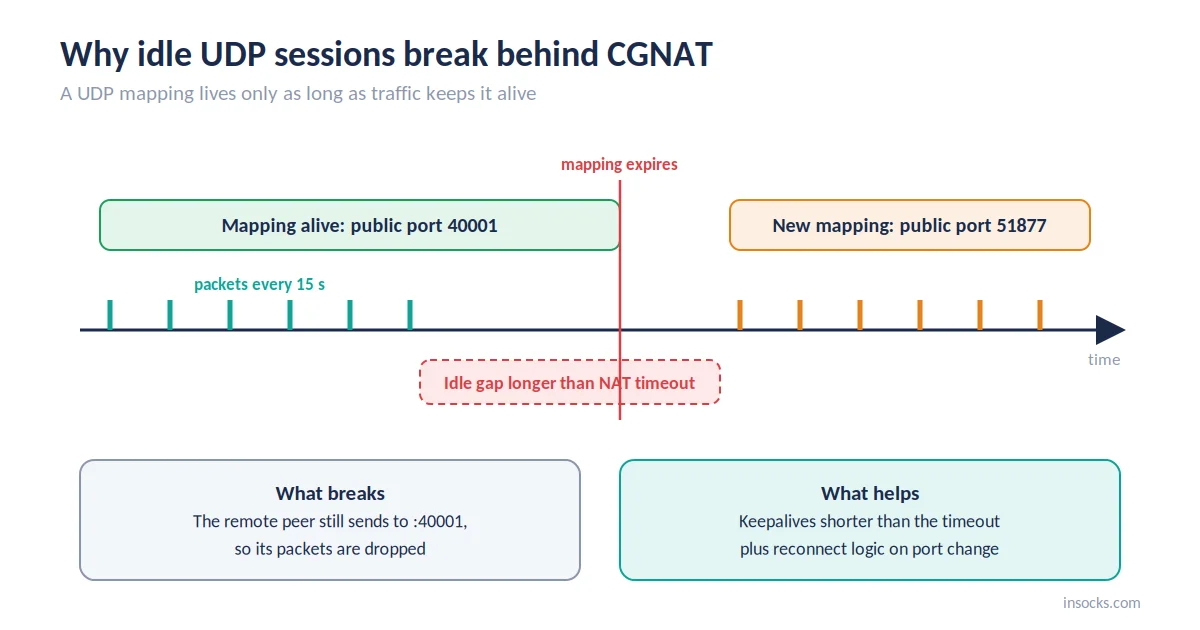
El tráfico mantiene vivo el mapeo; un silencio largo puede cambiar el puerto público
Las pasarelas bien comportadas usan mapeo independiente de extremo (EIM): la misma dirección y puerto internos conservan la misma dirección y puerto públicos para cada destino. Esto ayuda a las aplicaciones peer-to-peer, ya que un puerto aprendido de un servidor funciona con otros.
"Un temporizador de mapeo UDP del NAT NO DEBE expirar en menos de dos minutos, salvo que aplique REQ-5a."
— RFC 4787, mejores prácticas actuales del IETF para el comportamiento UDP del NAT
No todas las redes lo siguen, así que las aplicaciones no deberían contar con el mínimo de dos minutos.
Por qué las conexiones entrantes y el reenvío de puertos no funcionan
Las conexiones entrantes fallan porque la pasarela solo reenvía paquetes que coinciden con un mapeo creado por tu dispositivo. El reenvío de puertos necesita un puerto público reservado para ti, y en una dirección compartida cada puerto pertenece al grupo del operador.
- ✅ Solicitudes salientes y sus respuestas
- ✅ Sesiones establecidas que siguen enviando tráfico
- ❌ Intentos de conexión entrante no solicitados
- ❌ Reenvío manual de puertos en una dirección compartida
El Port Control Protocol (PCP) permite a un dispositivo solicitar un mapeo al operador, pero pocos operadores lo exponen a los abonados. Las aplicaciones que deben aceptar conexiones suelen depender de un servidor de retransmisión externo, al que el dispositivo se conecta primero.
Cómo afecta el CGNAT al tráfico en tiempo real
Las aplicaciones en tiempo real chocan primero con los límites de CGNAT UDP, porque necesitan una entrega bidireccional constante. Un mapeo perdido se manifiesta de inmediato como audio cortado, video congelado o una desincronización.
| Tipo de tráfico | Impacto del CGNAT | Qué ayuda |
|---|---|---|
| VoIP | Audio en un solo sentido o ausente tras un remapeo | Keepalives más cortos que el temporizador del NAT |
| Videollamadas | Congelamientos mientras se renegocia la ruta | Reinicio de ICE con respaldo TURN |
| Juegos en línea | Picos de lag y desconexiones | Pausas de inactividad breves, reconexiones rápidas |
| IPTV sobre UDP | La transmisión se detiene tras una pausa | Keepalives del cliente o entrega basada en HTTP |
| WebRTC | Los enlaces directos entre pares fallan en NAT estrictos | Retransmisión TURN cuando fallan las rutas directas |
Reputación de IP compartida y límites de velocidad
Una dirección compartida del operador arrastra el historial combinado de todos los que están detrás de ella. Cuando un abonado se comporta mal, los límites de velocidad y las comprobaciones pueden alcanzar a todos los demás en esa dirección.
Las grandes plataformas saben qué rangos pertenecen a operadores y a menudo fijan umbrales más flexibles, ya que bloquear una dirección dejaría fuera a muchos usuarios reales. Aun así, las pasarelas concurridas ven captchas adicionales y limitaciones, un efecto directo del Carrier Grade NAT. Por eso la reputación de IP en los grupos móviles cambia rápidamente.
Cómo comprobar si estás detrás de un CGNAT paso a paso
Compara la dirección WAN que reporta tu router o teléfono con la IP pública que ve un sitio web. Si difieren y la dirección WAN está en un rango compartido o privado, tu operador la está traduciendo.
- Encuentra la dirección WAN. En banda ancha, abre la página de administración del router y anota su IP WAN o de Internet. En un teléfono, consulta la IP celular en la configuración de red.
- Encuentra la IP pública. Abre cualquier página de "cuál es mi IP" en la misma conexión.
- Compáralas. Direcciones idénticas significan que no hay NAT del operador en ese enlace.
- Comprueba el rango. Una dirección WAN dentro de 100.64.0.0/10 apunta a CGNAT; una dirección 10.x.x.x en móvil normalmente también.
Si "qué es CGNAT" te trajo aquí tras un reenvío de puertos fallido, estos pasos lo aclaran en pocos minutos.
| Qué comprobar | Resultado esperado detrás de CGNAT |
|---|---|
| IP WAN frente a IP pública | Direcciones distintas |
| Rango de la IP WAN | 100.64.0.0/10, o un rango privado en móvil |
| Prueba entrante a la IP pública | Falla, aunque un firewall también puede causarlo |
Comparar la dirección local Wi-Fi de un dispositivo con la IP pública no prueba nada, ya que el NAT doméstico por sí solo las hace distintas.
Cómo funcionan los proxies móviles sobre el CGNAT
Un proxy móvil CGNAT envía el tráfico a través de una pasarela real del operador, así que hereda el comportamiento NAT de ese operador. Las sesiones sticky mantienen una IP de salida durante un tiempo determinado; las sesiones rotativas la cambian según un programa o por solicitud.
Incluso una sesión sticky puede cambiar a mitad de una tarea: el operador reequilibra las pasarelas, el dispositivo se reconecta o un mapeo inactivo expira. Un proxy móvil conviene para comprobaciones que deben venir de IPs de operador. Para trabajo intensivo en UDP, ten en cuenta que muchos proveedores, incluido Insocks, no ofrecen UDP en grupos móviles.
Cómo mantener sesiones estables en IP móviles
Las sesiones CGNAT UDP estables en IP móviles dependen de la temporización del tráfico y la lógica de reconexión. Envía paquetes pequeños antes de que el mapeo expire y deja que la aplicación se recupere cuando cambie el puerto público.
- ✅ Mantén el intervalo de keepalive por debajo del temporizador NAT más corto que esperes; ICE, usado por WebRTC, tiene un valor predeterminado de 15 segundos.
- ✅ Detecta una nueva IP o puerto público y vuelve a registrarte en lugar de esperar al anterior.
- ✅ Diseña sesiones cortas y reanudables.
- ❌ Esperar tráfico entrante que nunca llega.
- ❌ Fijar una única IP externa en allowlists o en la lógica de la aplicación.
💡 Registra la IP y el puerto públicos en cada reconexión. El patrón revela el temporizador real del operador en el que estás.
Ejemplo: un softphone en silencio
Un equipo de telesalud veía llamadas móviles quedar mudas tras aproximadamente un minuto en silencio. Los registros mostraban el puerto público cambiando durante la pausa, porque un cliente silenciado no enviaba paquetes de audio. Un keepalive de 15 segundos y el re-registro al cambiar de puerto lo solucionaron sin tocar la red.
Errores comunes con CGNAT e IP móviles
Los equipos nuevos en una configuración de proxy móvil CGNAT a menudo tratan una IP móvil como la dirección de un servidor dedicado. Las soluciones pertenecen a la lógica de la aplicación, no a la red.
| Error | Impacto | Solución |
|---|---|---|
| ❌ Esperar conexiones entrantes | Las solicitudes nunca llegan al dispositivo | Diseña flujos solo salientes o usa un relé |
| ❌ Pausas largas de inactividad en una sesión UDP | El mapeo expira a mitad de sesión | Envía keepalives en un intervalo fijo |
| ❌ Atar la lógica a una única IP externa | Las sesiones se rompen al reasignar | Gestiona los cambios de IP y puerto en el código |
Cuándo convienen las IP móviles y cuándo es mejor ISP o datacenter
Elige IP móviles cuando una prueba deba mostrar lo que ven los usuarios de operador. Elige IP de ISP o datacenter cuando necesites sesiones largas, alto rendimiento o UDP, ya que las salidas móviles siempre están detrás de Carrier Grade NAT.
| Tarea | Mejor tipo de IP | Por qué |
|---|---|---|
| Verificación de anuncios móviles | Móvil | Muestra los anuncios que reciben los usuarios de operador |
| QA de sitios y apps móviles | Móvil | Reproduce condiciones reales de red de operador |
| Recolección pública de datos a gran escala | Datacenter o ISP | Rápido, estable y más barato por solicitud |
| Pruebas de VoIP y tiempo real | ISP | Latencia predecible, menos remapeos, soporte UDP |
| Sesiones largas de monitoreo | ISP estático | Una dirección durante días |
Para sesiones largas, compara los planes de proxy ISP y proxy estático.
Elegir un proxy que maneje tráfico en tiempo real
Para cargas de trabajo CGNAT UDP, la persistencia de sesión y el soporte UDP importan más que la velocidad de titular. Comprueba cuánto duran las sesiones, qué grupos ofrecen UDP y qué tan claros están los límites documentados.
| Característica | Beneficio |
|---|---|
| Control de sesiones sticky | Una salida durante toda la prueba |
| SOCKS5 con soporte UDP | El tráfico de VoIP y juegos pasa por el proxy |
| Grupos ISP y estáticos | Menos remapeos que las pasarelas móviles |
| Cobertura de redes de operador móvil | Comprobaciones realistas del lado del operador |
| Demo gratuita | Estabilidad medida antes de comprar |
👉 Prueba proxies de demostración, regístrate para acceso completo, o compra un proxy UDP cuando tus pruebas se mantengan estables.
Puntos clave
El comportamiento de CGNAT con UDP explica la mayor parte de la fricción que las aplicaciones en tiempo real encuentran en redes celulares. Aquí está la respuesta breve a "qué es CGNAT" y por qué importa.
- El CGNAT comparte direcciones IPv4 públicas entre muchos abonados mediante mapeo de dirección y puerto.
- Los mapeos UDP viven con temporizadores de inactividad, por lo que las pausas pueden cambiar tu puerto público.
- Las conexiones entrantes y el reenvío de puertos no funcionan en direcciones compartidas de operador.
- Los keepalives y la lógica de reconexión mantienen estables las sesiones en tiempo real.
- Los proxies móviles heredan el NAT del operador; los grupos ISP convienen para sesiones largas y UDP.
Preguntas frecuentes
¿Qué es el NAT de grado transportador en términos simples?
Es un NAT gestionado por tu operador, que permite a muchos clientes compartir una dirección IPv4 pública.
¿El CGNAT bloquea el tráfico UDP?
No, pero elimina los mapeos UDP inactivos, por lo que las sesiones silenciosas pueden romperse.
¿Por qué fallan las conexiones entrantes en IP móviles?
La pasarela solo reenvía el tráfico de las conexiones que tu dispositivo inició.
¿Cómo sé si mi conexión usa CGNAT?
Compara la IP WAN de tu router o teléfono con tu IP pública; una discrepancia más una dirección WAN en 100.64.0.0/10 o privada apunta a CGNAT.
¿Funcionan los proxies móviles detrás de CGNAT?
Sí, salen a través de pasarelas de operador y siguen las mismas reglas de NAT.
¿Afecta el CGNAT a la latencia?
Normalmente solo ligeramente, aunque el tráfico puede tomar una ruta más larga a través de pasarelas centralizadas del operador.
Al usar proxies, confirmas que los aplicas conforme a la legislación vigente de EE. UU. Insocks está diseñado para un uso legal en Estados Unidos. Encuentra más guías en el blog de Insocks.