CGNAT dan UDP: bagaimana carrier-grade NAT memengaruhi lalu lintas real-time
Carrier-grade NAT (CGNAT) memungkinkan operator menempatkan ribuan pelanggan di belakang kumpulan alamat IPv4 publik yang kecil, dan hampir semua IP seluler berada di baliknya. Bagi UDP hal ini penting: pemetaan hidup berdasarkan timer menganggur, koneksi masuk gagal, dan jeda singkat dapat mengubah port publik Anda di tengah panggilan.
Apa itu carrier-grade NAT (CGNAT)
Apa itu CGNAT? CGNAT adalah translasi alamat yang dijalankan oleh ISP atau operator seluler alih-alih router rumah Anda. CGNAT membagikan setiap alamat IPv4 publik kepada banyak pelanggan dan memberi mereka alamat dari 100.64.0.0/10, ruang alamat bersama yang dicadangkan untuk tujuan ini dalam RFC 6598.
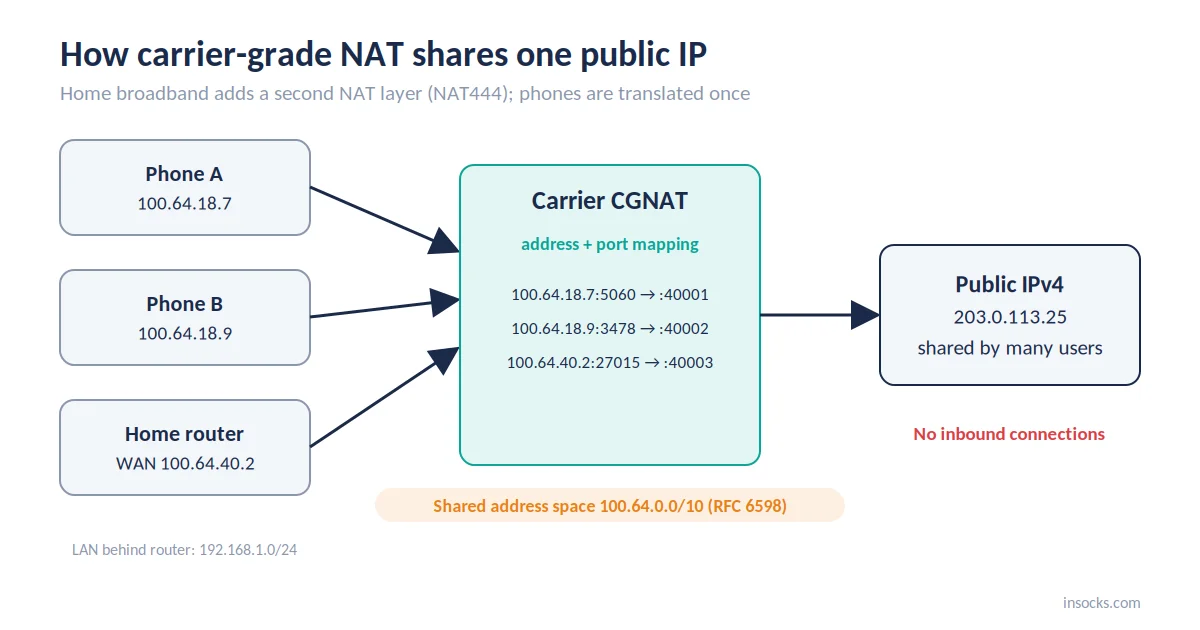
Operator memetakan alamat dan port setiap pelanggan ke IP publik bersama
- NAT rumah: satu rumah tangga di balik satu IP publik, dengan port forwarding di bawah kendali Anda.
- CGNAT: banyak pelanggan di balik satu IP publik, tanpa port forwarding bagi siapa pun.
- NAT444: konfigurasi broadband tempat router Anda menerjemahkan sekali dan operator menerjemahkan lagi, melintasi tiga ranah alamat IPv4.
Ponsel biasanya tidak memiliki router di antaranya, sehingga gateway operator hanya menerjemahkan alamatnya satu kali.
Mengapa jaringan seluler mengandalkan CGNAT
Operator seluler mengadopsi Carrier Grade NAT karena alamat IPv4 sudah lama habis dan jumlah ponsel jauh melampaui alamat yang dimiliki operator. Satu IP publik dapat melayani ribuan pelanggan, selama setiap koneksi mendapatkan portnya sendiri.
Kebanyakan orang yang mengetik "apa itu CGNAT" di bilah pencarian sebenarnya bertanya tentang kelangkaan alamat. Banyak operator sudah memberikan IPv6 ke ponsel, tetapi apa pun yang masih membutuhkan IPv4 melewati translator.
Apa yang berubah untuk koneksi keluar
Di balik CGNAT, setiap koneksi keluar berasal dari alamat bersama dan port yang dipilih operator. Balasan hanya bisa kembali selama gateway masih mengingat pasangan tersebut, dan tidak ada pihak luar yang bisa memulai koneksi ke arah Anda.
| Apa yang berubah | Mengapa penting |
|---|---|
| IP publik bersama | Server jarak jauh melihat banyak pengguna di balik satu alamat IP bersama |
| Pemetaan alamat dan port | Alokasi port operator, bukan perangkat Anda, yang mengidentifikasi sesi |
| Status sesi | Pemetaan bersifat sementara dan akan kedaluwarsa |
| Tidak ada jalur masuk | Koneksi yang tidak diminta dari luar dibuang |
Masalah CGNAT UDP dimulai di sini: TCP memiliki sinyal buka dan tutup yang eksplisit, sedangkan UDP tidak memilikinya.
Bagaimana CGNAT menangani pemetaan UDP
Pemetaan UDP CGNAT dibuat oleh paket keluar pertama Anda dan dihapus setelah jeda keheningan. Tanpa handshake yang bisa diikuti, hanya timeout NAT yang menentukan berapa lama pemetaan itu hidup.
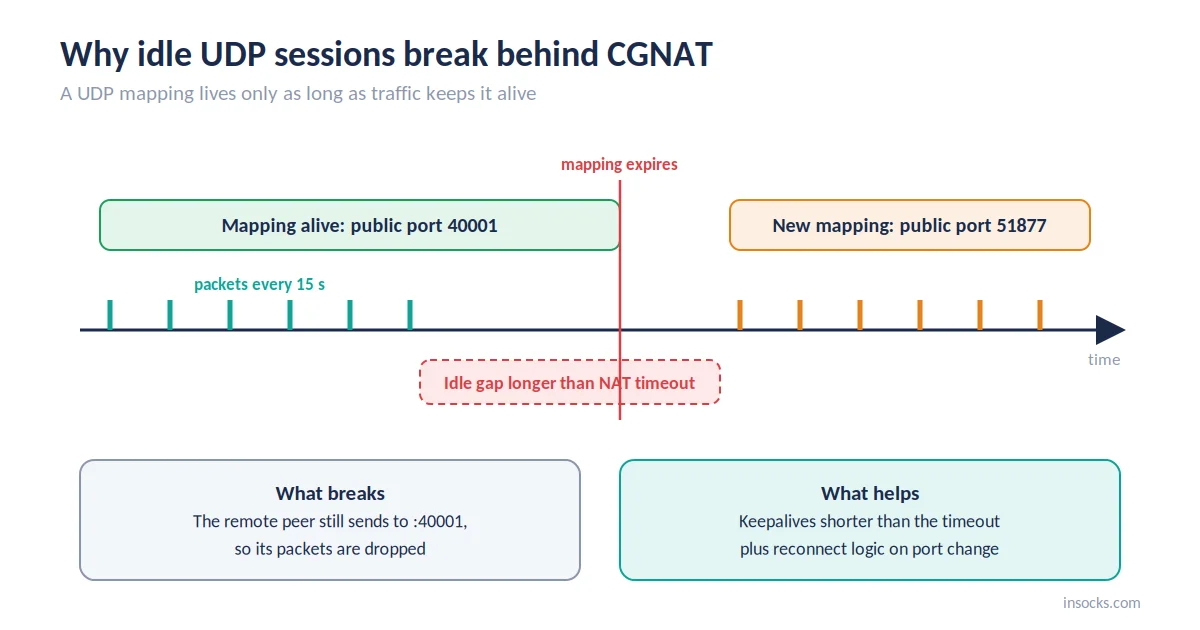
Lalu lintas menjaga pemetaan tetap hidup; keheningan yang lama dapat mengubah port publik
Gateway yang berperilaku baik menggunakan endpoint independent mapping (EIM): alamat dan port internal yang sama mendapatkan alamat dan port publik yang sama untuk setiap tujuan. Hal ini membantu aplikasi peer-to-peer, karena port yang dipelajari dari satu server berfungsi dengan server lain.
"Timer pemetaan UDP NAT TIDAK BOLEH kedaluwarsa dalam waktu kurang dari dua menit, kecuali REQ-5a berlaku."
— RFC 4787, praktik terbaik IETF untuk perilaku NAT UDP
Tidak setiap jaringan mengikutinya, jadi aplikasi sebaiknya tidak mengandalkan batas minimum dua menit tersebut.
Mengapa koneksi masuk dan port forwarding tidak berfungsi
Koneksi masuk gagal karena gateway hanya meneruskan paket yang cocok dengan pemetaan yang dibuat oleh perangkat Anda. Port forwarding membutuhkan port publik yang dicadangkan khusus untuk Anda, dan pada alamat bersama setiap port milik kumpulan operator.
- ✅ Permintaan keluar beserta balasannya
- ✅ Sesi yang telah terbentuk dan terus mengirim lalu lintas
- ❌ Percobaan koneksi masuk yang tidak diminta
- ❌ Port forwarding manual pada alamat bersama
Port Control Protocol (PCP) memungkinkan perangkat meminta pemetaan dari operator, tetapi hanya sedikit operator yang menyediakannya bagi pelanggan. Aplikasi yang harus menerima koneksi biasanya mengandalkan server relay eksternal sebagai gantinya, yang disambung lebih dulu oleh perangkat.
Bagaimana CGNAT memengaruhi lalu lintas real-time
Aplikasi real-time paling duluan menabrak batasan CGNAT UDP, karena mereka membutuhkan pengiriman dua arah yang stabil. Pemetaan yang hilang langsung terlihat sebagai audio terpotong, video yang membeku, atau desinkronisasi.
| Jenis lalu lintas | Dampak CGNAT | Yang membantu |
|---|---|---|
| VoIP | Audio satu arah atau hilang setelah pemetaan ulang | Keepalive lebih pendek dari timeout NAT |
| Panggilan video | Membeku saat jalur dinegosiasikan ulang | Restart ICE dengan fallback TURN |
| Game daring | Lonjakan lag dan pemutusan koneksi | Jeda menganggur singkat, penyambungan ulang cepat |
| IPTV melalui UDP | Siaran tersendat setelah jeda | Keepalive klien atau pengiriman berbasis HTTP |
| WebRTC | Tautan peer langsung gagal pada NAT ketat | Relay TURN saat jalur langsung gagal |
Reputasi IP bersama dan rate limit
Alamat operator bersama membawa gabungan riwayat semua orang di baliknya. Ketika satu pelanggan berperilaku buruk, rate limit dan pemeriksaan dapat menjangkau semua orang lain di alamat tersebut.
Platform besar tahu rentang mana yang dimiliki operator dan sering menetapkan ambang batas yang lebih longgar, karena memblokir satu alamat akan mengunci banyak pengguna asli. Gateway yang sibuk tetap menghadapi captcha tambahan dan throttling, efek samping langsung dari Carrier Grade NAT. Itulah mengapa reputasi IP di kumpulan seluler berubah dengan cepat.
Cara memeriksa apakah Anda berada di balik CGNAT langkah demi langkah
Bandingkan alamat WAN yang dilaporkan router atau ponsel Anda dengan IP publik yang dilihat oleh situs web. Jika keduanya berbeda dan alamat WAN berada dalam rentang bersama atau privat, berarti operator Anda sedang menerjemahkannya.
- Temukan alamat WAN. Pada broadband, buka halaman admin router dan catat IP WAN atau Internet-nya. Pada ponsel, periksa IP seluler di pengaturan jaringan.
- Temukan IP publik. Buka halaman "apa IP saya" apa pun pada koneksi yang sama.
- Bandingkan keduanya. Alamat yang identik berarti tidak ada NAT operator pada tautan tersebut.
- Periksa rentangnya. Alamat WAN di dalam 100.64.0.0/10 mengarah ke CGNAT; alamat 10.x.x.x di seluler biasanya juga.
Jika "apa itu CGNAT" membawa Anda ke sini setelah port forwarding yang gagal, langkah-langkah ini akan menyelesaikannya dalam beberapa menit.
| Apa yang diperiksa | Hasil yang diharapkan di balik CGNAT |
|---|---|
| IP WAN vs IP publik | Alamat berbeda |
| Rentang IP WAN | 100.64.0.0/10, atau rentang privat di seluler |
| Uji koneksi masuk ke IP publik | Gagal, meskipun firewall juga bisa menyebabkannya |
Membandingkan alamat Wi-Fi lokal perangkat dengan IP publik tidak membuktikan apa pun, karena NAT rumah saja sudah membuat keduanya berbeda.
Bagaimana proxy seluler bekerja di atas CGNAT
Proxy seluler CGNAT mengirim lalu lintas keluar melalui gateway operator sungguhan, sehingga mewarisi perilaku NAT operator tersebut. Sesi sticky mempertahankan satu IP keluar selama waktu tertentu; sesi rotating menggantinya sesuai jadwal atau per permintaan.
Bahkan sesi sticky pun bisa berubah di tengah tugas: operator menyeimbangkan ulang gateway, perangkat tersambung kembali, atau pemetaan yang menganggur kedaluwarsa. Proxy seluler cocok untuk pemeriksaan yang harus berasal dari IP operator. Untuk pekerjaan padat UDP, perhatikan bahwa banyak penyedia, termasuk Insocks, tidak menawarkan UDP di kumpulan seluler.
Cara menjaga sesi tetap stabil di IP seluler
Sesi UDP CGNAT yang stabil di IP seluler bergantung pada waktu pengiriman lalu lintas dan logika penyambungan ulang. Kirim paket kecil sebelum pemetaan kedaluwarsa, dan biarkan aplikasi pulih saat port publik berubah.
- ✅ Jaga interval keepalive di bawah timeout NAT terpendek yang Anda perkirakan; ICE, yang digunakan WebRTC, secara bawaan 15 detik.
- ✅ Deteksi IP atau port publik baru dan lakukan pendaftaran ulang, alih-alih menunggu yang lama.
- ✅ Rancang sesi agar singkat dan dapat dilanjutkan.
- ❌ Menunggu lalu lintas masuk yang tidak pernah datang.
- ❌ Hard-coding satu IP eksternal dalam allowlist atau logika aplikasi.
💡 Catat IP dan port publik pada setiap penyambungan ulang. Polanya mengungkapkan timeout sebenarnya dari operator yang Anda gunakan.
Contoh: softphone dalam keadaan bisu
Sebuah tim telehealth melihat panggilan seluler menjadi hening setelah sekitar satu menit dalam keadaan bisu. Log menunjukkan port publik berubah selama jeda tersebut, karena klien yang dibisukan tidak mengirim paket audio. Keepalive 15 detik dan pendaftaran ulang saat port berubah memperbaikinya tanpa menyentuh jaringan.
Kesalahan umum dengan CGNAT dan IP seluler
Tim yang baru mengenal pengaturan proxy seluler CGNAT sering memperlakukan IP seluler seperti alamat server khusus. Perbaikannya ada pada logika aplikasi, bukan pada jaringan.
| Kesalahan | Dampak | Perbaikan |
|---|---|---|
| ❌ Mengharapkan koneksi masuk | Permintaan tidak pernah mencapai perangkat | Rancang alur hanya-keluar atau gunakan relay |
| ❌ Jeda menganggur yang panjang dalam sesi UDP | Pemetaan kedaluwarsa di tengah sesi | Kirim keepalive pada interval tetap |
| ❌ Mengikat logika ke satu IP eksternal | Sesi terputus saat terjadi penugasan ulang | Tangani perubahan IP dan port dalam kode |
Kapan IP seluler cocok dan kapan ISP atau datacenter lebih baik
Pilih IP seluler saat pengujian harus menunjukkan apa yang dilihat pengguna operator. Pilih IP ISP atau datacenter saat Anda membutuhkan sesi panjang, throughput tinggi, atau UDP, karena keluaran seluler selalu berada di balik Carrier Grade NAT.
| Tugas | Jenis IP terbaik | Alasan |
|---|---|---|
| Verifikasi iklan seluler | Seluler | Menunjukkan iklan yang diterima pengguna operator |
| QA situs dan aplikasi seluler | Seluler | Mereproduksi kondisi jaringan operator yang nyata |
| Pengumpulan data publik berskala besar | Datacenter atau ISP | Cepat, stabil, dan lebih murah per permintaan |
| Pengujian VoIP dan real-time | ISP | Latensi dapat diprediksi, lebih sedikit pemetaan ulang, dukungan UDP |
| Sesi pemantauan panjang | ISP statis | Satu alamat selama berhari-hari |
Untuk sesi panjang, bandingkan paket proxy ISP dan proxy statis.
Memilih proxy yang mampu menangani lalu lintas real-time
Untuk beban kerja UDP CGNAT, persistensi sesi dan dukungan UDP lebih penting daripada kecepatan yang diumumkan. Periksa berapa lama sesi bertahan, kumpulan mana yang mendukung UDP, dan seberapa jelas batasannya didokumentasikan.
| Fitur | Manfaat |
|---|---|
| Kontrol sesi sticky | Satu IP keluar selama durasi pengujian |
| SOCKS5 dengan dukungan UDP | Lalu lintas VoIP dan game berjalan melalui proxy |
| Kumpulan ISP dan statis | Lebih sedikit pemetaan ulang daripada gateway seluler |
| Cakupan jaringan operator seluler | Pemeriksaan sisi operator yang realistis |
| Demo gratis | Stabilitas terukur sebelum Anda membeli |
👉 Coba proxy demo, daftar untuk akses penuh, atau beli proxy UDP setelah pengujian Anda stabil.
Kesimpulan utama
Perilaku UDP CGNAT menjelaskan sebagian besar kendala yang dialami aplikasi real-time di jaringan seluler. Berikut jawaban singkat atas pertanyaan "apa itu CGNAT" dan mengapa hal itu penting.
- CGNAT membagikan alamat IPv4 publik kepada banyak pelanggan melalui pemetaan alamat dan port.
- Pemetaan UDP hidup berdasarkan timer menganggur, sehingga jeda dapat mengubah port publik Anda.
- Koneksi masuk dan port forwarding tidak berfungsi pada alamat operator bersama.
- Keepalive dan logika penyambungan ulang menjaga sesi real-time tetap stabil.
- Proxy seluler mewarisi NAT operator; kumpulan ISP cocok untuk sesi panjang dan UDP.
Pertanyaan yang sering diajukan
Apa itu carrier-grade NAT dalam istilah sederhana?
CGNAT adalah NAT yang dijalankan oleh operator Anda, yang memungkinkan banyak pelanggan berbagi satu alamat IPv4 publik.
Apakah CGNAT memblokir lalu lintas UDP?
Tidak, tetapi CGNAT menghapus pemetaan UDP yang menganggur, sehingga sesi yang sepi bisa terputus.
Mengapa koneksi masuk gagal di IP seluler?
Gateway hanya meneruskan lalu lintas untuk koneksi yang dimulai oleh perangkat Anda.
Bagaimana saya tahu apakah koneksi saya menggunakan CGNAT?
Bandingkan IP WAN router atau ponsel Anda dengan IP publik Anda; ketidakcocokan ditambah alamat WAN 100.64.0.0/10 atau privat menunjukkan CGNAT.
Apakah proxy seluler bekerja di balik CGNAT?
Ya, proxy seluler keluar melalui gateway operator dan mengikuti aturan NAT yang sama.
Apakah CGNAT memengaruhi latensi?
Biasanya hanya sedikit, meskipun lalu lintas mungkin mengambil rute yang lebih panjang melalui gateway operator terpusat.
Dengan menggunakan proxy, Anda mengonfirmasi bahwa Anda menerapkannya sesuai dengan hukum AS yang berlaku. Insocks dirancang untuk penggunaan yang sah di Amerika Serikat. Panduan lainnya tersedia di blog Insocks.