CGNAT e UDP: como o NAT de operadora afeta o tráfego em tempo real
O NAT de operadora (Carrier-grade NAT, CGNAT) permite que uma operadora coloque milhares de assinantes atrás de um pequeno conjunto de endereços IPv4 públicos, e praticamente todo IP móvel está atrás dele. Para o UDP isso importa: os mapeamentos vivem em temporizadores de inatividade, conexões de entrada falham e uma curta pausa pode mudar sua porta pública no meio de uma chamada.
O que é NAT de operadora (CGNAT)
O que é CGNAT? É a tradução de endereços executada pelo provedor de acesso (ISP) ou pela operadora móvel, em vez do seu roteador doméstico. Ele compartilha cada endereço IPv4 público entre muitos clientes e lhes atribui endereços de 100.64.0.0/10, o espaço de endereçamento compartilhado reservado para esse fim no RFC 6598.
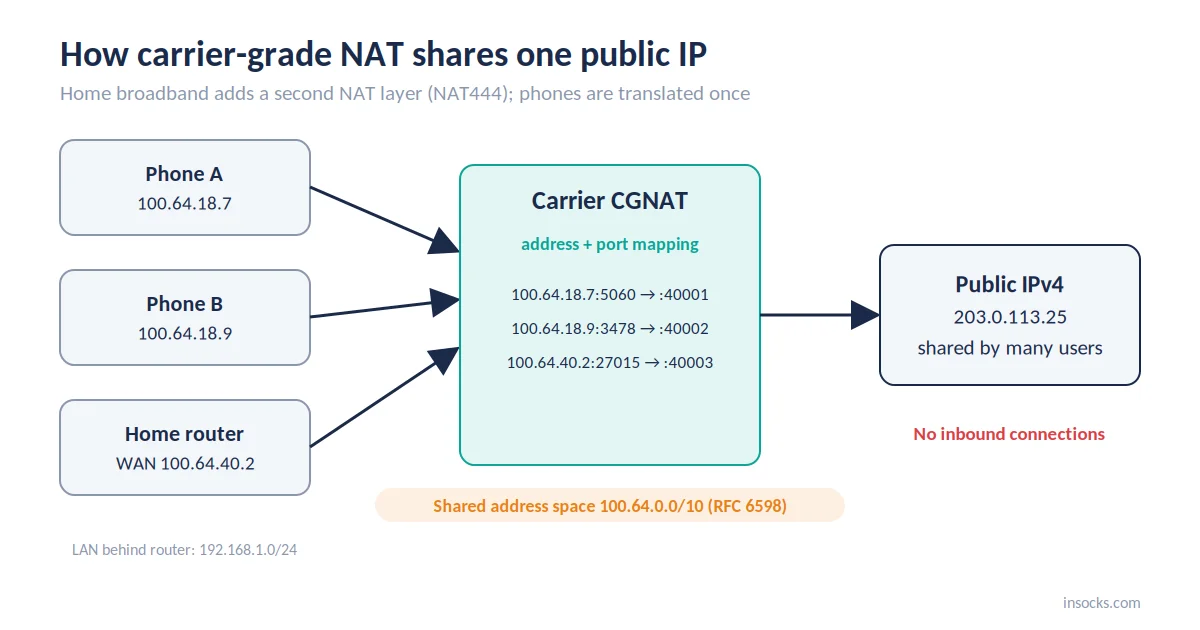
A operadora mapeia o endereço e a porta de cada assinante para um IP público compartilhado
- NAT doméstico: uma residência atrás de um IP público, com redirecionamento de portas sob seu controle.
- CGNAT: muitos assinantes atrás de um IP público, sem redirecionamento de portas para ninguém.
- NAT444: a configuração de banda larga em que seu roteador traduz uma vez e a operadora traduz novamente, atravessando três domínios de endereçamento IPv4.
Os celulares geralmente não têm um roteador intermediário, então o gateway da operadora traduz seu endereço apenas uma vez.
Por que as redes móveis dependem do CGNAT
As operadoras móveis adotaram o Carrier Grade NAT porque os endereços IPv4 esgotaram há muito tempo e os celulares são muito mais numerosos que os endereços que uma operadora possui. Um IP público pode atender milhares de assinantes, desde que cada conexão receba sua própria porta.
A maioria das pessoas que digita "o que é CGNAT" em uma barra de pesquisa está, na verdade, perguntando sobre escassez. Muitas operadoras já fornecem IPv6 aos celulares, mas tudo o que ainda precisa de IPv4 passa pelo tradutor.
O que muda em uma conexão de saída
Atrás do CGNAT, toda conexão de saída parte de um endereço compartilhado e de uma porta escolhida pela operadora. As respostas só retornam enquanto o gateway lembrar esse par, e nada fora dele pode iniciar uma conexão em sua direção.
| O que muda | Por que isso importa |
|---|---|
| IP público compartilhado | Servidores remotos veem muitos usuários atrás de um mesmo endereço IP compartilhado |
| Mapeamento de endereço e porta | A alocação de portas da operadora, e não o seu dispositivo, identifica a sessão |
| Estado da sessão | Os mapeamentos são temporários e expiram |
| Sem caminho de entrada | Conexões não solicitadas vindas de fora são descartadas |
Os problemas de CGNAT com UDP começam aqui: o TCP tem sinais explícitos de abertura e fechamento, enquanto o UDP não tem nenhum.
Como o CGNAT trata os mapeamentos UDP
Um mapeamento UDP no CGNAT é criado pelo seu primeiro pacote de saída e removido após um período de silêncio. Sem um handshake a seguir, apenas o tempo limite do NAT decide por quanto tempo ele vive.
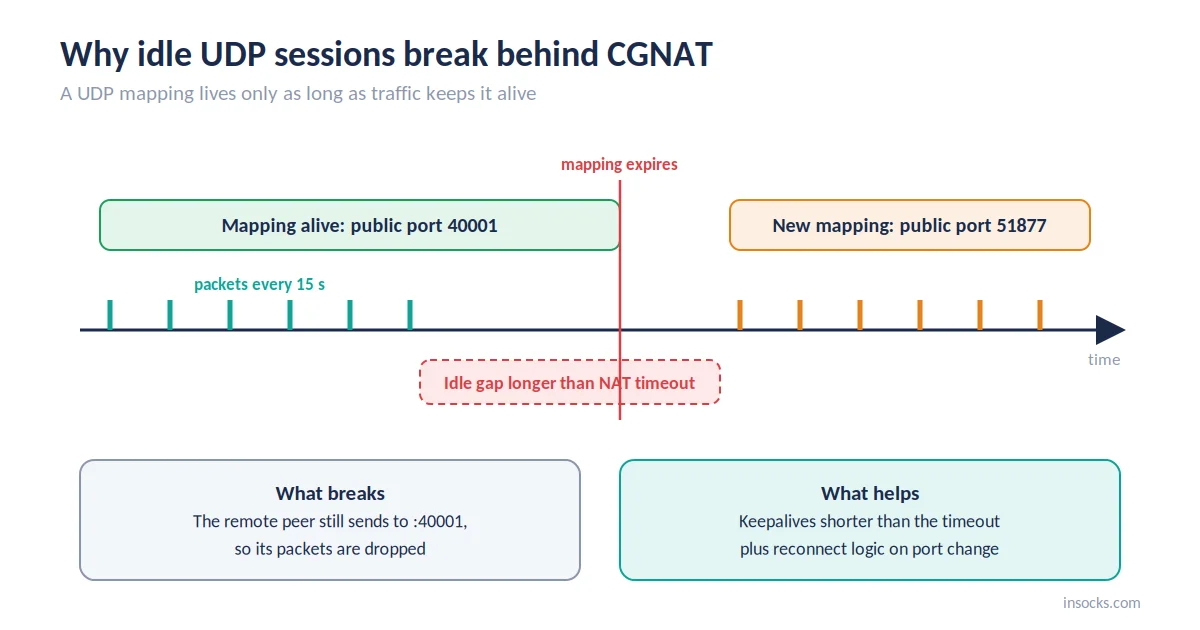
O tráfego mantém o mapeamento ativo; um longo silêncio pode mudar a porta pública
Gateways bem comportados usam mapeamento independente de endpoint (EIM): o mesmo endereço e porta internos mantêm o mesmo endereço e porta públicos para cada destino. Isso ajuda aplicativos ponto a ponto, já que uma porta aprendida com um servidor funciona com outros.
"Um temporizador de mapeamento UDP de NAT NÃO DEVE expirar em menos de dois minutos, a menos que a REQ-5a se aplique."
— RFC 4787, melhor prática atual do IETF para o comportamento NAT UDP
Nem toda rede a segue, então os aplicativos não devem contar com o piso de dois minutos.
Por que conexões de entrada e redirecionamento de portas não funcionam
As conexões de entrada falham porque o gateway só encaminha pacotes que correspondem a um mapeamento criado pelo seu dispositivo. O redirecionamento de portas exige uma porta pública reservada para você, e em um endereço compartilhado toda porta pertence ao conjunto da operadora.
- ✅ Solicitações de saída e suas respostas
- ✅ Sessões estabelecidas que continuam enviando tráfego
- ❌ Tentativas de conexão de entrada não solicitadas
- ❌ Redirecionamento manual de portas em um endereço compartilhado
O Port Control Protocol (PCP) permite que um dispositivo solicite um mapeamento à operadora, mas poucas operadoras o expõem aos assinantes. Aplicativos que precisam aceitar conexões geralmente dependem de um servidor de retransmissão externo, ao qual o dispositivo se conecta primeiro.
Como o CGNAT afeta o tráfego em tempo real
Os aplicativos em tempo real sentem primeiro os limites de UDP do CGNAT, porque precisam de entrega bidirecional constante. Um mapeamento perdido aparece imediatamente como áudio picotado, vídeo congelado ou dessincronização.
| Tipo de tráfego | Impacto do CGNAT | O que ajuda |
|---|---|---|
| VoIP | Áudio unidirecional ou ausente após um remapeamento | Keepalives mais curtos que o tempo limite do NAT |
| Chamadas de vídeo | Congelamentos enquanto o caminho é renegociado | Reinício do ICE com TURN como alternativa |
| Jogos online | Picos de lag e desconexões | Intervalos curtos de inatividade, reconexões rápidas |
| IPTV sobre UDP | O stream trava após uma pausa | Keepalives do cliente ou entrega baseada em HTTP |
| WebRTC | Links diretos entre pares falham em NATs estritos | Retransmissão TURN quando os caminhos diretos falham |
Reputação do IP compartilhado e limites de taxa
Um endereço de operadora compartilhado carrega o histórico combinado de todos que estão atrás dele. Quando um assinante se comporta mal, limites de taxa e verificações podem alcançar todos os outros naquele endereço.
Grandes plataformas sabem quais faixas pertencem a operadoras e costumam definir limites mais flexíveis, já que bloquear um endereço trancaria muitos usuários reais. Gateways ocupados ainda enfrentam captchas extras e limitação de velocidade, um efeito colateral direto do Carrier Grade NAT. É por isso que a reputação de IP em conjuntos móveis muda rapidamente.
Como verificar se você está atrás de um CGNAT passo a passo
Compare o endereço WAN que seu roteador ou celular informa com o IP público que um site vê. Se forem diferentes e o endereço WAN estiver em uma faixa compartilhada ou privada, sua operadora o está traduzindo.
- Encontre o endereço WAN. Em banda larga, abra a página de administração do roteador e anote o IP WAN ou de Internet. Em um celular, verifique o IP celular nas configurações de rede.
- Encontre o IP público. Abra qualquer página "qual é o meu IP" na mesma conexão.
- Compare-os. Endereços idênticos significam que não há NAT de operadora nesse link.
- Verifique a faixa. Um endereço WAN dentro de 100.64.0.0/10 indica CGNAT; um endereço 10.x.x.x no celular geralmente também.
Se "o que é CGNAT" trouxe você até aqui após um redirecionamento de portas malsucedido, esses passos resolvem a dúvida em poucos minutos.
| O que verificar | Resultado esperado atrás de um CGNAT |
|---|---|
| IP WAN vs IP público | Endereços diferentes |
| Faixa do IP WAN | 100.64.0.0/10, ou uma faixa privada no celular |
| Teste de entrada ao IP público | Falha, embora um firewall também possa causar isso |
Comparar o endereço Wi-Fi local de um dispositivo com o IP público não prova nada, já que o NAT doméstico por si só já os torna diferentes.
Como os proxies móveis funcionam sobre o CGNAT
Um proxy móvel em CGNAT envia o tráfego por um gateway real de operadora, então herda o comportamento NAT dessa operadora. Sessões fixas mantêm um IP de saída por um tempo definido; sessões rotativas o alternam conforme um cronograma ou por solicitação.
Até mesmo uma sessão fixa pode mudar no meio de uma tarefa: a operadora reequilibra os gateways, o dispositivo reconecta ou um mapeamento ocioso expira. Um proxy móvel é adequado para verificações que precisam vir de IPs de operadora. Para trabalhos intensivos em UDP, observe que muitos provedores, incluindo a Insocks, não oferecem UDP em conjuntos móveis.
Como manter as sessões estáveis em IPs móveis
Sessões UDP estáveis no CGNAT com IPs móveis dependem do momento do tráfego e da lógica de reconexão. Envie pacotes pequenos antes de o mapeamento expirar e deixe o aplicativo se recuperar quando a porta pública mudar.
- ✅ Mantenha o intervalo de keepalive abaixo do menor tempo limite de NAT que você espera; o ICE, usado pelo WebRTC, tem como padrão 15 segundos.
- ✅ Detecte um novo IP ou porta pública e registre-se novamente em vez de esperar pelo antigo.
- ✅ Projete sessões para serem curtas e retomáveis.
- ❌ Esperar tráfego de entrada que nunca chega.
- ❌ Fixar um IP externo em listas de permissão ou na lógica do aplicativo.
💡 Registre o IP e a porta pública a cada reconexão. O padrão revela o tempo limite real da operadora em que você está.
Exemplo: um softfone no mudo
Uma equipe de telemedicina viu chamadas móveis ficarem mudas após cerca de um minuto no mudo. Os registros mostraram a porta pública mudando durante a pausa, porque um cliente no mudo não enviava pacotes de áudio. Um keepalive de 15 segundos e o novo registro na mudança de porta resolveram o problema sem mexer na rede.
Erros comuns com CGNAT e IPs móveis
Equipes iniciantes em uma configuração de proxy móvel CGNAT costumam tratar um IP móvel como um endereço de servidor dedicado. As correções pertencem à lógica do aplicativo, não à rede.
| Erro | Impacto | Correção |
|---|---|---|
| ❌ Esperar conexões de entrada | As solicitações nunca chegam ao dispositivo | Projete fluxos apenas de saída ou use uma retransmissão |
| ❌ Longos intervalos de inatividade em uma sessão UDP | O mapeamento expira no meio da sessão | Envie keepalives em intervalo fixo |
| ❌ Vincular a lógica a um único IP externo | As sessões quebram na reatribuição | Trate mudanças de IP e porta no código |
Quando IPs móveis se encaixam e quando ISP ou datacenter é melhor
Escolha IPs móveis quando um teste precisa mostrar o que os usuários de operadoras veem. Escolha IPs de ISP ou datacenter quando você precisa de sessões longas, alto rendimento ou UDP, já que as saídas móveis sempre ficam atrás do Carrier Grade NAT.
| Tarefa | Melhor tipo de IP | Por quê |
|---|---|---|
| Verificação de anúncios móveis | Móvel | Mostra os anúncios exibidos aos usuários de operadoras |
| QA de sites e apps móveis | Móvel | Reproduz condições reais de rede de operadora |
| Coleta de dados públicos em grande escala | Datacenter ou ISP | Rápido, estável e mais barato por solicitação |
| Testes de VoIP e tempo real | ISP | Latência previsível, menos remapeamentos, suporte a UDP |
| Sessões longas de monitoramento | ISP estático | Um endereço por dias |
Para sessões longas, compare planos de proxy ISP e proxy estático.
Escolhendo um proxy que lida com tráfego em tempo real
Para cargas de trabalho CGNAT UDP, a persistência de sessão e o suporte a UDP importam mais do que a velocidade anunciada. Verifique por quanto tempo as sessões se mantêm, quais conjuntos oferecem UDP e com que clareza os limites estão documentados.
| Recurso | Benefício |
|---|---|
| Controle de sessão fixa | Uma saída pela duração de um teste |
| SOCKS5 com suporte a UDP | Tráfego de VoIP e jogos passa pelo proxy |
| Conjuntos ISP e estáticos | Menos remapeamentos do que gateways móveis |
| Cobertura de redes móveis de operadoras | Verificações realistas do lado da operadora |
| Demonstração gratuita | Estabilidade medida antes de comprar |
👉 Experimente proxies de demonstração, registre-se para acesso completo ou compre um proxy UDP quando seus testes se sustentarem.
Principais conclusões
O comportamento UDP no CGNAT explica a maior parte do atrito que os aplicativos em tempo real encontram em redes celulares. Aqui está a resposta curta para "o que é CGNAT" e por que isso importa.
- O CGNAT compartilha endereços IPv4 públicos entre muitos assinantes por meio de mapeamento de endereço e porta.
- Os mapeamentos UDP vivem em temporizadores de inatividade, então pausas podem mudar sua porta pública.
- Conexões de entrada e redirecionamento de portas não funcionam em endereços de operadora compartilhados.
- Keepalives e lógica de reconexão mantêm as sessões em tempo real estáveis.
- Proxies móveis herdam o NAT da operadora; conjuntos ISP são adequados para sessões longas e UDP.
Perguntas frequentes
O que é NAT de operadora em termos simples?
É o NAT executado pela sua operadora, permitindo que muitos clientes compartilhem um endereço IPv4 público.
O CGNAT bloqueia o tráfego UDP?
Não, mas ele remove mapeamentos UDP ociosos, então sessões silenciosas podem quebrar.
Por que conexões de entrada falham em IPs móveis?
O gateway só encaminha tráfego para conexões iniciadas pelo seu dispositivo.
Como sei se minha conexão usa CGNAT?
Compare o IP WAN do seu roteador ou celular com seu IP público; uma divergência somada a um endereço WAN 100.64.0.0/10 ou privado indica CGNAT.
Proxies móveis funcionam atrás do CGNAT?
Sim, eles saem por gateways de operadora e seguem as mesmas regras de NAT.
O CGNAT afeta a latência?
Geralmente apenas levemente, embora o tráfego possa percorrer uma rota mais longa por gateways centralizados da operadora.
Ao usar proxies, você confirma que os aplica dentro da lei norte-americana vigente. A Insocks foi criada para uso legal nos Estados Unidos. Mais guias estão no blog da Insocks.