UDP ট্রাফিকের জন্য SOCKS5 বনাম WireGuard বনাম OpenVPN
প্রতিটি প্রযুক্তি আসলে কী
SOCKS5 একটি প্রক্সি প্রোটোকল, আর WireGuard এবং OpenVPN হলো VPN প্রোটোকল। প্রথমটি নির্বাচিত অ্যাপগুলো রাউট করে; বাকি দুটি একটি এনক্রিপ্টেড টানেলের মাধ্যমে সম্পূর্ণ ডিভাইস রাউট করে, আর এখানেই বেশিরভাগ প্রক্সি বনাম VPN বিভ্রান্তি শুরু হয়।
- SOCKS5: RFC 1928-এ সংজ্ঞায়িত একটি সেশন-লেয়ার প্রক্সি, ঐচ্ছিক অথেনটিকেশনসহ এবং কোনো বিল্ট-ইন এনক্রিপশন ছাড়া।
- WireGuard: UDP-র উপর চলে এমন একটি হালকা VPN, প্রায়ই কার্নেল স্পেস টানেল হিসেবে।
- OpenVPN: UDP বা TCP-র উপর চলে এমন একটি পরিণত TLS-ভিত্তিক VPN।
WireGuard-এর ইমপ্লিমেন্টেশন ৪,০০০ লাইন কোডের কমে আঁটে, একজন ইঞ্জিনিয়ারের পর্যালোচনা করার জন্য যথেষ্ট ছোট।
— জেসন এ. ডোনেনফেল্ড, WireGuard পেপার (NDSS 2017)
প্রতিটি কীভাবে UDP পরিচালনা করে
SOCKS5 কেবল তখনই UDP রিলে করে যখন প্রোভাইডার UDP ASSOCIATE সক্রিয় করে। WireGuard সবসময় তার ট্রান্সপোর্ট হিসেবে UDP ব্যবহার করে, আর OpenVPN-এর UDP মোড রয়েছে যার বিকল্প হিসেবে TCP।
| টুল | UDP পরিচালনা | এনক্রিপশন | পরিসর |
|---|---|---|---|
| SOCKS5 | UDP ASSOCIATE, সক্রিয় থাকলে | নেই | প্রতি অ্যাপ |
| WireGuard | শুধুমাত্র UDP ট্রান্সপোর্ট | ChaCha20-Poly1305 | সম্পূর্ণ ডিভাইস |
| OpenVPN | UDP বা TCP মোড | AES-GCM বা ChaCha20-Poly1305 | সম্পূর্ণ ডিভাইস |
OpenVPN-এর UDP মোড সাধারণত TCP মোডের চেয়ে দ্রুত, কারণ এটি TCP রিট্রান্সমিশনগুলো একটির উপর আরেকটি জমে যাওয়া এড়িয়ে দেয়।
SOCKS5-এর ক্ষেত্রে জেনে রাখার মতো একটি বিষয় হলো: স্পেকে রিলে করা ডেটাগ্রামের ফ্র্যাগমেন্টেশন ঐচ্ছিক, আর বেশিরভাগ সার্ভার ফ্র্যাগমেন্টেড প্যাকেট বাদ দিয়ে দেয়। VoIP এবং গেমের মতো UDP পেলোড ছোট রাখা অ্যাপগুলো খুব কমই এটি খেয়াল করে।
অ্যাপ্লিকেশন-লেভেল প্রক্সি বনাম সিস্টেম-ব্যাপী টানেল
একটি প্রক্সি কেবল সেই অ্যাপগুলোর ট্রাফিক বহন করে যেগুলো এটি ব্যবহার করতে কনফিগার করা, আর একটি টানেল সিস্টেম যা কিছু এর ভেতরে রাউট করে তার সবকিছু বহন করে। এই পরিসরের পার্থক্যই বেশিরভাগ SOCKS5 বনাম VPN সিদ্ধান্ত নির্ধারণ করে।
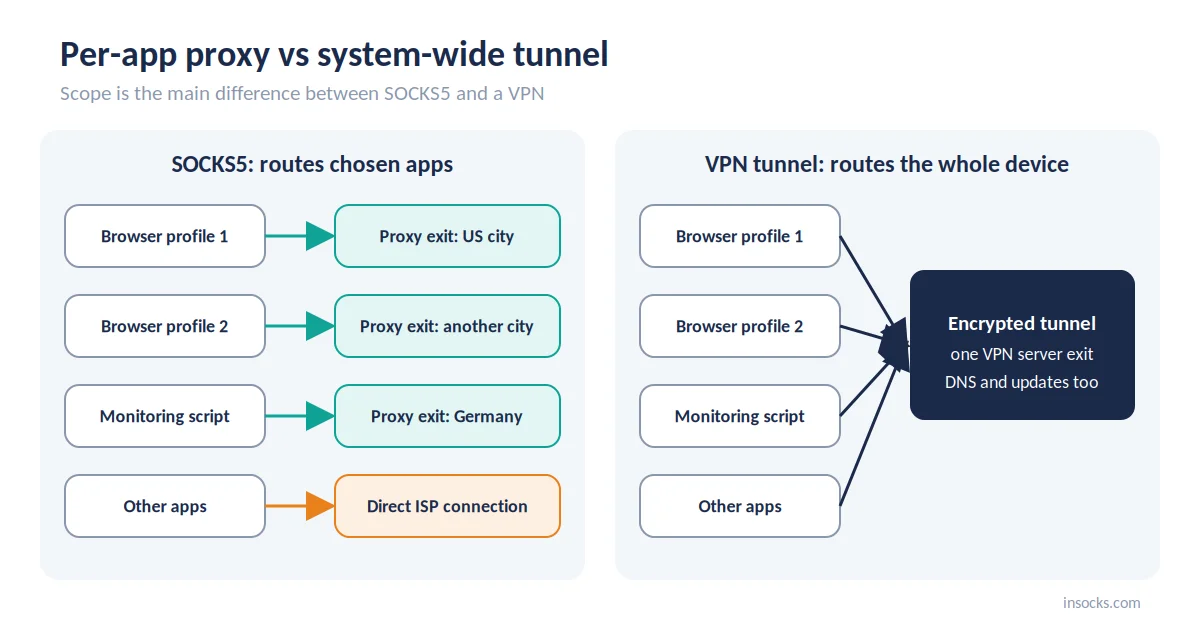
প্রক্সি নির্বাচিত অ্যাপ রাউট করে; টানেল সম্পূর্ণ ডিভাইস রাউট করে
প্রক্সির ক্ষেত্রে, একটি ব্রাউজার প্রোফাইল US এক্সিট ব্যবহার করতে পারে যখন সিস্টেমের বাকি অংশ লোকাল কানেকশনে থাকে। টানেলের ক্ষেত্রে, ব্যাকগ্রাউন্ড সার্ভিস, আপডেট এবং DNS-ও এর মধ্য দিয়ে যায়। প্রক্সি ব্যবহার করতে অ্যাপগুলোর SOCKS5 সাপোর্ট দরকার, কিন্তু VPN সম্পর্কে তাদের কিছুই জানার দরকার নেই।
💡 যদি কেবল একটি অ্যাপের ভিন্ন এক্সিট দরকার হয়, তাহলে প্রক্সি সম্পূর্ণ মেশিন রি-রাউট করা এড়িয়ে দেয়।
পাশাপাশি তুলনা
SOCKS5 বনাম WireGuard-এর মূল পার্থক্য হলো পরিসর: এনক্রিপশন ছাড়া প্রতি-অ্যাপ রাউটিং বনাম সম্পূর্ণ ডিভাইসের জন্য এনক্রিপ্টেড টানেল। বাকি বিষয়গুলো টেবিলে দেওয়া হলো।
| মানদণ্ড | SOCKS5 | WireGuard | OpenVPN |
|---|---|---|---|
| OSI লেয়ার | সেশন (L5) | নেটওয়ার্ক (L3) | নেটওয়ার্ক (L3), TAP মোডে L2 |
| UDP | UDP ASSOCIATE-এর মাধ্যমে | নেটিভ, শুধু UDP | UDP বা TCP |
| এনক্রিপশন | বিল্ট-ইন কিছু নেই | ChaCha20-Poly1305 | AES-GCM বা ChaCha20 |
| প্রতি-অ্যাপ রাউটিং | হ্যাঁ | শুধুমাত্র স্প্লিট টানেলিংয়ের মাধ্যমে | শুধুমাত্র স্প্লিট টানেলিংয়ের মাধ্যমে |
| এক্সিট IP-এর ধরন | রেসিডেনশিয়াল, মোবাইল, ISP বা ডেটাসেন্টার | সাধারণত ডেটাসেন্টার | সাধারণত ডেটাসেন্টার |
| জিও নির্বাচন | দেশ, শহর, কখনো ASN | VPN সার্ভার তালিকা | VPN সার্ভার তালিকা |
| ওভারহেড | কম | কম | মাঝারি থেকে বেশি |
| সেটআপের জটিলতা | কম, প্রতি অ্যাপ | কম, একটি কনফিগ | মাঝারি, অনেক অপশন |
ওভারহেড সারিটিকে আপেক্ষিক হিসেবে বিবেচনা করুন: প্রকৃত সংখ্যা হার্ডওয়্যার, সাইফার এবং নেটওয়ার্ক পাথের উপর নির্ভর করে।
গতি এবং লেটেন্সি
UDP অনুমোদিত এমন নেটওয়ার্কে WireGuard সাধারণত তিনটির মধ্যে দ্রুততম। এর সংক্ষিপ্ত হ্যান্ডশেক এবং হালকা ক্রিপ্টোগ্রাফি এনক্রিপশন ওভারহেড এবং হ্যান্ডশেক লেটেন্সি কম রাখে।
OpenVPN ইউজার স্পেসে ভারী TLS হ্যান্ডশেকসহ চলে, আর TCP মোডে প্যাকেট লস দুই স্তরে রিট্রান্সমিশন ঘটায়। একই লসযুক্ত লিংকে WireGuard বনাম OpenVPN পরীক্ষা সাধারণত WireGuard-কেই অগ্রাধিকার দেয়। SOCKS5 কোনো এনক্রিপশন খরচ যোগ করে না, তাই এর গতি প্রধানত প্রক্সি সার্ভারের দূরত্ব এবং লোডের উপর নির্ভর করে।
ছোট UDP প্যাকেটের ক্ষেত্রেও প্রতি-প্যাকেট ওভারহেড গুরুত্বপূর্ণ। WireGuard IPv4-এ প্রতি প্যাকেটে ৬০ বাইট এবং IPv6-এ ৮০ বাইট যোগ করে, এজন্যই এর ডিফল্ট MTU ১৪২০। IPv4 গন্তব্যের জন্য একটি SOCKS5 UDP হেডার ১০ বাইট নেয়, আর OpenVPN-এর ওভারহেড সাইফার এবং সেটিংসের সাথে পরিবর্তিত হয়।
এনক্রিপশন এবং প্রাইভেসি
SOCKS5 ট্রাফিক এনক্রিপ্ট করে না, কিন্তু WireGuard এবং OpenVPN করে। একটি প্রক্সি এক্সিট IP পরিবর্তন করে; একটি টানেল লোকাল নেটওয়ার্ক থেকে বিষয়বস্তুও লুকিয়ে রাখে। বেশিরভাগ ওয়েব ট্রাফিক ইতিমধ্যেই HTTPS ব্যবহার করে, তাই ব্যবহারিক ফারাক দেখানোর চেয়ে ছোট, কিন্তু টানেল ছাড়া DNS কোয়েরি এবং পুরনো প্রোটোকলগুলো এখনও খোলা পথে চলাচল করে।
- ✅ WireGuard এবং OpenVPN টানেলের ভেতরের সবকিছু এনক্রিপ্ট করে।
- ✅ SOCKS5 প্রক্সির মাধ্যমে HTTPS TLS দ্বারা সুরক্ষিত থাকে।
- ❌ প্লেইন SOCKS5 এনক্রিপ্ট না করা প্রোটোকলগুলো পথ জুড়ে পাঠযোগ্য রেখে দেয়।
- ❌ SOCKS5 ইউজারনেম এবং পাসওয়ার্ড অথেনটিকেশন ক্লিয়ার টেক্সটে পাঠানো হয়।
প্রাইভেসির দিক থেকে, SOCKS5 বনাম VPN-এর নিয়মটি সহজ: যখনই লোকাল নেটওয়ার্ককে বিশ্বাস করেন না, তখন টানেল ব্যবহার করুন।
প্রতি-অ্যাপ রাউটিং এবং একাধিক এক্সিট
প্রক্সি একটি মেশিন থেকে একসাথে কয়েকটি এক্সিট চালানো সহজ করে। প্রতি-অ্যাপ রাউটিংয়ের মাধ্যমে, প্রতিটি ব্রাউজার প্রোফাইল, স্ক্রিপ্ট বা টুল নিজস্ব SOCKS5 এন্ডপয়েন্ট ব্যবহার করতে পারে।
একটি QA টিম এক প্রোফাইলে নিউ ইয়র্ক থেকে আরেকটি প্রোফাইলে টেক্সাস থেকে একটি US পেজ খুলতে পারে, আর একটি মনিটরিং স্ক্রিপ্ট জার্মান এক্সিট ব্যবহার করতে পারে। WireGuard দিয়ে একই কাজ করতে কয়েকটি টানেল এবং রাউটিং রুল লাগে, তাই এই বিন্দুতে SOCKS5 বনাম WireGuard-এ প্রক্সিই স্পষ্টভাবে এগিয়ে। প্রতিটি এন্ডপয়েন্ট স্টিকি বা রোটেটিং-ও হতে পারে, ফলে একটি দীর্ঘ QA সেশন তার IP ধরে রাখে আর একটি মনিটরিং কাজ এটি রিফ্রেশ করে।
এক্সিট IP-এর মান এবং জিও টার্গেটিং
প্রক্সি পুল VPN সার্ভার তালিকার চেয়ে বেশি ধরনের এক্সিট IP এবং আরও সূক্ষ্ম জিও টার্গেটিং দেয়। VPN এক্সিটগুলো সাধারণত নির্বাচিত শহরের ডেটাসেন্টার IP।
| অপশন | IP-এর ধরন | টার্গেটিংয়ের গভীরতা |
|---|---|---|
| SOCKS5 পুল | রেসিডেনশিয়াল, মোবাইল, ISP, ডেটাসেন্টার | দেশ, শহর, কখনো ASN |
| WireGuard VPN | সাধারণত ডেটাসেন্টার | দেশ বা শহরের সার্ভার |
| OpenVPN VPN | সাধারণত ডেটাসেন্টার | দেশ বা শহরের সার্ভার |
একই সার্ভিসের অনেক গ্রাহক VPN এক্সিট ভাগ করে ব্যবহার করে, তাই এদের রেপুটেশন সবার কার্যকলাপ প্রতিফলিত করে। ডেডিকেটেড প্রক্সি IP আরও অনুমেয় ইতিহাস দেয়। লোকালাইজড QA এবং অ্যাড ভেরিফিকেশনের জন্য, এক্সিটের ধরন অবস্থানের মতোই গুরুত্বপূর্ণ। এই কাজগুলোর জন্য রেসিডেনশিয়াল প্রক্সি এবং ISP প্রক্সি অপশনগুলো তুলনা করুন।
কখন SOCKS5 বেছে নেবেন
SOCKS5 বেছে নিন যখন নির্দিষ্ট অ্যাপগুলোর নির্দিষ্ট এক্সিট দরকার এবং এনক্রিপশন ইতিমধ্যে সামলানো আছে, যেমন HTTPS দিয়ে। সেটআপ প্রতি অ্যাপে হয়: বেশিরভাগ ব্রাউজার, স্ক্র্যাপার এবং SDK লগইন ও পাসওয়ার্ডসহ একটি socks5h:// অ্যাড্রেস গ্রহণ করে। বেশিরভাগ SOCKS5 বনাম WireGuard সিদ্ধান্তে, যখন এক্সিটের ধরন এবং অবস্থান টানেল এনক্রিপশনের চেয়ে বেশি গুরুত্বপূর্ণ হয়, তখন প্রক্সিই জিতে যায়।
- প্রতি-অ্যাপ বা প্রতি-প্রোফাইল রাউটিং
- সমান্তরালে অনেক এক্সিট লোকেশন
- জিও টাস্ক: লোকালাইজড QA, SERP চেক, অ্যাড ভেরিফিকেশন
- UDP অ্যাপ, যখন প্রোভাইডার UDP ASSOCIATE সাপোর্ট করে
উদাহরণ: আঞ্চলিক অ্যাড QA
একটি US এজেন্সি পাঁচটি রাজ্যে ডিসপ্লে অ্যাড কীভাবে রেন্ডার হয় তা পরীক্ষা করে। প্রতিটি ব্রাউজার প্রোফাইল শহর-লেভেল এক্সিটসহ নিজস্ব SOCKS5 প্রক্সি ব্যবহার করে, আর টিমের VPN অভ্যন্তরীণ টুলের জন্য চালু থাকে। টানেল বদলাতে ব্যস্ত একটি বিকেলের বদলে রিভিউ হয়ে যায় মাত্র কয়েক মিনিটে।
কখন WireGuard বেছে নেবেন
WireGuard বেছে নিন যখন সম্পূর্ণ ডিভাইসের সর্বনিম্ন ওভারহেডে এনক্রিপশন দরকার এবং নেটওয়ার্ক UDP অনুমোদন করে।
- একটি টানেলে সম্পূর্ণ ডিভাইস ট্রাফিক
- ফোনে কম CPU এবং ব্যাটারি ব্যবহার
- VPN অপশনগুলোর মধ্যে সর্বনিম্ন লেটেন্সি
WireGuard ডিভাইসকে একবারে একটি এক্সিট দেয়। ভিন্ন অ্যাপের ভিন্ন লোকেশন দরকার হলে, কয়েকটি টানেল ঘোরাঘুরি না করে এর উপরে একটি প্রক্সি যোগ করুন।
কখন OpenVPN বেছে নেবেন
OpenVPN বেছে নিন যখন UDP পাওয়া যায় না বা বিস্তৃত ক্লায়েন্ট কম্প্যাটিবিলিটি দরকার। WireGuard বনাম OpenVPN পছন্দে, এখানেই OpenVPN তার জায়গা ধরে রাখে।
- শুধুমাত্র TCP অনুমোদিত এমন নেটওয়ার্কে TCP ফলব্যাক
- বিদ্যমান কর্পোরেট ডিপ্লয়মেন্ট এবং পুরনো ক্লায়েন্ট
- TAP মোড এবং সার্টিফিকেট সেটআপের মতো বিস্তারিত অপশন
যেখানে নেটওয়ার্ক অনুমতি দেয় সেখানে OpenVPN UDP দ্রুততর মোডই থাকে।
এগুলো কি একসাথে ব্যবহার করা যায়
হ্যাঁ, এবং SOCKS5 বনাম VPN-এর মধ্যে সবসময় একটি বেছে নিতে হবে না। একটি সাধারণ সেটআপে ডিভাইসের জন্য VPN চালু থাকে এবং একটি অ্যাপকে তার নিজস্ব এক্সিটের জন্য একটি SOCKS5 প্রক্সির দিকে নির্দেশ করা হয়।
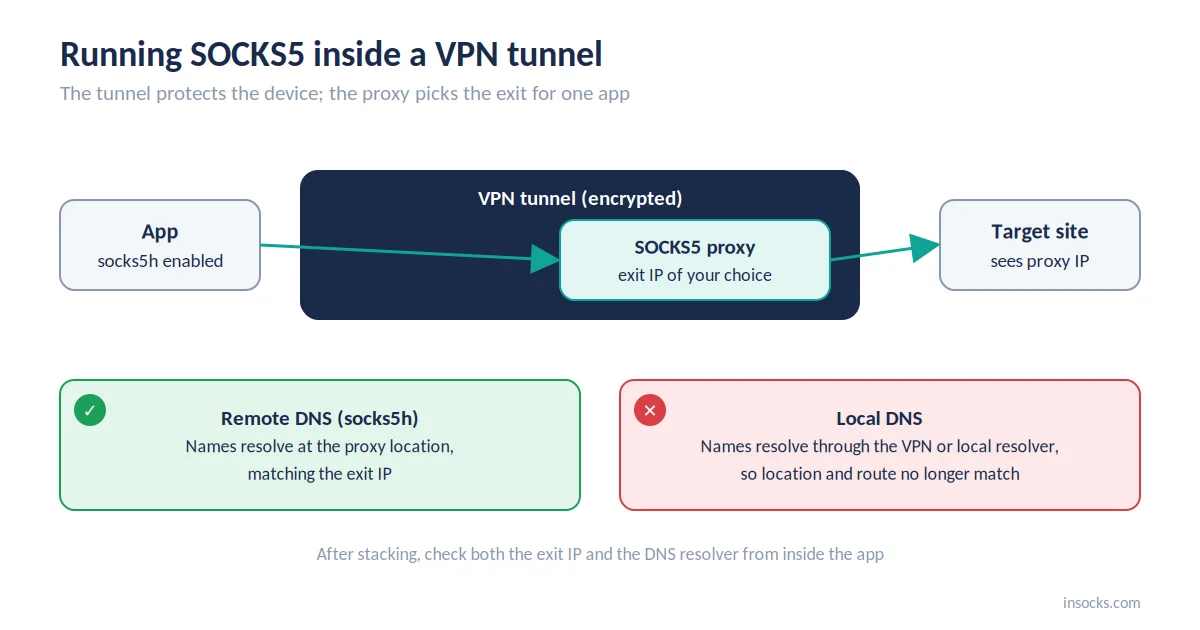
টানেল ডিভাইস সুরক্ষিত করে; প্রক্সি একটি অ্যাপের জন্য এক্সিট বেছে নেয়
অ্যাপের ট্রাফিক টানেলের মধ্য দিয়ে প্রক্সিতে যায়, তারপর প্রক্সির IP থেকে বের হয়। এই সেটআপে UDP টানেলিংয়ের জন্য প্রক্সির এখনও UDP ASSOCIATE দরকার। সাধারণ সমস্যা হলো DNS: অ্যাপ যদি নামগুলো লোকালি রিজলভ করে, তাহলে লুকআপ ভিন্ন রুট অনুসরণ করে, তাই socks5h বা অ্যাপের রিমোট DNS অপশন সক্রিয় করুন।
💡 স্ট্যাক করার পর, অ্যাপের ভেতর থেকে এক্সিট IP এবং DNS রিজলভার দুটোই পরীক্ষা করুন।
বেছে নেওয়ার সময় সাধারণ ভুল
বেশিরভাগ ভুল হয় একটি টুলের কাছ থেকে আরেকটির কাজ আশা করলে। ক্লাসিক SOCKS5 বনাম WireGuard বিভ্রান্তি হলো প্রক্সির কাছ থেকে ট্রাফিক এনক্রিপ্ট করা আশা করা। বাকিগুলো কেবল তখনই ধরা পড়ে যখন কোনো নির্দিষ্ট অ্যাপ স্পষ্ট এরর ছাড়াই ব্যর্থ হয়।
| ভুল | প্রভাব | সমাধান |
|---|---|---|
| ❌ SOCKS5-এর কাছ থেকে এনক্রিপশন আশা করা | প্লেইন প্রোটোকল পাঠযোগ্য থেকে যায় | HTTPS ব্যবহার করুন বা একটি টানেল যোগ করুন |
| ❌ সাপোর্ট যাচাই না করে UDP ব্যবহার করা | UDP অ্যাপ নীরবে ব্যর্থ হয় | প্রথমে UDP ASSOCIATE পরীক্ষা করুন |
| ❌ OpenVPN ডিফল্টভাবে TCP-তে রেখে দেওয়া | প্যাকেট লসে অতিরিক্ত লেটেন্সি | যেখানে অনুমোদিত সেখানে UDP মোড ব্যবহার করুন |
| ❌ DNS লোকালি রিজলভ করা | লুকআপ নির্বাচিত রুট এড়িয়ে যায় | রিমোট DNS বা socks5h সক্রিয় করুন |
কেন সত্যিকারের UDP সাপোর্টসহ SOCKS5 প্রক্সি কাজের জন্য উপযুক্ত
কার্যকর UDP ASSOCIATE-সহ একটি SOCKS5 প্রক্সি প্রক্সির নমনীয়তা ধরে রাখে এবং রিয়েল-টাইম অ্যাপের প্রয়োজনীয় UDP পথ যোগ করে। এটি থাকলে, SOCKS5 বনাম WireGuard কাজের প্রশ্নে পরিণত হয়, অনুপস্থিত ফিচারের প্রশ্নে নয়। Insocks মোবাইল ছাড়া সব ধরনের প্রক্সিতে SOCKS5 UDP সাপোর্ট করে।
| ফিচার | সুবিধা |
|---|---|
| কার্যকর UDP ASSOCIATE | প্রক্সির মাধ্যমে VoIP, গেমিং এবং WebRTC |
| প্রতি-অ্যাপ অ্যাসাইনমেন্ট | ভিন্ন টুলের জন্য ভিন্ন এক্সিট |
| রেসিডেনশিয়াল, ISP এবং ডেটাসেন্টার পুল | কাজের সাথে মানানসই এক্সিটের ধরন |
| শহর এবং ASN টার্গেটিং | সূক্ষ্ম জিও চেক |
| রিমোট DNS | DNS প্রক্সি রুট অনুসরণ করে |
👉 ডেমো প্রক্সি দিয়ে একটি লাইভ পুলে UDP পরীক্ষা করুন, তারপর সম্পূর্ণ অ্যাক্সেসের জন্য নিবন্ধন করুন বা একটি UDP প্রক্সি কিনুন।
মূল কথা
- SOCKS5 নির্বাচিত অ্যাপ রাউট করে; WireGuard এবং OpenVPN সম্পূর্ণ ডিভাইস টানেল করে।
- SOCKS5-এর কোনো বিল্ট-ইন এনক্রিপশন নেই; দুটি VPN-ই টানেলের সবকিছু এনক্রিপ্ট করে।
- WireGuard বনাম OpenVPN: গতিতে WireGuard জেতে, TCP ফলব্যাক এবং নমনীয়তায় OpenVPN।
- প্রক্সির মাধ্যমে UDP-এর জন্য, প্রথমে UDP ASSOCIATE সাপোর্ট নিশ্চিত করুন।
- DNS প্রক্সি অনুসরণ করলে VPN-এর ভেতরে একটি প্রক্সি ভালো কাজ করে।
সাধারণ জিজ্ঞাসা
SOCKS5 কি WireGuard-এর চেয়ে দ্রুত?
প্রায়ই, কারণ SOCKS5 এনক্রিপশন এড়িয়ে যায়, যদিও সার্ভারের দূরত্ব এবং লোড বেশি গুরুত্বপূর্ণ।
SOCKS5 কি ট্রাফিক এনক্রিপ্ট করে?
না, কেবল অ্যাপের নিজস্ব প্রোটোকল, যেমন HTTPS, SOCKS5-এর মাধ্যমে পাঠানো ডেটা এনক্রিপ্ট করে।
WireGuard কি TCP-র উপর কাজ করে?
নেটিভভাবে নয়; WireGuard কেবল UDP ব্যবহার করে।
UDP ট্রাফিকের জন্য কোনটি ভালো, প্রক্সি নাকি VPN?
সম্পূর্ণ ডিভাইস ট্রাফিক এনক্রিপ্ট করতে চাইলে VPN; প্রতি-অ্যাপ এক্সিট এবং জিও টার্গেটিং দরকার হলে UDP ASSOCIATE-সহ SOCKS5 প্রক্সি।
আমি কি একই সময়ে SOCKS5 এবং VPN চালাতে পারি?
হ্যাঁ, অনেক সেটআপ সক্রিয় VPN টানেলের ভেতরে একটি SOCKS5 প্রক্সি চালায়।
কোন অপশন ভালো জিও টার্গেটিং দেয়?
SOCKS5 প্রক্সি পুল, যা প্রায়ই নির্দিষ্ট সার্ভার তালিকার বদলে শহর এবং ASN অনুযায়ী টার্গেট করে।
প্রক্সি ব্যবহার করে আপনি নিশ্চিত করেন যে আপনি বর্তমান মার্কিন আইনের মধ্যে থেকে সেগুলো ব্যবহার করছেন। Insocks মার্কিন যুক্তরাষ্ট্রে বৈধ ব্যবহারের জন্য তৈরি। আরও গাইড Insocks ব্লগে পাওয়া যাবে।