SOCKS5 vs WireGuard vs OpenVPN para tráfico UDP
Qué es cada tecnología
SOCKS5 es un protocolo de proxy, mientras que WireGuard y OpenVPN son protocolos VPN. El primero enruta aplicaciones seleccionadas; los otros dos enrutan todo un dispositivo a través de un túnel cifrado, y es aquí donde comienza la mayor confusión entre proxy y VPN.
- SOCKS5: un proxy de capa de sesión definido en el RFC 1928, con autenticación opcional y sin cifrado integrado.
- WireGuard: una VPN ligera que funciona sobre UDP, a menudo como túnel en el espacio del kernel.
- OpenVPN: una VPN madura basada en TLS que funciona sobre UDP o TCP.
La implementación de WireGuard cabe en menos de 4.000 líneas de código, lo bastante pequeña para que un solo ingeniero la revise.
— Jason A. Donenfeld, artículo de WireGuard (NDSS 2017)
Cómo maneja UDP cada uno
SOCKS5 retransmite UDP solo cuando el proveedor habilita UDP ASSOCIATE. WireGuard siempre usa UDP como transporte, y OpenVPN ofrece un modo UDP con TCP como alternativa.
| Herramienta | Manejo de UDP | Cifrado | Alcance |
|---|---|---|---|
| SOCKS5 | UDP ASSOCIATE, si está habilitado | Ninguno | Por aplicación |
| WireGuard | Solo transporte UDP | ChaCha20-Poly1305 | Todo el dispositivo |
| OpenVPN | Modo UDP o TCP | AES-GCM o ChaCha20-Poly1305 | Todo el dispositivo |
El modo UDP de OpenVPN suele ser más rápido que el modo TCP, ya que evita apilar retransmisiones TCP unas sobre otras.
SOCKS5 tiene una peculiaridad que conviene conocer: la fragmentación de los datagramas retransmitidos es opcional en la especificación, y la mayoría de los servidores descartan los paquetes fragmentados. Las aplicaciones que mantienen cargas UDP pequeñas, como las de VoIP y los juegos, rara vez lo notan.
Proxy a nivel de aplicación frente a túnel de todo el sistema
Un proxy transporta solo el tráfico de las aplicaciones configuradas para usarlo, mientras que un túnel transporta todo lo que el sistema enruta hacia él. Esa diferencia de alcance impulsa la mayoría de las decisiones entre SOCKS5 y VPN.
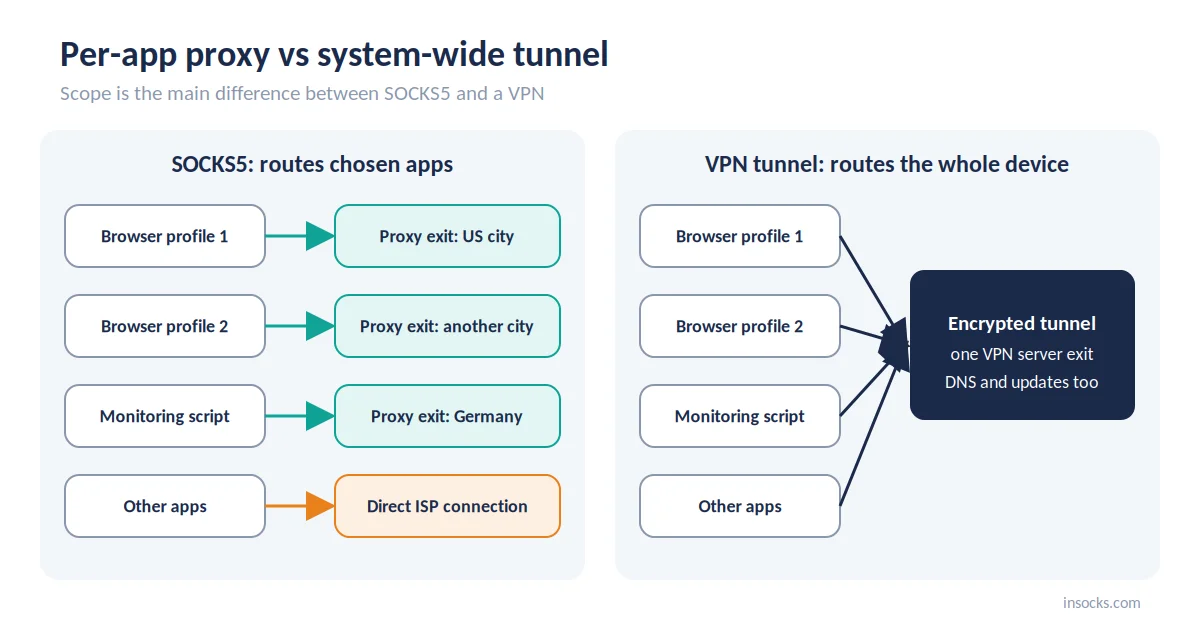
Un proxy enruta las aplicaciones elegidas; un túnel enruta todo el dispositivo
Con un proxy, un perfil del navegador puede usar una salida estadounidense mientras el resto del sistema permanece en la conexión local. Con un túnel, los servicios en segundo plano, las actualizaciones y el DNS también pasan por él. Las aplicaciones necesitan compatibilidad con SOCKS5 para usar un proxy, pero no necesitan saber nada de una VPN.
💡 Si solo una aplicación necesita una salida diferente, un proxy evita re-enrutar toda la máquina.
Comparación lado a lado
La diferencia clave entre SOCKS5 y WireGuard es el alcance: enrutado por aplicación sin cifrado frente a un túnel cifrado para todo el dispositivo. La tabla cubre el resto.
| Criterio | SOCKS5 | WireGuard | OpenVPN |
|---|---|---|---|
| Capa OSI | Sesión (L5) | Red (L3) | Red (L3), L2 en modo TAP |
| UDP | Vía UDP ASSOCIATE | Nativo, solo UDP | UDP o TCP |
| Cifrado | Ninguno integrado | ChaCha20-Poly1305 | AES-GCM o ChaCha20 |
| Enrutado por aplicación | Sí | Solo con split tunneling | Solo con split tunneling |
| Tipo de IP de salida | Residencial, móvil, ISP o datacenter | Normalmente datacenter | Normalmente datacenter |
| Selección geográfica | País, ciudad, a veces ASN | Lista de servidores VPN | Lista de servidores VPN |
| Sobrecarga | Baja | Baja | Moderada a alta |
| Complejidad de configuración | Baja, por aplicación | Baja, una sola configuración | Media, muchas opciones |
Considere la fila de sobrecarga como relativa: los números reales dependen del hardware, el cifrado y la ruta de red.
Velocidad y latencia
WireGuard suele ser el más rápido de los tres en redes que permiten UDP. Su breve protocolo de enlace y su criptografía ligera mantienen baja la sobrecarga de cifrado y la latencia de conexión.
OpenVPN funciona en el espacio de usuario con un protocolo de enlace TLS más pesado, y en modo TCP la pérdida de paquetes provoca retransmisiones en dos niveles. Una prueba de WireGuard contra OpenVPN en el mismo enlace con pérdidas suele favorecer a WireGuard. SOCKS5 no añade coste de cifrado, por lo que su velocidad depende sobre todo de la distancia y la carga del servidor proxy.
La sobrecarga por paquete también importa para los paquetes UDP pequeños. WireGuard añade 60 bytes por paquete sobre IPv4 y 80 sobre IPv6, por eso su MTU predeterminado es 1420. Un encabezado UDP de SOCKS5 para un destino IPv4 ocupa 10 bytes, y la sobrecarga de OpenVPN varía según el cifrado y la configuración.
Cifrado y privacidad
SOCKS5 no cifra el tráfico, mientras que WireGuard y OpenVPN sí lo hacen. Un proxy cambia la IP de salida; un túnel también oculta el contenido a la red local. La mayor parte del tráfico web ya usa HTTPS, así que la brecha práctica es menor de lo que parece, pero las consultas DNS y los protocolos antiguos siguen viajando sin protección sin un túnel.
- ✅ WireGuard y OpenVPN cifran todo dentro del túnel.
- ✅ El HTTPS a través de un proxy SOCKS5 permanece protegido por TLS.
- ❌ El SOCKS5 simple deja los protocolos sin cifrar legibles a lo largo de la ruta.
- ❌ La autenticación por usuario y contraseña de SOCKS5 se envía en texto claro.
En cuanto a la privacidad, la regla entre SOCKS5 y VPN es simple: use un túnel siempre que no confíe en la red local.
Enrutado por aplicación y salidas múltiples
Los proxies facilitan usar varias salidas a la vez desde una sola máquina. Con el enrutado por aplicación, cada perfil del navegador, script o herramienta puede usar su propio punto de salida SOCKS5.
Un equipo de QA puede abrir una página estadounidense desde Nueva York en un perfil y desde Texas en otro mientras un script de monitoreo usa una salida alemana. Hacer lo mismo con WireGuard requiere varios túneles y reglas de enrutado, así que en este punto SOCKS5 contra WireGuard favorece claramente al proxy. Cada punto de salida también puede ser fijo (sticky) o rotativo, de modo que una sesión larga de QA conserve su IP mientras un trabajo de monitoreo la renueva.
Calidad de la IP de salida y orientación geográfica
Los grupos de proxies ofrecen más tipos de IP de salida y una orientación geográfica más precisa que las listas de servidores VPN. Las salidas VPN suelen ser IPs de datacenter en ciudades seleccionadas.
| Opción | Tipo de IP | Profundidad de orientación |
|---|---|---|
| Grupo SOCKS5 | Residencial, móvil, ISP, datacenter | País, ciudad, a veces ASN |
| VPN WireGuard | Normalmente datacenter | Servidor por país o ciudad |
| VPN OpenVPN | Normalmente datacenter | Servidor por país o ciudad |
Las salidas VPN se comparten entre muchos clientes del mismo servicio, así que su reputación refleja la actividad de todos. Las IPs de proxy dedicadas ofrecen un historial más predecible. Para QA localizado y verificación de anuncios, el tipo de salida importa tanto como la ubicación. Compare las opciones de proxy residencial y proxy ISP para estas tareas.
Cuándo elegir SOCKS5
Elija SOCKS5 cuando aplicaciones específicas necesiten salidas específicas y el cifrado ya esté cubierto, por ejemplo mediante HTTPS. La configuración es por aplicación: la mayoría de los navegadores, scrapers y SDK aceptan una dirección socks5h:// con usuario y contraseña. En la mayoría de las decisiones entre SOCKS5 y WireGuard, el proxy gana cuando el tipo y la ubicación de salida importan más que el cifrado del túnel.
- Enrutado por aplicación o por perfil
- Muchas ubicaciones de salida en paralelo
- Tareas geográficas: QA localizado, comprobaciones de SERP, verificación de anuncios
- Aplicaciones UDP, cuando el proveedor admite UDP ASSOCIATE
Ejemplo: QA regional de anuncios
Una agencia estadounidense comprueba cómo se muestran los anuncios display en cinco estados. Cada perfil del navegador usa su propio proxy SOCKS5 con una salida a nivel de ciudad, mientras la VPN del equipo permanece activa para las herramientas internas. La revisión toma minutos en lugar de una tarde entera cambiando túneles.
Cuándo elegir WireGuard
Elija WireGuard cuando todo el dispositivo necesite cifrado con la mínima sobrecarga y la red permita UDP.
- Todo el tráfico del dispositivo en un solo túnel
- Bajo uso de CPU y batería en teléfonos
- La latencia más baja entre las opciones VPN
WireGuard da al dispositivo una sola salida a la vez. Si distintas aplicaciones necesitan distintas ubicaciones, añada un proxy encima en lugar de lidiar con varios túneles.
Cuándo elegir OpenVPN
Elija OpenVPN cuando UDP no esté disponible o cuando necesite amplia compatibilidad de clientes. En una elección entre WireGuard y OpenVPN, aquí es donde OpenVPN conserva su lugar.
- Alternativa TCP en redes donde solo se permite TCP
- Despliegues corporativos existentes y clientes antiguos
- Opciones detalladas como el modo TAP y configuraciones de certificados
OpenVPN en UDP sigue siendo el modo más rápido allá donde la red lo permita.
Se pueden combinar
Sí, y no siempre hay que decidir entre SOCKS5 y VPN. Una configuración habitual mantiene una VPN activa para el dispositivo y dirige una aplicación a un proxy SOCKS5 para su propia salida.
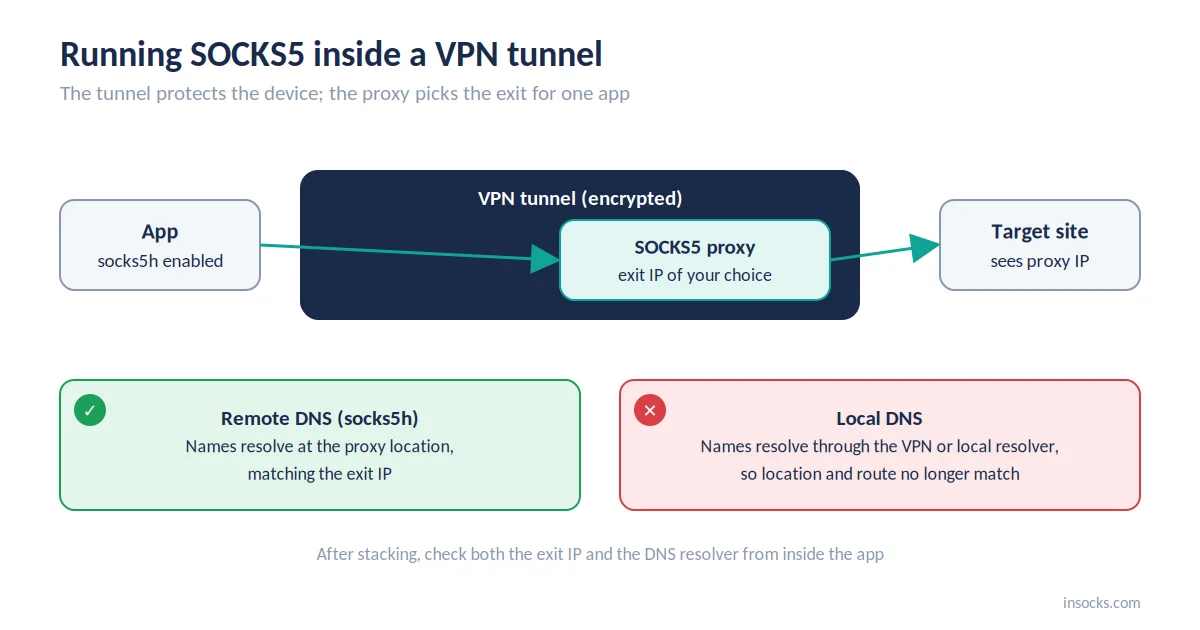
El túnel protege el dispositivo; el proxy elige la salida para una aplicación
El tráfico de la aplicación viaja a través del túnel hasta el proxy y luego sale desde la IP del proxy. Para hacer túnel de UDP en esta configuración, el proxy sigue necesitando UDP ASSOCIATE. El inconveniente habitual es el DNS: si la aplicación resuelve nombres localmente, las consultas siguen otra ruta, así que active socks5h o la opción de DNS remoto de la aplicación.
💡 Después de apilar, compruebe tanto la IP de salida como el resolvedor DNS desde dentro de la aplicación.
Errores comunes al elegir
La mayoría de los errores provienen de esperar que una herramienta haga el trabajo de otra. La confusión clásica entre SOCKS5 y WireGuard es esperar que un proxy cifre el tráfico. Otros solo aparecen cuando una aplicación concreta falla sin un error claro.
| Error | Impacto | Solución |
|---|---|---|
| ❌ Esperar que SOCKS5 cifre | Los protocolos sin cifrar permanecen legibles | Use HTTPS o añada un túnel |
| ❌ Usar UDP sin comprobar la compatibilidad | Las apps UDP fallan silenciosamente | Pruebe primero UDP ASSOCIATE |
| ❌ Dejar OpenVPN en TCP por defecto | Latencia extra con pérdida de paquetes | Use el modo UDP donde esté permitido |
| ❌ Resolver DNS localmente | Las consultas evitan la ruta elegida | Active el DNS remoto o socks5h |
Por qué SOCKS5 con soporte UDP real se adapta a las tareas de proxy
Un proxy SOCKS5 con UDP ASSOCIATE funcional mantiene la flexibilidad de un proxy y añade la ruta UDP que las aplicaciones en tiempo real necesitan. Con eso en su lugar, la comparación entre SOCKS5 y WireGuard se convierte en una cuestión de tarea, no de funciones ausentes. Insocks admite SOCKS5 UDP en todos los tipos de proxy excepto el móvil.
| Característica | Beneficio |
|---|---|
| UDP ASSOCIATE funcional | VoIP, juegos y WebRTC a través del proxy |
| Asignación por aplicación | Distintas salidas para distintas herramientas |
| Grupos residenciales, ISP y datacenter | Tipo de salida acorde a la tarea |
| Orientación por ciudad y ASN | Comprobaciones geográficas precisas |
| DNS remoto | El DNS sigue la ruta del proxy |
👉 Pruebe el UDP en un grupo real con proxies de demostración, luego regístrese para acceso completo o compre un proxy UDP.
Puntos clave
- SOCKS5 enruta las aplicaciones elegidas; WireGuard y OpenVPN hacen túnel de todo el dispositivo.
- SOCKS5 no tiene cifrado integrado; ambas VPN cifran todo en el túnel.
- WireGuard contra OpenVPN: WireGuard gana en velocidad, OpenVPN en alternativa TCP y flexibilidad.
- Para UDP a través de un proxy, confirme primero la compatibilidad con UDP ASSOCIATE.
- Un proxy dentro de una VPN funciona bien cuando el DNS sigue al proxy.
Preguntas frecuentes
¿Es SOCKS5 más rápido que WireGuard?
A menudo, porque SOCKS5 omite el cifrado, aunque la distancia y la carga del servidor importan más.
¿Cifra el tráfico SOCKS5?
No, solo el propio protocolo de la aplicación, como HTTPS, cifra los datos enviados a través de SOCKS5.
¿Funciona WireGuard sobre TCP?
No de forma nativa; WireGuard usa solo UDP.
¿Qué es mejor para tráfico UDP, un proxy o una VPN?
Una VPN si necesita cifrar todo el tráfico del dispositivo; un proxy SOCKS5 con UDP ASSOCIATE si necesita salidas por aplicación y orientación geográfica.
¿Puedo usar SOCKS5 y una VPN al mismo tiempo?
Sí, muchas configuraciones ejecutan un proxy SOCKS5 dentro de un túnel VPN activo.
¿Qué opción ofrece mejor orientación geográfica?
Los grupos de proxies SOCKS5, que suelen orientar por ciudad y ASN en lugar de una lista fija de servidores.
Al usar proxies, usted confirma que los aplica dentro de la legislación estadounidense vigente. Insocks está pensado para un uso lawful en los Estados Unidos. Más guías en el blog de Insocks.