SOCKS5 vs WireGuard vs OpenVPN untuk lalu lintas UDP
Apa itu masing-masing teknologi
SOCKS5 adalah protokol proxy, sedangkan WireGuard dan OpenVPN adalah protokol VPN. Yang pertama merutekan aplikasi tertentu; dua lainnya merutekan seluruh perangkat melalui terowongan terenkripsi, dan di sinilah sebagian besar kebingungan antara proxy vs VPN dimulai.
- SOCKS5: proxy lapisan sesi yang didefinisikan dalam RFC 1928, dengan autentikasi opsional dan tanpa enkripsi bawaan.
- WireGuard: VPN ramping yang berjalan di atas UDP, sering kali sebagai terowongan di ruang kernel.
- OpenVPN: VPN berbasis TLS yang matang, berjalan di atas UDP atau TCP.
Implementasi WireGuard muat dalam kurang dari 4.000 baris kode, cukup kecil untuk ditinjau oleh satu insinyur.
— Jason A. Donenfeld, makalah WireGuard (NDSS 2017)
Bagaimana masing-masing menangani UDP
SOCKS5 meneruskan UDP hanya jika penyedia mengaktifkan UDP ASSOCIATE. WireGuard selalu menggunakan UDP sebagai transportnya, dan OpenVPN menawarkan mode UDP dengan TCP sebagai alternatif.
| Alat | Penanganan UDP | Enkripsi | Cakupan |
|---|---|---|---|
| SOCKS5 | UDP ASSOCIATE, jika diaktifkan | Tidak ada | Per aplikasi |
| WireGuard | Hanya transport UDP | ChaCha20-Poly1305 | Seluruh perangkat |
| OpenVPN | Mode UDP atau TCP | AES-GCM atau ChaCha20-Poly1305 | Seluruh perangkat |
Mode UDP OpenVPN biasanya lebih cepat daripada mode TCP, karena menghindari penumpukan transmisi ulang TCP di atas transmisi ulang TCP lainnya.
SOCKS5 memiliki satu keanehan yang perlu diketahui: fragmentasi datagram yang diteruskan bersifat opsional dalam spesifikasi, dan sebagian besar server membuang paket terfragmentasi. Aplikasi yang menjaga payload UDP tetap kecil, seperti VoIP dan game, jarang menyadarinya.
Proxy tingkat aplikasi vs terowongan seluruh sistem
Proxy hanya membawa lalu lintas dari aplikasi yang dikonfigurasi untuk menggunakannya, sedangkan terowongan membawa semua yang dirutekan sistem ke dalamnya. Perbedaan cakupan inilah yang mendorong sebagian besar keputusan SOCKS5 vs VPN.
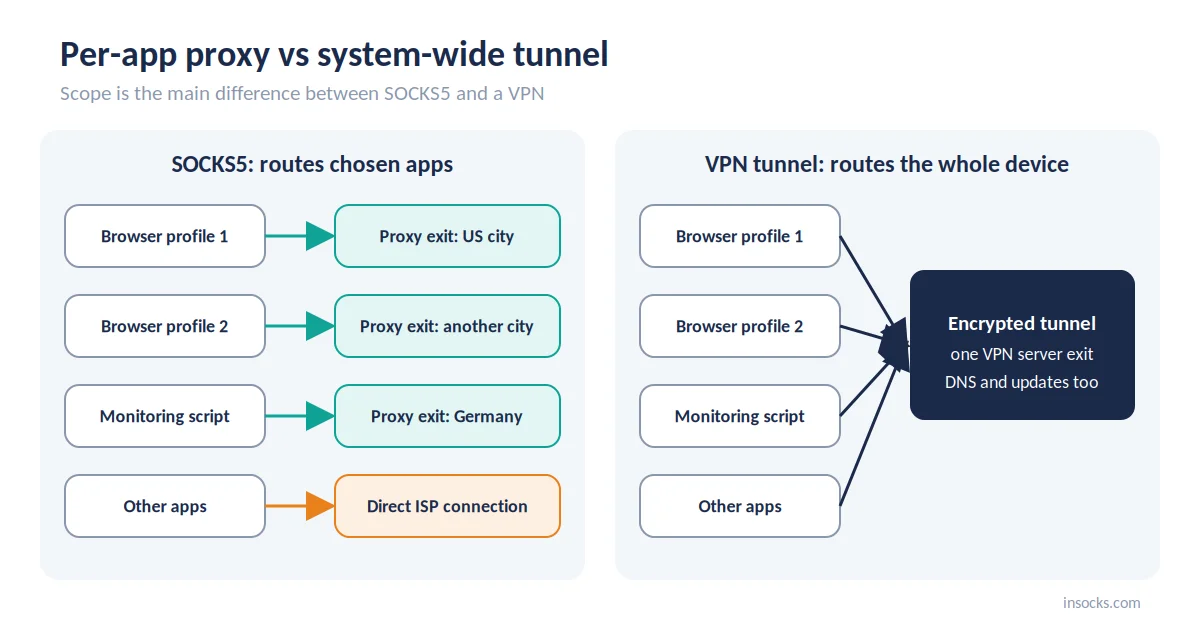
Proxy merutekan aplikasi yang dipilih; terowongan merutekan seluruh perangkat
Dengan proxy, satu profil peramban dapat menggunakan IP keluar AS sementara sisa sistem tetap pada koneksi lokal. Dengan terowongan, layanan latar belakang, pembaruan, dan DNS juga melewatinya. Aplikasi memerlukan dukungan SOCKS5 untuk memakai proxy, tetapi tidak perlu tahu apa pun tentang VPN.
💡 Jika hanya satu aplikasi yang memerlukan IP keluar berbeda, proxy menghindari perutean ulang seluruh mesin.
Perbandingan berdampingan
Perbedaan inti SOCKS5 vs WireGuard adalah cakupan: perutean per aplikasi tanpa enkripsi versus terowongan terenkripsi untuk seluruh perangkat. Tabel mencakup sisanya.
| Kriteria | SOCKS5 | WireGuard | OpenVPN |
|---|---|---|---|
| Lapisan OSI | Sesi (L5) | Jaringan (L3) | Jaringan (L3), L2 pada mode TAP |
| UDP | Melalui UDP ASSOCIATE | Asli, hanya UDP | UDP atau TCP |
| Enkripsi | Tidak ada bawaan | ChaCha20-Poly1305 | AES-GCM atau ChaCha20 |
| Perutean per aplikasi | Ya | Hanya dengan split tunneling | Hanya dengan split tunneling |
| Jenis IP keluar | Residensial, seluler, ISP, atau pusat data | Biasanya pusat data | Biasanya pusat data |
| Pemilihan geo | Negara, kota, kadang ASN | Daftar server VPN | Daftar server VPN |
| Overhead | Rendah | Rendah | Sedang hingga tinggi |
| Kompleksitas pengaturan | Rendah, per aplikasi | Rendah, satu konfigurasi | Sedang, banyak opsi |
Perlakukan baris overhead sebagai relatif: angka sebenarnya bergantung pada perangkat keras, cipher, dan jalur jaringan.
Kecepatan dan latensi
WireGuard biasanya yang tercepat di antara ketiganya pada jaringan yang mengizinkan UDP. Handshake pendek dan kriptografi ramping menjaga overhead enkripsi dan latensi handshake tetap rendah.
OpenVPN berjalan di ruang pengguna dengan handshake TLS yang lebih berat, dan pada mode TCP kehilangan paket memicu transmisi ulang di dua tingkat. Pengujian WireGuard vs OpenVPN pada tautan yang sama dengan kehilangan tinggi biasanya memenangkan WireGuard. SOCKS5 tidak menambahkan biaya enkripsi, sehingga kecepatannya sebagian besar bergantung pada jarak dan beban server proxy.
Overhead per paket juga penting untuk paket UDP kecil. WireGuard menambahkan 60 byte per paket di atas IPv4 dan 80 byte di atas IPv6, itulah sebabnya MTU defaultnya adalah 1420. Header UDP SOCKS5 untuk tujuan IPv4 memakan 10 byte, dan overhead OpenVPN bervariasi tergantung cipher dan pengaturan.
Enkripsi dan privasi
SOCKS5 tidak mengenkripsi lalu lintas, sedangkan WireGuard dan OpenVPN melakukannya. Proxy mengubah IP keluar; terowongan juga menyembunyikan isinya dari jaringan lokal. Sebagian besar lalu lintas web sudah menggunakan HTTPS, sehingga kesenjangan praktisnya lebih kecil dari kelihatannya, tetapi kueri DNS dan protokol lama tetap berjalan terbuka tanpa terowongan.
- ✅ WireGuard dan OpenVPN mengenkripsi semua yang ada di dalam terowongan.
- ✅ HTTPS melalui proxy SOCKS5 tetap terlindungi oleh TLS.
- ❌ SOCKS5 polos membuat protokol tak terenkripsi dapat dibaca sepanjang jalur.
- ❌ Autentikasi nama pengguna dan kata sandi SOCKS5 dikirim dalam teks biasa.
Di sisi privasi, aturan SOCKS5 vs VPN sederhana: gunakan terowongan setiap kali Anda tidak memercayai jaringan lokal.
Perutean per aplikasi dan beberapa IP keluar
Proxy memudahkan menjalankan beberapa IP keluar sekaligus dari satu mesin. Dengan perutean per aplikasi, setiap profil peramban, skrip, atau alat dapat memakai titik akhir SOCKS5 miliknya sendiri.
Tim QA dapat membuka halaman AS dari New York di satu profil dan dari Texas di profil lain sementara skrip pemantauan memakai IP keluar Jerman. Melakukan hal yang sama dengan WireGuard membutuhkan beberapa terowongan dan aturan perutean, jadi pada poin ini SOCKS5 vs WireGuard jelas memenangkan proxy. Setiap titik akhir juga bisa permanen atau bergilir, sehingga sesi QA panjang mempertahankan IP-nya sementara tugas pemantauan menyegarkannya.
Kualitas IP keluar dan penargetan geo
Kumpulan proxy menawarkan lebih banyak jenis IP keluar dan penargetan geo yang lebih halus daripada daftar server VPN. IP keluar VPN biasanya IP pusat data di kota-kota terpilih.
| Opsi | Jenis IP | Kedalaman penargetan |
|---|---|---|
| Kumpulan SOCKS5 | Residensial, seluler, ISP, pusat data | Negara, kota, kadang ASN |
| VPN WireGuard | Biasanya pusat data | Server negara atau kota |
| VPN OpenVPN | Biasanya pusat data | Server negara atau kota |
IP keluar VPN digunakan bersama oleh banyak pelanggan layanan yang sama, sehingga reputasinya mencerminkan aktivitas semua orang. IP proxy khusus memberikan riwayat yang lebih terprediksi. Untuk QA terlokalisasi dan verifikasi iklan, jenis IP keluar sama pentingnya dengan lokasi. Bandingkan opsi proxy residensial dan proxy ISP untuk tugas-tugas ini.
Kapan memilih SOCKS5
Pilih SOCKS5 saat aplikasi tertentu memerlukan IP keluar tertentu dan enkripsi sudah ditangani, misalnya oleh HTTPS. Pengaturannya per aplikasi: sebagian besar peramban, scraper, dan SDK menerima alamat socks5h:// dengan nama pengguna dan kata sandi. Pada sebagian besar keputusan SOCKS5 vs WireGuard, proxy menang begitu jenis IP keluar dan lokasi lebih penting daripada enkripsi terowongan.
- Perutean per aplikasi atau per profil
- Banyak lokasi IP keluar secara paralel
- Tugas geo: QA terlokalisasi, pemeriksaan SERP, verifikasi iklan
- Aplikasi UDP, ketika penyedia mendukung UDP ASSOCIATE
Contoh: QA iklan regional
Sebuah agensi AS memeriksa bagaimana iklan display tampil di lima negara bagian. Setiap profil peramban memakai proxy SOCKS5 sendiri dengan IP keluar tingkat kota, sementara VPN tim tetap aktif untuk alat internal. Peninjauan hanya butuh beberapa menit, bukan sore penuh berganti-ganti terowongan.
Kapan memilih WireGuard
Pilih WireGuard ketika seluruh perangkat memerlukan enkripsi dengan overhead minimal dan jaringan mengizinkan UDP.
- Seluruh lalu lintas perangkat dalam satu terowongan
- Penggunaan CPU dan baterai rendah di ponsel
- Latensi terendah di antara opsi VPN
WireGuard memberi perangkat satu IP keluar dalam satu waktu. Jika aplikasi berbeda memerlukan lokasi berbeda, tambahkan proxy di atasnya daripada mengatur beberapa terowongan.
Kapan memilih OpenVPN
Pilih OpenVPN ketika UDP tidak tersedia atau ketika Anda membutuhkan kompatibilitas klien yang luas. Dalam pilihan WireGuard vs OpenVPN, di sinilah OpenVPN mempertahankan tempatnya.
- Fallback TCP pada jaringan yang hanya mengizinkan TCP
- Penyebaran korporat yang sudah ada dan klien lama
- Opsi terperinci seperti mode TAP dan pengaturan sertifikat
OpenVPN UDP tetap mode tercepat di mana pun jaringan mengizinkannya.
Bisakah digabungkan
Ya, dan Anda tidak selalu harus memilih di antara SOCKS5 vs VPN. Pengaturan umum menjaga VPN aktif untuk perangkat dan mengarahkan satu aplikasi ke proxy SOCKS5 untuk IP keluarnya sendiri.
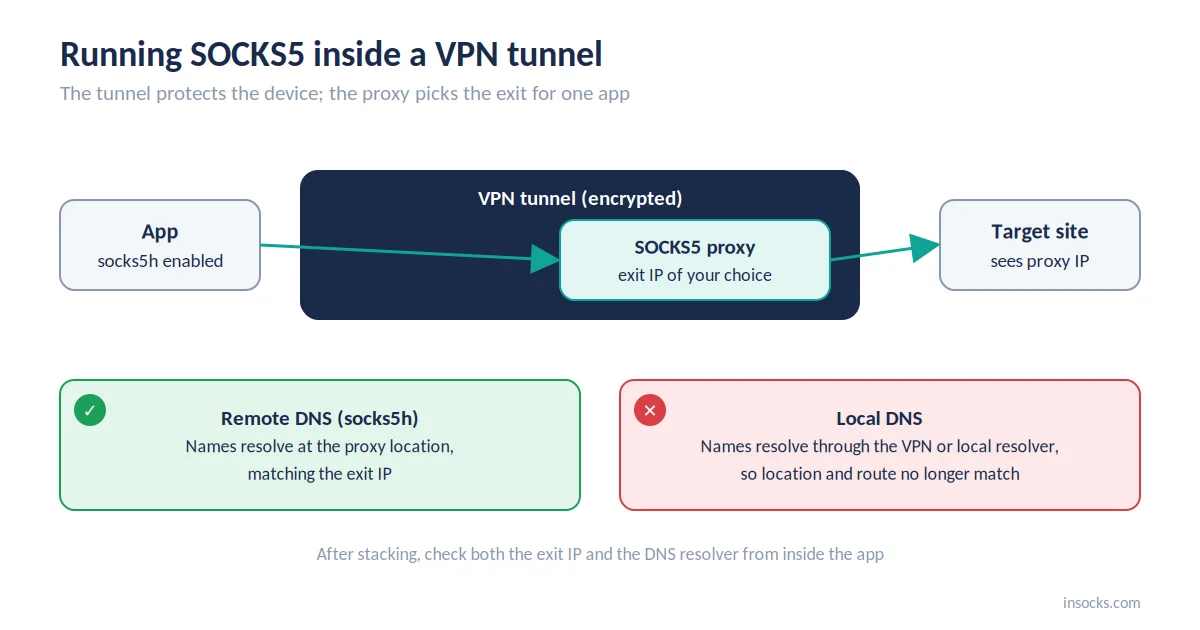
Terowongan melindungi perangkat; proxy memilih IP keluar untuk satu aplikasi
Lalu lintas aplikasi melewati terowongan menuju proxy, lalu keluar dari IP proxy. Untuk tunneling UDP dalam pengaturan ini, proxy tetap memerlukan UDP ASSOCIATE. Jebakan yang biasa adalah DNS: jika aplikasi menyelesaikan nama secara lokal, pencarian mengikuti rute berbeda, jadi aktifkan socks5h atau opsi DNS jarak jauh aplikasi.
💡 Setelah penumpukan, periksa IP keluar dan resolver DNS dari dalam aplikasi.
Kesalahan umum saat memilih
Sebagian besar kesalahan berasal dari mengharapkan satu alat melakukan pekerjaan alat lain. Kekacauan klasik SOCKS5 vs WireGuard adalah mengharapkan proxy mengenkripsi lalu lintas. Kesalahan lain hanya muncul ketika aplikasi tertentu gagal tanpa pesan galat jelas.
| Kesalahan | Dampak | Perbaikan |
|---|---|---|
| ❌ Mengharapkan SOCKS5 mengenkripsi | Protokol polos tetap dapat dibaca | Gunakan HTTPS atau tambahkan terowongan |
| ❌ Memakai UDP tanpa memeriksa dukungan | Aplikasi UDP gagal senyap | Uji UDP ASSOCIATE lebih dulu |
| ❌ Membiarkan OpenVPN pada TCP secara default | Latensi ekstra saat kehilangan paket | Gunakan mode UDP jika diizinkan |
| ❌ Menyelesaikan DNS secara lokal | Pencarian melewati rute yang dipilih | Aktifkan DNS jarak jauh atau socks5h |
Mengapa SOCKS5 dengan dukungan UDP nyata cocok untuk tugas proxy
Proxy SOCKS5 dengan UDP ASSOCIATE yang berfungsi mempertahankan fleksibilitas proxy dan menambahkan jalur UDP yang dibutuhkan aplikasi waktu nyata. Dengan hal itu, SOCKS5 vs WireGuard menjadi soal tugas, bukan soal fitur yang hilang. Insocks mendukung SOCKS5 UDP pada semua jenis proxy kecuali seluler.
| Fitur | Manfaat |
|---|---|
| UDP ASSOCIATE yang berfungsi | VoIP, game, dan WebRTC melalui proxy |
| Penugasan per aplikasi | IP keluar berbeda untuk alat berbeda |
| Kumpulan residensial, ISP, dan pusat data | Jenis IP keluar disesuaikan dengan tugas |
| Penargetan kota dan ASN | Pemeriksaan geo presisi |
| DNS jarak jauh | DNS mengikuti rute proxy |
👉 Uji UDP pada kumpulan langsung dengan proxy demo, lalu daftar untuk akses penuh atau beli proxy UDP.
Poin-poin penting
- SOCKS5 merutekan aplikasi yang dipilih; WireGuard dan OpenVPN mengapit seluruh perangkat.
- SOCKS5 tidak memiliki enkripsi bawaan; kedua VPN mengenkripsi semua di dalam terowongan.
- WireGuard vs OpenVPN: WireGuard menang kecepatan, OpenVPN menang fallback TCP dan fleksibilitas.
- Untuk UDP melalui proxy, konfirmasikan dukungan UDP ASSOCIATE lebih dulu.
- Proxy di dalam VPN bekerja baik ketika DNS mengikuti proxy.
Pertanyaan yang sering diajukan
Apakah SOCKS5 lebih cepat daripada WireGuard?
Sering kali ya, karena SOCKS5 melewatkan enkripsi, meski jarak dan beban server lebih menentukan.
Apakah SOCKS5 mengenkripsi lalu lintas?
Tidak, hanya protokol aplikasi itu sendiri, seperti HTTPS, yang mengenkripsi data yang dikirim melalui SOCKS5.
Apakah WireGuard bekerja di atas TCP?
Tidak secara asli; WireGuard hanya memakai UDP.
Mana yang lebih baik untuk lalu lintas UDP, proxy atau VPN?
VPN jika Anda memerlukan seluruh lalu lintas perangkat terenkripsi; proxy SOCKS5 dengan UDP ASSOCIATE jika Anda memerlukan IP keluar per aplikasi dan penargetan geo.
Bisakah saya menjalankan SOCKS5 dan VPN bersamaan?
Ya, banyak pengaturan menjalankan proxy SOCKS5 di dalam terowongan VPN yang aktif.
Opsi mana yang memberi penargetan geo lebih baik?
Kumpulan proxy SOCKS5, yang sering menargetkan berdasarkan kota dan ASN alih-alih daftar server tetap.
Dengan memakai proxy, Anda mengonfirmasi bahwa Anda menerapkannya sesuai hukum AS yang berlaku. Insocks dibangun untuk penggunaan yang sah di Amerika Serikat. Panduan lainnya ada di blog Insocks.