UDP ट्रैफिक के लिए SOCKS5 बनाम WireGuard बनाम OpenVPN
हर तकनीक क्या है
SOCKS5 एक प्रॉक्सी प्रोटोकॉल है, जबकि WireGuard और OpenVPN VPN प्रोटोकॉल हैं। पहला चुने हुए ऐप्स को रूट करता है; दूसरे दो पूरे डिवाइस को एक एन्क्रिप्टेड टनल के जरिए रूट करते हैं, और यहीं से ज्यादातर प्रॉक्सी बनाम VPN की उलझन शुरू होती है।
- SOCKS5: RFC 1928 में परिभाषित एक सेशन-लेयर प्रॉक्सी, जिसमें वैकल्पिक प्रमाणीकरण है और कोई इन-बिल्ट एन्क्रिप्शन नहीं है।
- WireGuard: एक हल्का VPN जो UDP पर चलता है, अक्सर कर्नल स्पेस टनल के रूप में।
- OpenVPN: एक परिपक्व TLS-आधारित VPN जो UDP या TCP पर चलता है।
WireGuard का इंप्लीमेंटेशन 4,000 लाइन कोड से भी कम में फिट होता है, इतना छोटा कि एक इंजीनियर इसकी समीक्षा कर सके।
— Jason A. Donenfeld, WireGuard पेपर (NDSS 2017)
हर तकनीक UDP को कैसे हैंडल करती है
SOCKS5 तभी UDP रिले करता है जब प्रोवाइडर UDP ASSOCIATE सक्षम करता है। WireGuard हमेशा अपने ट्रांसपोर्ट के रूप में UDP का उपयोग करता है, और OpenVPN एक UDP मोड देता है जिसमें TCP विकल्प है।
| टूल | UDP हैंडलिंग | एन्क्रिप्शन | दायरा |
|---|---|---|---|
| SOCKS5 | UDP ASSOCIATE, यदि सक्षम हो | कोई नहीं | प्रति ऐप |
| WireGuard | केवल UDP ट्रांसपोर्ट | ChaCha20-Poly1305 | पूरा डिवाइस |
| OpenVPN | UDP या TCP मोड | AES-GCM या ChaCha20-Poly1305 | पूरा डिवाइस |
OpenVPN का UDP मोड आमतौर पर TCP मोड से तेज होता है, क्योंकि यह TCP रीट्रांसमिशन को एक-दूसरे के ऊपर जमा होने से बचाता है।
SOCKS5 में एक खासियत जानने लायक है: स्पेक में रिले किए गए डेटाग्राम का फ्रैग्मेंटेशन वैकल्पिक है, और ज्यादातर सर्वर फ्रैग्मेंटेड पैकेट ड्रॉप कर देते हैं। VoIP और गेम्स की तरह UDP पेलोड छोटे रखने वाले ऐप्स शायद ही कभी इसे नोटिस करते हैं।
ऐप्लिकेशन-लेवल प्रॉक्सी बनाम सिस्टम-व्यापी टनल
प्रॉक्सी केवल उन ऐप्स का ट्रैफिक ले जाती है जो उसका उपयोग करने के लिए कॉन्फिगर किए गए हैं, जबकि टनल वह सब कुछ ले जाता है जो सिस्टम उसमें रूट करता है। दायरे का यही अंतर ज्यादातर SOCKS5 बनाम VPN फैसलों को तय करता है।
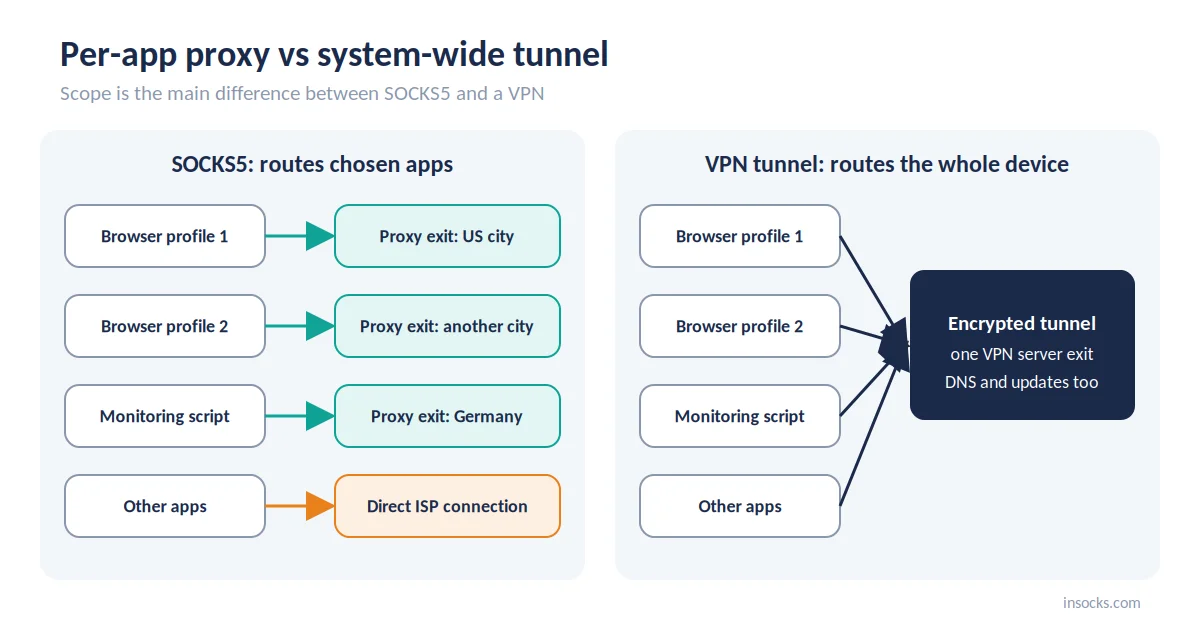
प्रॉक्सी चुने हुए ऐप्स को रूट करती है; टनल पूरे डिवाइस को रूट करता है
प्रॉक्सी के साथ, एक ब्राउजर प्रोफाइल US एग्जिट का उपयोग कर सकती है जबकि सिस्टम का बाकी हिस्सा लोकल कनेक्शन पर बना रहता है। टनल के साथ, बैकग्राउंड सर्विसेज, अपडेट और DNS भी उसी से गुजरते हैं। प्रॉक्सी का उपयोग करने के लिए ऐप्स को SOCKS5 सपोर्ट चाहिए, लेकिन उन्हें VPN के बारे में जानने की जरूरत ही नहीं पड़ती।
💡 अगर केवल एक ऐप को अलग एग्जिट चाहिए, तो प्रॉक्सी पूरी मशीन को रीरूट करने से बचाती है।
साथ-साथ तुलना
SOCKS5 बनाम WireGuard का मुख्य अंतर दायरा है: एन्क्रिप्शन के बिना प्रति-ऐप रूटिंग बनाम पूरे डिवाइस के लिए एन्क्रिप्टेड टनल। बाकी बातें टेबल में शामिल हैं।
| मापदंड | SOCKS5 | WireGuard | OpenVPN |
|---|---|---|---|
| OSI लेयर | सेशन (L5) | नेटवर्क (L3) | नेटवर्क (L3), TAP मोड में L2 |
| UDP | UDP ASSOCIATE के जरिए | नेटिव, केवल UDP | UDP या TCP |
| एन्क्रिप्शन | कोई इन-बिल्ट नहीं | ChaCha20-Poly1305 | AES-GCM या ChaCha20 |
| प्रति-ऐप रूटिंग | हां | केवल स्प्लिट टनलिंग के साथ | केवल स्प्लिट टनलिंग के साथ |
| एग्जिट IP प्रकार | रेजिडेंशियल, मोबाइल, ISP या डेटासेंटर | आमतौर पर डेटासेंटर | आमतौर पर डेटासेंटर |
| जियो सेलेक्शन | देश, शहर, कभी-कभी ASN | VPN सर्वर लिस्ट | VPN सर्वर लिस्ट |
| ओवरहेड | कम | कम | मध्यम से उच्च |
| सेटअप जटिलता | कम, प्रति ऐप | कम, एक कॉन्फिग | मध्यम, कई विकल्प |
ओवरहेड रो को सापेक्ष मानें: वास्तविक आंकड़े हार्डवेयर, साइफर और नेटवर्क पाथ पर निर्भर करते हैं।
गति और लेटेंसी
UDP की अनुमति देने वाले नेटवर्क पर WireGuard आमतौर पर तीनों में सबसे तेज होता है। इसका छोटा हैंडशेक और हल्की क्रिप्टोग्राफी एन्क्रिप्शन ओवरहेड और हैंडशेक लेटेंसी कम रखती है।
OpenVPN यूजर स्पेस में भारी TLS हैंडशेक के साथ चलता है, और TCP मोड में पैकेट लॉस दो स्तरों पर रीट्रांसमिशन को ट्रिगर करता है। एक ही लॉसी लिंक पर WireGuard बनाम OpenVPN टेस्ट में आमतौर पर WireGuard बेहतर रहता है। SOCKS5 कोई एन्क्रिप्शन लागत नहीं जोड़ता, इसलिए इसकी गति ज्यादातर प्रॉक्सी सर्वर की दूरी और लोड पर निर्भर करती है।
प्रति-पैकेट ओवरहेड छोटे UDP पैकेट्स के लिए भी मायने रखता है। WireGuard IPv4 पर प्रति पैकेट 60 बाइट और IPv6 पर 80 बाइट जोड़ता है, इसीलिए इसका डिफॉल्ट MTU 1420 है। IPv4 डेस्टिनेशन के लिए SOCKS5 UDP हेडर 10 बाइट लेता है, और OpenVPN का ओवरहेड साइफर और सेटिंग्स के साथ बदलता है।
एन्क्रिप्शन और प्राइवेसी
SOCKS5 ट्रैफिक को एन्क्रिप्ट नहीं करता, जबकि WireGuard और OpenVPN करते हैं। प्रॉक्सी एग्जिट IP बदलती है; टनल लोकल नेटवर्क से सामग्री को छुपाता भी है। ज्यादातर वेब ट्रैफिक पहले से ही HTTPS का उपयोग करता है, इसलिए व्यावहारिक अंतर जितना दिखता है उससे छोटा है, लेकिन टनल के बिना DNS क्वेरी और पुराने प्रोटोकॉल अभी भी खुले में यात्रा करते हैं।
- ✅ WireGuard और OpenVPN टनल के अंदर की हर चीज को एन्क्रिप्ट करते हैं।
- ✅ SOCKS5 प्रॉक्सी के जरिए HTTPS, TLS द्वारा सुरक्षित रहता है।
- ❌ सादा SOCKS5 बिना एन्क्रिप्ट प्रोटोकॉल को पाथ के लिए पढ़ने योग्य छोड़ देता है।
- ❌ SOCKS5 का यूजरनेम और पासवर्ड प्रमाणीकरण क्लियर टेक्स्ट में भेजा जाता है।
प्राइवेसी के मामले में SOCKS5 बनाम VPN का नियम सरल है: जब भी आप लोकल नेटवर्क पर भरोसा न करें, टनल का उपयोग करें।
प्रति-ऐप रूटिंग और कई एग्जिट
प्रॉक्सी एक ही मशीन से एक साथ कई एग्जिट चलाना आसान बनाती है। प्रति-ऐप रूटिंग के साथ, हर ब्राउजर प्रोफाइल, स्क्रिप्ट या टूल अपना SOCKS5 एंडपॉइंट उपयोग कर सकता है।
एक QA टीम एक प्रोफाइल में न्यूयॉर्क से और दूसरी में टेक्सस से US पेज खोल सकती है जबकि एक मॉनिटरिंग स्क्रिप्ट जर्मन एग्जिट का उपयोग करती है। WireGuard के साथ यही करने के लिए कई टनल और रूटिंग नियम चाहिए, इसलिए इस बिंदु पर SOCKS5 बनाम WireGuard में स्पष्ट रूप से प्रॉक्सी का पक्ष है। हर एंडपॉइंट स्टिकी या रोटेटिंग भी हो सकता है, इसलिए लंबा QA सेशन अपना IP बनाए रखता है जबकि मॉनिटरिंग जॉब उसे रिफ्रेश करती रहती है।
एग्जिट IP गुणवत्ता और जियो टारगेटिंग
प्रॉक्सी पूल, VPN सर्वर लिस्ट की तुलना में ज्यादा एग्जिट IP प्रकार और बारीक जियो टारगेटिंग देते हैं। VPN एग्जिट आमतौर पर चुने हुए शहरों में डेटासेंटर IP होते हैं।
| विकल्प | IP प्रकार | टारगेटिंग गहराई |
|---|---|---|
| SOCKS5 पूल | रेजिडेंशियल, मोबाइल, ISP, डेटासेंटर | देश, शहर, कभी-कभी ASN |
| WireGuard VPN | आमतौर पर डेटासेंटर | देश या शहर का सर्वर |
| OpenVPN VPN | आमतौर पर डेटासेंटर | देश या शहर का सर्वर |
एक ही सर्विस के कई ग्राहक VPN एग्जिट साझा करते हैं, इसलिए उनकी रेप्युटेशन सबकी गतिविधि को दर्शाती है। डेडिकेटेड प्रॉक्सी IP ज्यादा प्रेडिक्टेबल हिस्ट्री देते हैं। लोकलाइज्ड QA और विज्ञापन सत्यापन के लिए एग्जिट प्रकार उतना ही मायने रखता है जितना लोकेशन। इन कामों के लिए रेजिडेंशियल प्रॉक्सी और ISP प्रॉक्सी विकल्पों की तुलना करें।
SOCKS5 कब चुनें
जब खास ऐप्स को खास एग्जिट चाहिए और एन्क्रिप्शन पहले से संभाला जा चुका हो, जैसे HTTPS से, तो SOCKS5 चुनें। सेटअप प्रति ऐप होता है: ज्यादातर ब्राउजर, स्क्रेपर और SDK लॉगिन और पासवर्ड के साथ socks5h:// पता स्वीकार करते हैं। ज्यादातर SOCKS5 बनाम WireGuard फैसलों में, प्रॉक्सी तब जीतती है जब एग्जिट प्रकार और लोकेशन टनल एन्क्रिप्शन से ज्यादा मायने रखते हों।
- प्रति-ऐप या प्रति-प्रोफाइल रूटिंग
- समानांतर में कई एग्जिट लोकेशन
- जियो कार्य: लोकलाइज्ड QA, SERP चेक, विज्ञापन सत्यापन
- UDP ऐप्स, जब प्रोवाइडर UDP ASSOCIATE सपोर्ट करता हो
उदाहरण: क्षेत्रीय विज्ञापन QA
एक US एजेंसी जांचती है कि डिस्प्ले विज्ञापन पांच राज्यों में कैसे रेंडर होते हैं। हर ब्राउजर प्रोफाइल सिटी-लेवल एग्जिट के साथ अपनी SOCKS5 प्रॉक्सी का उपयोग करती है, जबकि टीम का VPN इंटरनल टूल्स के लिए चालू रहता है। समीक्षा में दोपहर भर टनल बदलने के बजाय कुछ मिनट लगते हैं।
WireGuard कब चुनें
जब पूरे डिवाइस को न्यूनतम ओवरहेड के साथ एन्क्रिप्शन चाहिए और नेटवर्क UDP की अनुमति देता हो, तो WireGuard चुनें।
- एक टनल में पूरे डिवाइस का ट्रैफिक
- फोन पर कम CPU और बैटरी उपयोग
- VPN विकल्पों में सबसे कम लेटेंसी
WireGuard डिवाइस को एक समय में एक ही एग्जिट देता है। अगर अलग-अलग ऐप्स को अलग-अलग लोकेशन चाहिए, तो कई टनल संभालने के बजाय ऊपर एक प्रॉक्सी जोड़ें।
OpenVPN कब चुनें
जब UDP उपलब्ध न हो या जब आपको व्यापक क्लाइंट कंपैटिबिलिटी चाहिए, तो OpenVPN चुनें। WireGuard बनाम OpenVPN की पसंद में, यहीं OpenVPN अपनी जगह बनाए रखता है।
- उन नेटवर्क पर TCP फॉलबैक जहां केवल TCP की अनुमति है
- मौजूदा कॉर्पोरेट डिप्लॉयमेंट और पुराने क्लाइंट
- विस्तृत विकल्प जैसे TAP मोड और सर्टिफिकेट सेटअप
जहां भी नेटवर्क अनुमति देता है, OpenVPN UDP तेज मोड बना रहता है।
क्या इन्हें मिला सकते हैं
हां, और हमेशा SOCKS5 बनाम VPN में से चुनने की जरूरत नहीं पड़ती। एक आम सेटअप में डिवाइस के लिए VPN चालू रहता है और एक ऐप को उसके अपने एग्जिट के लिए SOCKS5 प्रॉक्सी की ओर इशारा किया जाता है।
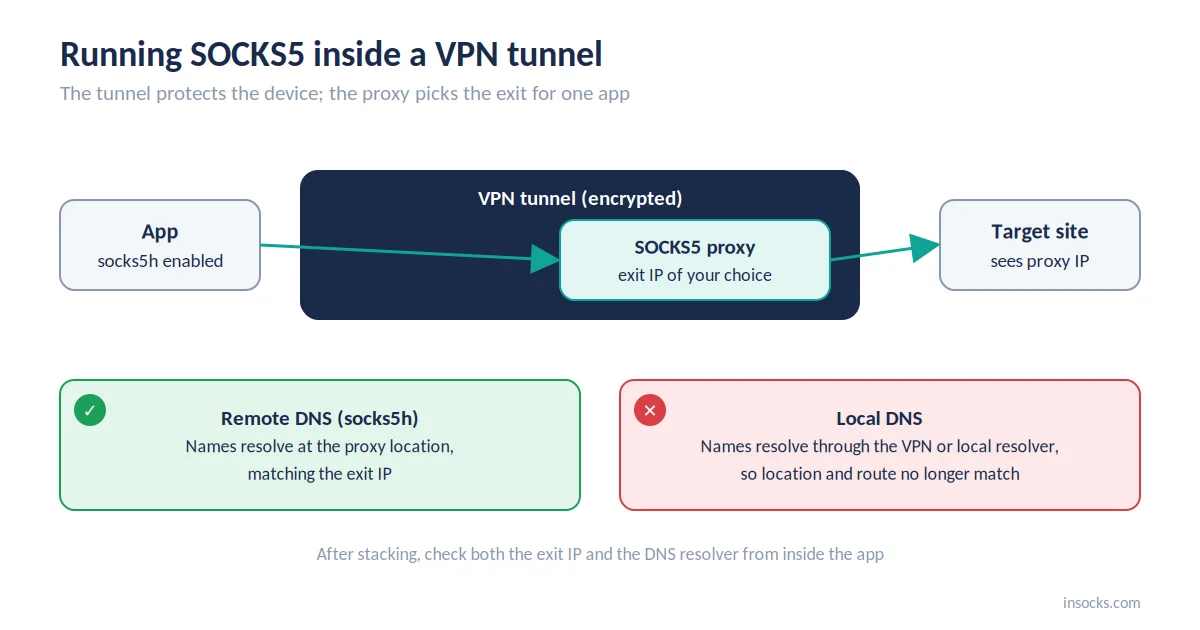
टनल डिवाइस को सुरक्षित करता है; प्रॉक्सी एक ऐप के लिए एग्जिट चुनती है
ऐप का ट्रैफिक टनल के जरिए प्रॉक्सी तक जाता है, फिर प्रॉक्सी के IP से बाहर निकलता है। इस सेटअप में UDP टनलिंग के लिए प्रॉक्सी को अब भी UDP ASSOCIATE चाहिए। आम अड़चन DNS है: अगर ऐप नाम लोकल रिजॉल्व करता है, तो लुकअप अलग रूट से जाते हैं, इसलिए socks5h या ऐप का रिमोट DNS विकल्प सक्षम करें।
💡 स्टैकिंग के बाद, ऐप के अंदर से एग्जिट IP और DNS रिजॉल्वर दोनों जांचें।
चुनते समय होने वाली आम गलतियां
ज्यादातर गलतियां एक टूल से दूसरे का काम करवाने की उम्मीद रखने से होती हैं। SOCKS5 बनाम WireGuard की क्लासिक उलझन प्रॉक्सी से ट्रैफिक एन्क्रिप्ट करवाने की उम्मीद है। बाकी तभी सामने आती हैं जब कोई खास ऐप बिना साफ एरर के फेल होता है।
| गलती | असर | समाधान |
|---|---|---|
| ❌ SOCKS5 से एन्क्रिप्शन की उम्मीद | सादे प्रोटोकॉल पढ़ने योग्य बने रहते हैं | HTTPS उपयोग करें या टनल जोड़ें |
| ❌ सपोर्ट जांचे बिना UDP का उपयोग | UDP ऐप्स चुपचाप फेल होते हैं | पहले UDP ASSOCIATE टेस्ट करें |
| ❌ OpenVPN को डिफॉल्ट रूप से TCP पर छोड़ना | पैकेट लॉस में अतिरिक्त लेटेंसी | जहां अनुमति हो वहां UDP मोड उपयोग करें |
| ❌ DNS को लोकल रिजॉल्व करना | लुकअप चुने हुए रूट को बायपास करते हैं | रिमोट DNS या socks5h सक्षम करें |
असली UDP सपोर्ट वाला SOCKS5 प्रॉक्सी कार्यों के लिए क्यों फिट बैठता है
काम करता UDP ASSOCIATE वाली SOCKS5 प्रॉक्सी, प्रॉक्सी की लचीलता बनाए रखती है और वह UDP पाथ जोड़ती है जिसकी रियल-टाइम ऐप्स को जरूरत होती है। इसके होने पर SOCKS5 बनाम WireGuard गायब फीचर का नहीं बल्कि काम का सवाल बन जाता है। Insocks मोबाइल को छोड़कर सभी प्रॉक्सी प्रकारों पर SOCKS5 UDP सपोर्ट करता है।
| फीचर | लाभ |
|---|---|
| काम करता UDP ASSOCIATE | प्रॉक्सी के जरिए VoIP, गेमिंग और WebRTC |
| प्रति-ऐप असाइनमेंट | अलग-अलग टूल्स के लिए अलग-अलग एग्जिट |
| रेजिडेंशियल, ISP और डेटासेंटर पूल | काम के अनुसार एग्जिट प्रकार |
| शहर और ASN टारगेटिंग | सटीक जियो चेक |
| रिमोट DNS | DNS प्रॉक्सी रूट का पालन करता है |
👉 डेमो प्रॉक्सी के साथ लाइव पूल पर UDP टेस्ट करें, फिर पूरी एक्सेस के लिए रजिस्टर करें या UDP प्रॉक्सी खरीदें।
मुख्य बातें
- SOCKS5 चुने हुए ऐप्स को रूट करता है; WireGuard और OpenVPN पूरे डिवाइस को टनल करते हैं।
- SOCKS5 में कोई इन-बिल्ट एन्क्रिप्शन नहीं है; दोनों VPN टनल में हर चीज को एन्क्रिप्ट करते हैं।
- WireGuard बनाम OpenVPN: गति में WireGuard जीतता है, TCP फॉलबैक और लचीलता में OpenVPN।
- प्रॉक्सी के जरिए UDP के लिए, पहले UDP ASSOCIATE सपोर्ट की पुष्टि करें।
- VPN के अंदर प्रॉक्सी तब अच्छा काम करती है जब DNS प्रॉक्सी का पालन करे।
अक्सर पूछे जाने वाले सवाल
क्या SOCKS5, WireGuard से तेज है?
अक्सर, क्योंकि SOCKS5 एन्क्रिप्शन को छोड़ देता है, हालांकि सर्वर की दूरी और लोड ज्यादा मायने रखते हैं।
क्या SOCKS5 ट्रैफिक को एन्क्रिप्ट करता है?
नहीं, केवल ऐप का अपना प्रोटोकॉल, जैसे HTTPS, ही SOCKS5 के जरिए भेजे गए डेटा को एन्क्रिप्ट करता है।
क्या WireGuard TCP पर काम करता है?
नेटिव रूप से नहीं; WireGuard केवल UDP का उपयोग करता है।
UDP ट्रैफिक के लिए क्या बेहतर है, प्रॉक्सी या VPN?
अगर आपको पूरे डिवाइस का ट्रैफिक एन्क्रिप्ट करवाना हो तो VPN; अगर प्रति-ऐप एग्जिट और जियो टारगेटिंग चाहिए तो UDP ASSOCIATE वाली SOCKS5 प्रॉक्सी।
क्या मैं SOCKS5 और VPN एक साथ चला सकता हूं?
हां, कई सेटअप सक्रिय VPN टनल के अंदर SOCKS5 प्रॉक्सी चलाते हैं।
कौन-सा विकल्प बेहतर जियो टारगेटिंग देता है?
SOCKS5 प्रॉक्सी पूल, जो अक्सर तय सर्वर लिस्ट की जगह शहर और ASN के हिसाब से टारगेट करते हैं।
प्रॉक्सी का उपयोग करके आप पुष्टि करते हैं कि आप उन्हें वर्तमान US कानून के भीतर लागू करते हैं। Insocks संयुक्त राज्य अमेरिका में कानूनी उपयोग के लिए बनाया गया है। और गाइड Insocks ब्लॉग में हैं।