SOCKS5 vs WireGuard vs OpenVPN pour le trafic UDP
Ce qu'est chaque technologie
SOCKS5 est un protocole de proxy, tandis que WireGuard et OpenVPN sont des protocoles VPN. Le premier route des applications sélectionnées ; les deux autres routent un appareil entier via un tunnel chiffré, ce qui est la source de la plupart des confusions entre proxy et VPN.
- SOCKS5 : un proxy de couche session défini dans la RFC 1928, avec authentification optionnelle et sans chiffrement intégré.
- WireGuard : un VPN léger qui fonctionne sur UDP, souvent comme tunnel en espace noyau.
- OpenVPN : un VPN mature basé sur TLS qui fonctionne sur UDP ou TCP.
L'implémentation de WireGuard tient en moins de 4 000 lignes de code, assez courte pour être examinée par un seul ingénieur.
— Jason A. Donenfeld, article WireGuard (NDSS 2017)
Comment chacun gère l'UDP
SOCKS5 relaie l'UDP uniquement lorsque le fournisseur active UDP ASSOCIATE. WireGuard utilise toujours l'UDP comme transport, et OpenVPN propose un mode UDP avec le TCP comme alternative.
| Outil | Gestion de l'UDP | Chiffrement | Portée |
|---|---|---|---|
| SOCKS5 | UDP ASSOCIATE, si activé | Aucun | Par application |
| WireGuard | Transport UDP uniquement | ChaCha20-Poly1305 | Appareil entier |
| OpenVPN | Mode UDP ou TCP | AES-GCM ou ChaCha20-Poly1305 | Appareil entier |
Le mode UDP d'OpenVPN est généralement plus rapide que le mode TCP, car il évite d'empiler les retransmissions TCP les unes sur les autres.
SOCKS5 a une particularité à connaître : la fragmentation des datagrammes relayés est optionnelle dans la spécification, et la plupart des serveurs suppriment les paquets fragmentés. Les applications qui gardent des charges UDP petites, comme la VoIP et les jeux, le remarquent rarement.
Proxy au niveau application contre tunnel au niveau système
Un proxy transporte uniquement le trafic des applications configurées pour l'utiliser, tandis qu'un tunnel transporte tout ce que le système y route. Cette différence de portée guide la plupart des décisions SOCKS5 vs VPN.
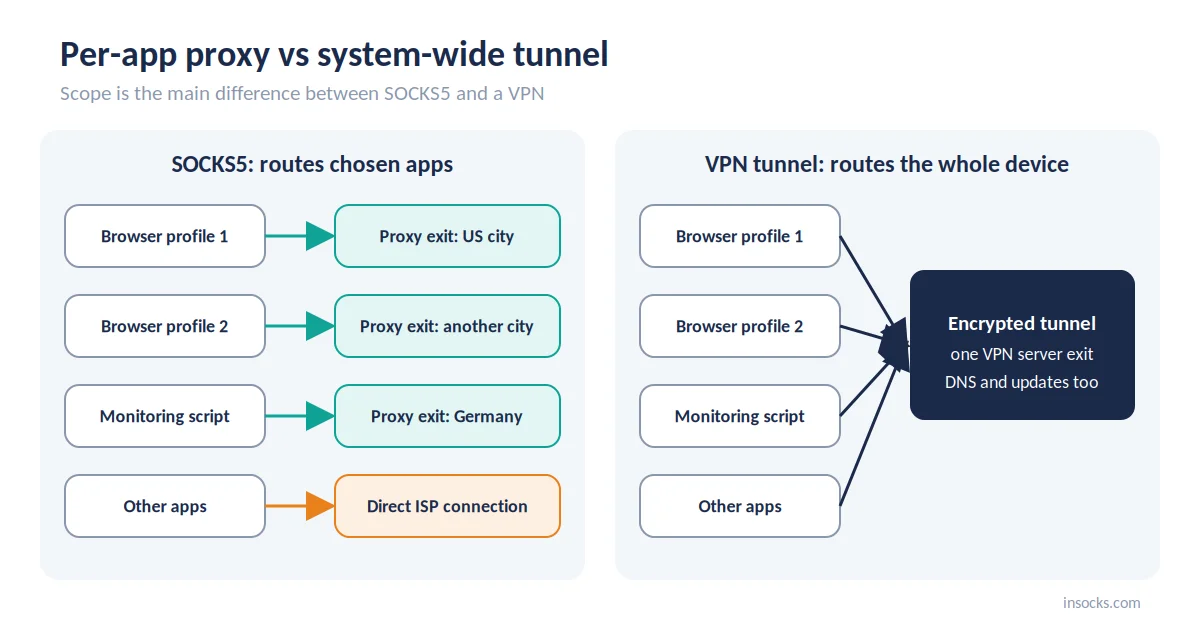
Un proxy route les applications choisies ; un tunnel route l'appareil entier
Avec un proxy, un profil de navigateur peut utiliser une sortie américaine tandis que le reste du système reste sur la connexion locale. Avec un tunnel, les services en arrière-plan, les mises à jour et le DNS passent aussi par lui. Les applications doivent prendre en charge SOCKS5 pour utiliser un proxy, mais elles n'ont pas du tout besoin de connaître le VPN.
💡 Si une seule application nécessite une sortie différente, un proxy évite de rerouter toute la machine.
Comparaison côte à côte
La différence fondamentale entre SOCKS5 et WireGuard est la portée : un routage par application sans chiffrement contre un tunnel chiffré pour tout l'appareil. Le tableau couvre le reste.
| Critère | SOCKS5 | WireGuard | OpenVPN |
|---|---|---|---|
| Couche OSI | Session (L5) | Réseau (L3) | Réseau (L3), L2 en mode TAP |
| UDP | Via UDP ASSOCIATE | Natif, UDP uniquement | UDP ou TCP |
| Chiffrement | Aucun intégré | ChaCha20-Poly1305 | AES-GCM ou ChaCha20 |
| Routage par application | Oui | Uniquement avec le split tunneling | Uniquement avec le split tunneling |
| Type d'IP de sortie | Résidentielle, mobile, FAI ou datacenter | Généralement datacenter | Généralement datacenter |
| Sélection géographique | Pays, ville, parfois ASN | Liste de serveurs VPN | Liste de serveurs VPN |
| Surcharge | Faible | Faible | Modérée à élevée |
| Complexité de configuration | Faible, par application | Faible, une seule configuration | Moyenne, nombreuses options |
Considérez la ligne surcharge comme relative : les chiffres réels dépendent du matériel, du chiffrement et du chemin réseau.
Vitesse et latence
WireGuard est généralement le plus rapide des trois sur les réseaux qui autorisent l'UDP. Son handshake court et sa cryptographie légère maintiennent la surcharge de chiffrement et la latence du handshake à un niveau faible.
OpenVPN fonctionne en espace utilisateur avec un handshake TLS plus lourd, et en mode TCP, la perte de paquets déclenche des retransmissions à deux niveaux. Un test WireGuard vs OpenVPN sur le même lien avec pertes favorise généralement WireGuard. SOCKS5 n'ajoute aucun coût de chiffrement, sa vitesse dépend donc surtout de la distance et de la charge du serveur proxy.
La surcharge par paquet compte aussi pour les petits paquets UDP. WireGuard ajoute 60 octets par paquet en IPv4 et 80 en IPv6, d'où son MTU par défaut de 1420. Un en-tête UDP SOCKS5 pour une destination IPv4 prend 10 octets, et la surcharge d'OpenVPN varie selon le chiffrement et les réglages.
Chiffrement et confidentialité
SOCKS5 ne chiffre pas le trafic, contrairement à WireGuard et OpenVPN. Un proxy change l'IP de sortie ; un tunnel cache aussi les contenus du réseau local. La plupart du trafic web utilise déjà HTTPS, donc l'écart pratique est plus petit qu'il n'y paraît, mais les requêtes DNS et les protocoles plus anciens circulent toujours en clair sans tunnel.
- ✅ WireGuard et OpenVPN chiffrent tout dans le tunnel.
- ✅ Le HTTPS via un proxy SOCKS5 reste protégé par TLS.
- ❌ Le SOCKS5 simple laisse les protocoles non chiffrés lisibles le long du chemin.
- ❌ L'authentification par nom d'utilisateur et mot de passe SOCKS5 est envoyée en clair.
Côté confidentialité, la règle SOCKS5 vs VPN est simple : utilisez un tunnel chaque fois que vous ne faites pas confiance au réseau local.
Routage par application et sorties multiples
Les proxys permettent facilement de faire fonctionner plusieurs sorties à la fois depuis une seule machine. Avec le routage par application, chaque profil de navigateur, script ou outil peut utiliser son propre point de terminaison SOCKS5.
Une équipe QA peut ouvrir une page américaine depuis New York dans un profil et depuis le Texas dans un autre, tandis qu'un script de supervision utilise une sortie allemande. Faire de même avec WireGuard demande plusieurs tunnels et règles de routage, donc sur ce point SOCKS5 vs WireGuard favorise nettement le proxy. Chaque point de terminaison peut aussi être sticky ou rotatif : une longue session QA garde son IP pendant qu'une tâche de supervision la renouvelle.
Qualité de l'IP de sortie et ciblage géographique
Les pools de proxys offrent plus de types d'IP de sortie et un ciblage géographique plus fin que les listes de serveurs VPN. Les sorties VPN sont généralement des IP de datacenter dans des villes sélectionnées.
| Option | Type d'IP | Profondeur de ciblage |
|---|---|---|
| Pool SOCKS5 | Résidentielle, mobile, FAI, datacenter | Pays, ville, parfois ASN |
| VPN WireGuard | Généralement datacenter | Serveur par pays ou ville |
| VPN OpenVPN | Généralement datacenter | Serveur par pays ou ville |
Les sorties VPN sont partagées par de nombreux clients du même service, leur réputation reflète donc l'activité de tous. Les IP de proxy dédiées offrent un historique plus prévisible. Pour la QA localisée et la vérification publicitaire, le type de sortie compte autant que l'emplacement. Comparez les options de proxy résidentiel et de proxy FAI pour ces tâches.
Quand choisir SOCKS5
Choisissez SOCKS5 lorsque des applications spécifiques ont besoin de sorties spécifiques et que le chiffrement est déjà géré, par exemple par HTTPS. La configuration est par application : la plupart des navigateurs, scrapers et SDK acceptent une adresse socks5h:// avec identifiant et mot de passe. Dans la plupart des décisions SOCKS5 vs WireGuard, le proxy gagne dès que le type de sortie et l'emplacement comptent plus que le chiffrement du tunnel.
- Routage par application ou par profil
- Nombreux emplacements de sortie en parallèle
- Tâches géographiques : QA localisée, vérifications SERP, vérification publicitaire
- Applications UDP, lorsque le fournisseur prend en charge UDP ASSOCIATE
Exemple : QA publicitaire régionale
Une agence américaine vérifie le rendu des bannières publicitaires dans cinq États. Chaque profil de navigateur utilise son propre proxy SOCKS5 avec une sortie au niveau de la ville, tandis que le VPN de l'équipe reste actif pour les outils internes. La vérification prend quelques minutes au lieu d'une après-midi à basculer entre tunnels.
Quand choisir WireGuard
Choisissez WireGuard lorsque tout l'appareil a besoin de chiffrement avec une surcharge minimale et que le réseau autorise l'UDP.
- Tout le trafic de l'appareil dans un seul tunnel
- Faible consommation de CPU et de batterie sur mobile
- Latence la plus faible des options VPN
WireGuard donne à l'appareil une seule sortie à la fois. Si différentes applications ont besoin d'emplacements différents, ajoutez un proxy par-dessus plutôt que de jongler entre plusieurs tunnels.
Quand choisir OpenVPN
Choisissez OpenVPN lorsque l'UDP n'est pas disponible ou lorsque vous avez besoin d'une large compatibilité client. Dans un choix WireGuard vs OpenVPN, c'est là qu'OpenVPN garde sa place.
- Repli TCP sur les réseaux où seul le TCP est autorisé
- Déploiements d'entreprise existants et clients plus anciens
- Options détaillées comme le mode TAP et les configurations par certificat
Le mode UDP d'OpenVPN reste le plus rapide partout où le réseau le permet.
Peut-on les combiner ?
Oui, et il n'est pas toujours nécessaire de trancher entre SOCKS5 et VPN. Une configuration courante garde un VPN actif pour l'appareil et pointe une application vers un proxy SOCKS5 pour sa propre sortie.
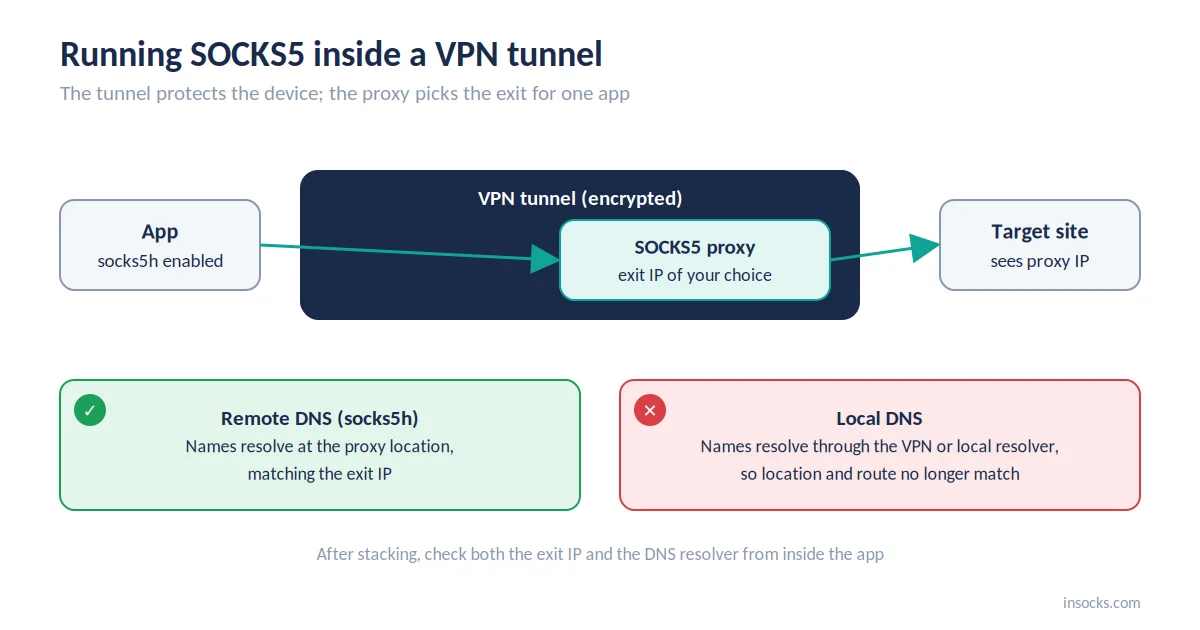
Le tunnel protège l'appareil ; le proxy choisit la sortie d'une application
Le trafic de l'application traverse le tunnel jusqu'au proxy, puis sort de l'IP du proxy. Pour le tunnel UDP dans cette configuration, le proxy doit toujours prendre en charge UDP ASSOCIATE. Le piège habituel est le DNS : si l'application résout les noms localement, les requêtes suivent un autre chemin, activez donc socks5h ou l'option DNS distant de l'application.
💡 Après l'empilement, vérifiez à la fois l'IP de sortie et le résolveur DNS depuis l'application.
Erreurs courantes lors du choix
La plupart des erreurs viennent de l'attente qu'un outil fasse le travail d'un autre. Le classique amalgame SOCKS5 vs WireGuard consiste à attendre d'un proxy qu'il chiffre le trafic. D'autres n'apparaissent que lorsqu'une application échoue sans erreur claire.
| Erreur | Impact | Solution |
|---|---|---|
| ❌ Attendre de SOCKS5 qu'il chiffre | Les protocoles en clair restent lisibles | Utilisez HTTPS ou ajoutez un tunnel |
| ❌ Utiliser l'UDP sans vérifier la prise en charge | Les applications UDP échouent en silence | Testez d'abord UDP ASSOCIATE |
| ❌ Laisser OpenVPN sur TCP par défaut | Latence accrue en cas de perte de paquets | Utilisez le mode UDP où c'est autorisé |
| ❌ Résoudre le DNS localement | Les requêtes contournent la route choisie | Activez le DNS distant ou socks5h |
Pourquoi SOCKS5 avec une vraie prise en charge UDP convient aux tâches de proxy
Un proxy SOCKS5 avec un UDP ASSOCIATE fonctionnel garde la flexibilité d'un proxy et ajoute le chemin UDP dont les applications temps réel ont besoin. Avec cela en place, le choix SOCKS5 vs WireGuard devient une question de tâche, et non de fonctionnalités manquantes. Insocks prend en charge SOCKS5 UDP sur tous les types de proxys sauf mobile.
| Fonctionnalité | Avantage |
|---|---|
| UDP ASSOCIATE fonctionnel | VoIP, jeux et WebRTC via le proxy |
| Affectation par application | Sorties différentes pour différents outils |
| Pools résidentiels, FAI et datacenter | Type de sortie adapté à la tâche |
| Ciblage par ville et ASN | Vérifications géographiques précises |
| DNS distant | Le DNS suit la route du proxy |
👉 Testez l'UDP sur un pool réel avec les proxys de démonstration, puis créez un compte pour un accès complet ou achetez un proxy UDP.
Points clés à retenir
- SOCKS5 route les applications choisies ; WireGuard et OpenVPN créent un tunnel pour tout l'appareil.
- SOCKS5 n'a pas de chiffrement intégré ; les deux VPN chiffrent tout dans le tunnel.
- WireGuard vs OpenVPN : WireGuard gagne en vitesse, OpenVPN sur le repli TCP et la flexibilité.
- Pour l'UDP via un proxy, confirmez d'abord la prise en charge d'UDP ASSOCIATE.
- Un proxy à l'intérieur d'un VPN fonctionne bien lorsque le DNS suit le proxy.
Questions fréquentes
SOCKS5 est-il plus rapide que WireGuard ?
Souvent, car SOCKS5 ignore le chiffrement, mais la distance et la charge du serveur comptent davantage.
SOCKS5 chiffre-t-il le trafic ?
Non, seul le protocole de l'application, comme HTTPS, chiffre les données envoyées via SOCKS5.
WireGuard fonctionne-t-il sur TCP ?
Pas nativement ; WireGuard utilise uniquement l'UDP.
Qu'est-ce qui est le mieux pour le trafic UDP, un proxy ou un VPN ?
Un VPN si tout le trafic de l'appareil doit être chiffré ; un proxy SOCKS5 avec UDP ASSOCIATE si vous avez besoin de sorties par application et d'un ciblage géographique.
Puis-je faire fonctionner SOCKS5 et un VPN en même temps ?
Oui, de nombreuses configurations font tourner un proxy SOCKS5 à l'intérieur d'un tunnel VPN actif.
Quelle option offre le meilleur ciblage géographique ?
Les pools de proxys SOCKS5, qui ciblent souvent par ville et ASN au lieu d'une liste fixe de serveurs.
En utilisant des proxys, vous confirmez que vous les appliquez dans le cadre de la législation américaine en vigueur. Insocks est conçu pour un usage licite aux États-Unis. Plus de guides sont disponibles dans le blog Insocks.