SOCKS5、WireGuard 与 OpenVPN 的 UDP 流量对比
每种技术是什么
SOCKS5 是一种代理协议,而 WireGuard 和 OpenVPN 是 VPN 协议。前者路由选定的应用程序;后两者通过加密隧道路由整个设备,这也是大多数代理与 VPN 混淆的起点。
- SOCKS5:由 RFC 1928 定义的会话层代理,支持可选的身份验证,且没有内置加密。
- WireGuard:一种基于 UDP 运行的精简 VPN,通常作为内核空间隧道运行。
- OpenVPN:一种成熟的基于 TLS 的 VPN,可通过 UDP 或 TCP 运行。
WireGuard 的实现代码不到 4000 行,小到足以让一名工程师单独审查。
— Jason A. Donenfeld,WireGuard 论文(NDSS 2017)
每种技术如何处理 UDP
只有当提供商启用 UDP ASSOCIATE 时,SOCKS5 才能转发 UDP。WireGuard 始终使用 UDP 作为传输方式,而 OpenVPN 提供 UDP 模式,并以 TCP 作为备选方案。
| 工具 | UDP 处理方式 | 加密 | 作用范围 |
|---|---|---|---|
| SOCKS5 | 启用 UDP ASSOCIATE 后可用 | 无 | 单个应用 |
| WireGuard | 仅使用 UDP 传输 | ChaCha20-Poly1305 | 整个设备 |
| OpenVPN | UDP 或 TCP 模式 | AES-GCM 或 ChaCha20-Poly1305 | 整个设备 |
OpenVPN 的 UDP 模式通常比 TCP 模式更快,因为它避免了在 TCP 重传之上再叠加一层 TCP 重传。
SOCKS5 有一个值得注意的怪异之处:在规范中,转发数据报的分片是可选的,而大多数服务器会丢弃分片的数据包。保持 UDP 载荷较小的应用(如 VoIP 和游戏)很少会察觉到这一点。
应用级代理与系统级隧道
代理仅传输配置为使用它的应用程序的流量,而隧道会传输系统路由到其中的所有流量。这一作用范围的差异决定了大多数 SOCKS5 与 VPN 的选择。
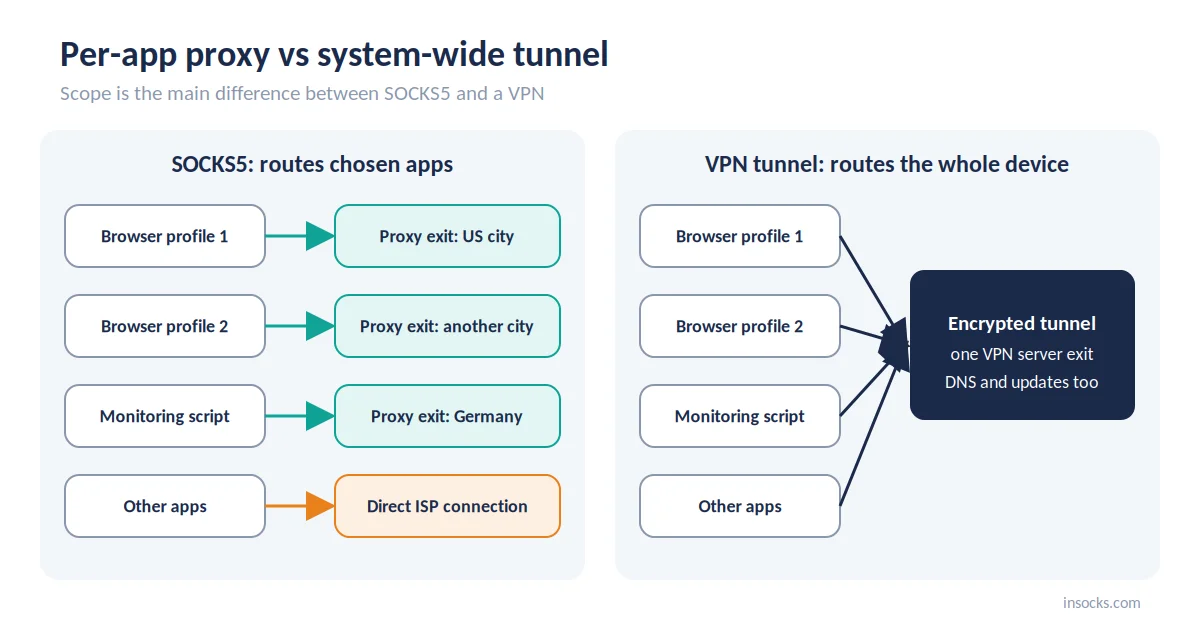
代理路由选定的应用;隧道路由整个设备
使用代理时,一个浏览器配置文件可以使用美国出口,而系统的其余部分仍保持在本地连接上。使用隧道时,后台服务、系统更新和 DNS 也会通过它传输。应用程序需要支持 SOCKS5 才能使用代理,但它们完全不需要知道 VPN 的存在。
💡 如果只有一个应用需要不同的出口,使用代理可以避免重新路由整台机器。
并排对比
SOCKS5 与 WireGuard 的核心区别在于作用范围:无加密的单应用路由,还是整个设备的加密隧道。表格涵盖了其余方面。
| 评判标准 | SOCKS5 | WireGuard | OpenVPN |
|---|---|---|---|
| OSI 层级 | 会话层(L5) | 网络层(L3) | 网络层(L3),TAP 模式为 L2 |
| UDP | 通过 UDP ASSOCIATE | 原生支持,仅限 UDP | UDP 或 TCP |
| 加密 | 无内置加密 | ChaCha20-Poly1305 | AES-GCM 或 ChaCha20 |
| 单应用路由 | 是 | 仅通过拆分隧道 | 仅通过拆分隧道 |
| 出口 IP 类型 | 住宅、移动、ISP 或数据中心 | 通常为数据中心 | 通常为数据中心 |
| 地理位置选择 | 国家、城市,有时可到 ASN | VPN 服务器列表 | VPN 服务器列表 |
| 开销 | 低 | 低 | 中等至高 |
| 设置复杂度 | 低,按应用配置 | 低,单一配置 | 中等,选项众多 |
请将“开销”一行视为相对值:实际数值取决于硬件、加密算法和网络路径。
速度与延迟
在允许 UDP 的网络上,WireGuard 通常是三者中最快的。其简短的握手和精简的加密算法将加密开销和握手延迟保持在较低水平。
OpenVPN 在用户空间运行,TLS 握手更繁重,而且在 TCP 模式下,丢包会触发两个层级的重传。在同一条丢包链路上进行 WireGuard 与 OpenVPN 的对比测试,通常结果更有利于 WireGuard。SOCKS5 不产生加密开销,因此其速度主要取决于代理服务器的距离和负载。
对于小型 UDP 数据包而言,每个数据包的开销也很重要。WireGuard 在 IPv4 上为每个数据包增加 60 字节,在 IPv6 上增加 80 字节,这就是其默认 MTU 为 1420 的原因。面向 IPv4 目标的 SOCKS5 UDP 头部占用 10 字节,而 OpenVPN 的开销随加密算法和设置而异。
加密与隐私
SOCKS5 不加密流量,而 WireGuard 和 OpenVPN 会加密。代理改变出口 IP;隧道还会对本地网络隐藏通信内容。大多数网络流量已经使用 HTTPS,因此实际差距比看上去要小,但在没有隧道的情况下,DNS 查询和较旧的协议仍会以明文方式传输。
- ✅ WireGuard 和 OpenVPN 加密隧道内的所有内容。
- ✅ 通过 SOCKS5 代理传输的 HTTPS 仍受 TLS 保护。
- ❌ 纯 SOCKS5 使未加密的协议在传输路径上可被读取。
- ❌ SOCKS5 的用户名和密码验证以明文形式发送。
在隐私方面,SOCKS5 与 VPN 的规则很简单:只要不信任本地网络,就使用隧道。
单应用路由与多重出口
代理可以轻松地在一台机器上同时运行多个出口。借助单应用路由,每个浏览器配置文件、脚本或工具都可以使用自己的 SOCKS5 端点。
一个 QA 团队可以在一个配置文件中以纽约的 IP 打开美国页面,在另一个配置文件中以得克萨斯的 IP 打开,同时让监控脚本使用德国出口。用 WireGuard 实现同样的效果需要多个隧道和路由规则,因此在这一点上,SOCKS5 与 WireGuard 的对比明显倾向于代理。每个端点还可以是静态或轮换的,因此长时间的 QA 会话可以保持其 IP,而监控任务则可以刷新 IP。
出口 IP 质量与地理定位
代理池比 VPN 服务器列表提供更多出口 IP 类型和更精细的地理定位。VPN 出口通常是选定城市的数据中心 IP。
| 选项 | IP 类型 | 定位深度 |
|---|---|---|
| SOCKS5 池 | 住宅、移动、ISP、数据中心 | 国家、城市,有时可到 ASN |
| WireGuard VPN | 通常为数据中心 | 国家级或城市级服务器 |
| OpenVPN VPN | 通常为数据中心 | 国家级或城市级服务器 |
VPN 出口由同一服务的众多客户共享,因此其信誉反映的是所有人的活动。专用代理 IP 则提供更可预测的历史记录。对于本地化质量保证(QA)和广告验证,出口类型与位置同样重要。可以对比住宅代理和 ISP 代理选项以了解这些任务。
何时选择 SOCKS5
当特定应用需要特定出口,且加密已由其他方式(例如 HTTPS)处理时,选择 SOCKS5。配置是按应用进行的:大多数浏览器、抓取工具和 SDK 都接受带有登录名和密码的 socks5h:// 地址。在大多数 SOCKS5 与 WireGuard 的决策中,一旦出口类型和位置比隧道加密更重要,代理就胜出。
- 单应用或单配置文件路由
- 并行使用多个出口位置
- 地理任务:本地化 QA、SERP 检查、广告验证
- UDP 应用,前提是提供商支持 UDP ASSOCIATE
示例:区域广告 QA
一家美国机构检查展示广告在五个州的呈现效果。每个浏览器配置文件都使用带有城市级出口的自己的SOCKS5 代理,同时团队的 VPN 为内部工具保持开启。检查只需几分钟,而不是花一个下午来切换隧道。
何时选择 WireGuard
当整个设备需要在开销最小的情况下加密,且网络允许 UDP 时,选择 WireGuard。
- 所有设备流量走单一隧道
- 手机上的 CPU 和电池消耗低
- VPN 选项中延迟最低
WireGuard 一次为设备提供一个出口。如果不同的应用需要不同的位置,请在其中添加代理,而不是费力管理多个隧道。
何时选择 OpenVPN
当 UDP 不可用,或者您需要广泛的客户端兼容性时,选择 OpenVPN。在 WireGuard 与 OpenVPN 的选择中,这就是 OpenVPN 保持其地位的地方。
- 在仅允许 TCP 的网络上的 TCP 回退
- 现有的企业部署和较旧的客户端
- 详细的选项,例如 TAP 模式和证书设置
在网络允许的任何地方,OpenVPN UDP 仍然是更快的模式。
可以将它们结合使用吗
可以,而且您不必总是要在 SOCKS5 与 VPN 之间做出取舍。一种常见的设置是为设备保持 VPN 开启,同时将一个应用指向 SOCKS 代理以获得其自己的出口。
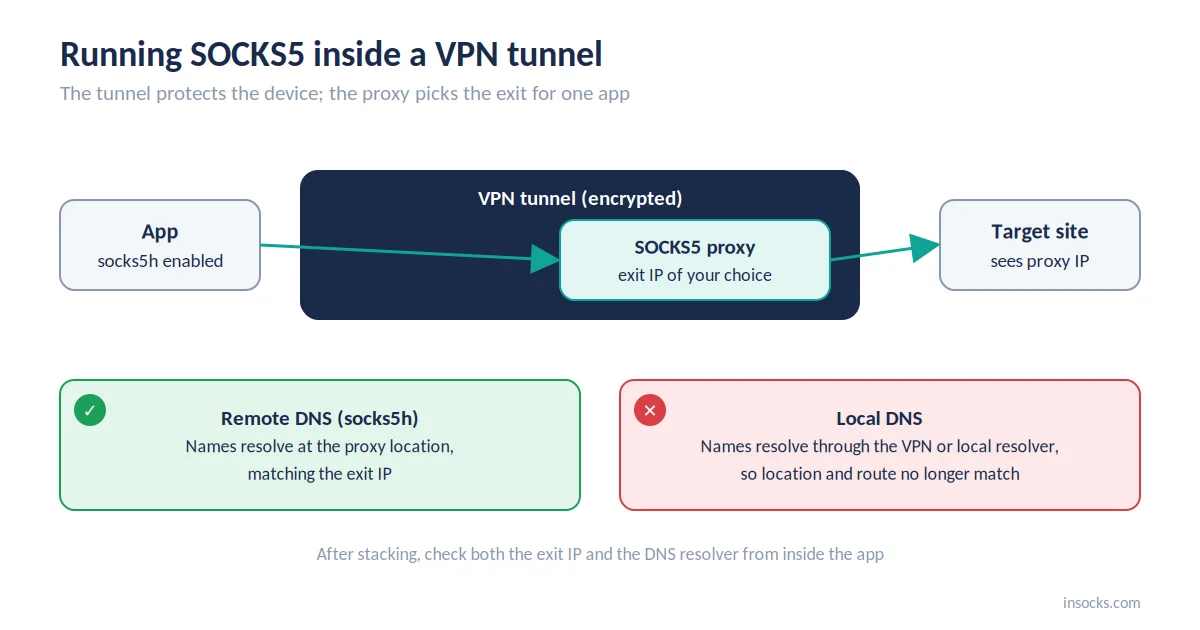
隧道保护设备;代理为单个应用选择出口
应用的流量通过隧道传输到代理,然后从代理的 IP 离开。在这种设置中进行 UDP 隧道传输时,代理仍然需要 UDP ASSOCIATE。通常的坑在于 DNS:如果应用在本地解析域名,查询会走不同的路由,因此请启用 socks5h 或应用的远程 DNS 选项。
💡 叠加使用后,请从应用内部检查出口 IP 和 DNS 解析器。
选择时的常见错误
大多数错误源于期望一个工具去做另一个工具的工作。经典的 SOCKS5 与 WireGuard 混淆是期望代理加密流量。其他错误只有在特定应用失败且没有明确错误信息时才会显现。
| 错误 | 影响 | 解决方案 |
|---|---|---|
| ❌ 期望 SOCKS5 进行加密 | 明文协议仍可被读取 | 使用 HTTPS 或添加隧道 |
| ❌ 未检查支持情况就使用 UDP | UDP 应用静默失败 | 先测试 UDP ASSOCIATE |
| ❌ 默认将 OpenVPN 保持在 TCP 上 | 丢包时产生额外延迟 | 在允许的地方使用 UDP 模式 |
| ❌ 在本地解析 DNS | 查询绕过所选路由 | 启用远程 DNS 或 socks5h |
为什么支持真实 UDP 的 SOCKS5 适合代理任务
支持 UDP ASSOCIATE 正常工作的 SOCKS5 代理既保留了代理的灵活性,又增加了实时应用所需的 UDP 通道。有了这一点,SOCKS5 与 WireGuard 的对比就变成了关于任务的讨论,而不是缺失功能的问题。Insocks 的所有代理类型(移动代理除外)都支持 SOCKS5 UDP。
| 功能 | 优势 |
|---|---|
| 正常工作的 UDP ASSOCIATE | 通过代理实现 VoIP、游戏和 WebRTC |
| 单应用分配 | 不同工具使用不同出口 |
| 住宅、ISP 和数据中心代理池 | 出口类型与任务匹配 |
| 城市和 ASN 定位 | 精准的地理检查 |
| 远程 DNS | DNS 遵循代理路由 |
👉 使用演示代理在实时代理池上测试 UDP,然后注册以获得完全访问权限,或购买 UDP 代理。
要点总结
- SOCKS5 路由选定的应用;WireGuard 和 OpenVPN 为整个设备建立隧道。
- SOCKS5 没有内置加密;两种 VPN 均加密隧道内的所有内容。
- WireGuard 与 OpenVPN:WireGuard 在速度上胜出,OpenVPN 在 TCP 回退和灵活性上胜出。
- 要通过代理传输 UDP,请先确认是否支持 UDP ASSOCIATE。
- 当 DNS 遵循代理时,VPN 内运行代理的效果很好。
常见问题
SOCKS5 比 WireGuard 更快吗?
通常是的,因为 SOCKS5 省去了加密,不过服务器的距离和负载影响更大。
SOCKS5 会加密流量吗?
不会,只有应用自身的协议(例如 HTTPS)会加密通过 SOCKS5 发送的数据。
WireGuard 能通过 TCP 运行吗?
不能原生支持;WireGuard 仅使用 UDP。
对于 UDP 流量,代理和 VPN 哪个更好?
如果您需要对所有设备流量进行加密,请选择 VPN;如果您需要单应用出口和地理定位,请选择支持 UDP ASSOCIATE 的 SOCKS5 代理。
我可以同时运行 SOCKS5 和 VPN 吗?
可以,许多设置都是在已启用的 VPN 隧道内运行 SOCKS5 代理。
哪个选项提供更好的地理定位?
SOCKS5 代理池,它们通常按城市和 ASN 定位,而不是使用固定的服务器列表。
使用代理,即表示您确认在现行美国法律范围内使用它们。Insocks 专为美国的合法使用而设计。更多指南请参阅 Insocks 博客。