SOCKS5 против WireGuard и OpenVPN для UDP-трафика
Что представляет собой каждая технология
SOCKS5 — это протокол прокси, тогда как WireGuard и OpenVPN — протоколы VPN. Первый маршрутизирует выбранные приложения; два других пропускают всё устройство через зашифрованный туннель — именно здесь начинается большинство недоразумений в споре «прокси или VPN».
- SOCKS5: прокси сеансового уровня, определённый в RFC 1928, с опциональной аутентификацией и без встроенного шифрования.
- WireGuard: лёгкая VPN, работающая поверх UDP, часто как туннель в пространстве ядра.
- OpenVPN: зрелая VPN на основе TLS, работающая поверх UDP или TCP.
Реализация WireGuard укладывается менее чем в 4000 строк кода — этого достаточно, чтобы один инженер мог её проверить.
— Джейсон А. Доненфелд, статья о WireGuard (NDSS 2017)
Как каждая технология работает с UDP
SOCKS5 передаёт UDP только тогда, когда провайдер включает UDP ASSOCIATE. WireGuard всегда использует UDP в качестве транспорта, а OpenVPN предлагает режим UDP с TCP в качестве альтернативы.
| Инструмент | Работа с UDP | Шифрование | Область действия |
|---|---|---|---|
| SOCKS5 | UDP ASSOCIATE, если включён | Отсутствует | По приложениям |
| WireGuard | Только транспорт UDP | ChaCha20-Poly1305 | Всё устройство |
| OpenVPN | Режим UDP или TCP | AES-GCM или ChaCha20-Poly1305 | Всё устройство |
Режим UDP в OpenVPN обычно быстрее режима TCP, поскольку он не допускает наслоения повторных передач TCP друг на друга.
У SOCKS5 есть одна особенность, о которой стоит знать: фрагментация пересылаемых дейтаграмм в спецификации необязательна, и большинство серверов отбрасывают фрагментированные пакеты. Приложения, которые держат полезную нагрузку UDP небольшой — как VoIP и игры, — редко это замечают.
Прокси на уровне приложений против общесистемного туннеля
Прокси передаёт трафик только тех приложений, которые настроены на его использование, тогда как туннель пропускает всё, что система маршрутизирует в него. Именно эта разница в охвате определяет большинство решений «SOCKS5 или VPN».
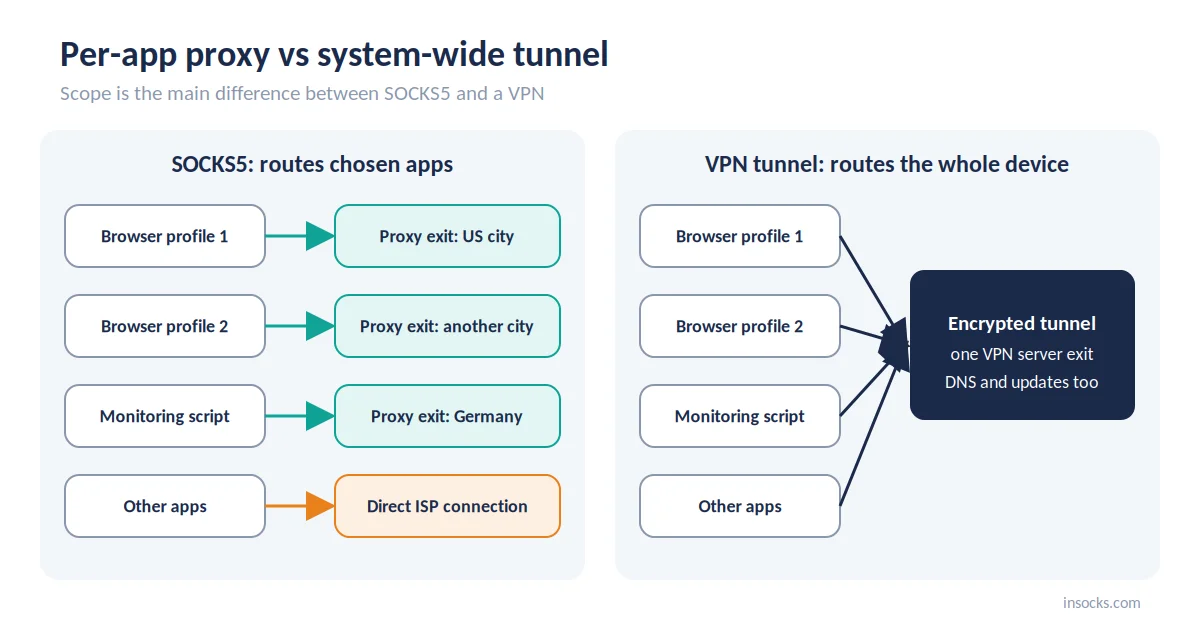
Прокси маршрутизирует выбранные приложения; туннель — всё устройство
С прокси один профиль браузера может использовать выход из США, в то время как остальная система остаётся на локальном подключении. С туннелем фоновые сервисы, обновления и DNS также проходят через него. Приложениям нужна поддержка SOCKS5 для использования прокси, но о VPN им знать вообще не нужно.
💡 Если только одному приложению нужен другой выход, прокси избавляет от перенаправления трафика всей машины.
Наглядное сравнение
Ключевое различие между SOCKS5 и WireGuard — охват: маршрутизация по приложениям без шифрования против зашифрованного туннеля для всего устройства. Остальное раскрыто в таблице.
| Критерий | SOCKS5 | WireGuard | OpenVPN |
|---|---|---|---|
| Уровень OSI | Сеансовый (L5) | Сетевой (L3) | Сетевой (L3), L2 в режиме TAP |
| UDP | Через UDP ASSOCIATE | Нативно, только UDP | UDP или TCP |
| Шифрование | Нет встроенного | ChaCha20-Poly1305 | AES-GCM или ChaCha20 |
| Маршрутизация по приложениям | Да | Только с раздельным туннелированием | Только с раздельным туннелированием |
| Тип выходного IP | Резидентные, мобильные, ISP или дата-центровые | Обычно дата-центровые | Обычно дата-центровые |
| Географический выбор | Страна, город, иногда ASN | Список VPN-серверов | Список VPN-серверов |
| Накладные расходы | Низкие | Низкие | Умеренные или высокие |
| Сложность настройки | Низкая, для каждого приложения | Низкая, один конфиг | Средняя, много опций |
Считайте строку накладных расходов относительной: реальные цифры зависят от оборудования, шифра и сетевого пути.
Скорость и задержка
WireGuard обычно самый быстрый из трёх в сетях, где разрешён UDP. Короткое рукопожатие и лёгкая криптография удерживают накладные расходы на шифрование и задержку установления соединения на низком уровне.
OpenVPN работает в пользовательском пространстве с более тяжёлым TLS-рукопожатием, а в режиме TCP потери пакетов вызывают повторные передачи на двух уровнях. Тест WireGuard против OpenVPN на одной и той же линии с потерями обычно склоняется в пользу WireGuard. SOCKS5 не добавляет затрат на шифрование, поэтому её скорость зависит в основном от удалённости и загрузки прокси-сервера.
Накладные расходы на пакет имеют значение и для небольших UDP-пакетов. WireGuard добавляет 60 байт на пакет поверх IPv4 и 80 поверх IPv6, поэтому её MTU по умолчанию — 1420. Заголовок UDP SOCKS5 для адресата IPv4 занимает 10 байт, а накладные расходы OpenVPN варьируются в зависимости от шифра и настроек.
Шифрование и приватность
SOCKS5 не шифрует трафик, тогда как WireGuard и OpenVPN шифруют. Прокси меняет выходной IP; туннель также скрывает содержимое от локальной сети. Большая часть веб-трафика уже использует HTTPS, поэтому практический разрыв меньше, чем кажется, но DNS-запросы и устаревшие протоколы без туннеля по-прежнему передаются в открытом виде.
- ✅ WireGuard и OpenVPN шифруют всё внутри туннеля.
- ✅ HTTPS через прокси SOCKS5 остаётся защищённым TLS.
- ❌ Чистый SOCKS5 оставляет незашифрованные протоколы читаемыми на всём пути.
- ❌ Имя пользователя и пароль аутентификации SOCKS5 передаются открытым текстом.
С точки зрения приватности правило «SOCKS5 или VPN» простое: используйте туннель всегда, когда не доверяете локальной сети.
Маршрутизация по приложениям и несколько выходов
Прокси позволяют легко запускать несколько выходов одновременно на одной машине. При маршрутизации по приложениям каждый профиль браузера, скрипт или инструмент может использовать собственную конечную точку SOCKS5.
Команда QA может открывать страницу США из Нью-Йорка в одном профиле и из Техаса в другом, пока скрипт мониторинга использует немецкий выход. То же самое с WireGuard потребует нескольких туннелей и правил маршрутизации, поэтому в этом пункте сравнение SOCKS5 и WireGuard явно в пользу прокси. Каждая конечная точка также может быть статической или ротационной, поэтому долгая сессия QA сохраняет свой IP, а задача мониторинга его обновляет.
Качество выходного IP и геотаргетинг
Пулы прокси предлагают больше типов выходных IP и более точный геотаргетинг, чем списки VPN-серверов. Выходы VPN — это обычно IP дата-центров в выбранных городах.
| Вариант | Тип IP | Глубина таргетинга |
|---|---|---|
| Пул SOCKS5 | Резидентные, мобильные, ISP, дата-центровые | Страна, город, иногда ASN |
| WireGuard VPN | Обычно дата-центровые | Сервер в стране или городе |
| OpenVPN VPN | Обычно дата-центровые | Сервер в стране или городе |
Выходы VPN используются совместно множеством клиентов одного сервиса, поэтому их репутация отражает активность всех. Выделенные прокси-IP дают более предсказуемую историю. Для локализованного QA и проверки рекламы тип выхода не менее важен, чем местоположение. Сравните варианты резидентных прокси и ISP-прокси для этих задач.
Когда выбирать SOCKS5
Выбирайте SOCKS5, когда конкретным приложениям нужны конкретные выходы, а шифрование уже обеспечено, например протоколом HTTPS. Настройка выполняется для каждого приложения: большинство браузеров, скраперов и SDK принимают адрес socks5h:// с логином и паролем. В большинстве решений «SOCKS5 или WireGuard» прокси побеждает, как только тип выхода и местоположение оказываются важнее шифрования туннеля.
- Маршрутизация по приложениям или профилям
- Множество местоположений выхода параллельно
- Геозадачи: локализованное QA, проверка SERP, верификация рекламы
- UDP-приложения, когда провайдер поддерживает UDP ASSOCIATE
Пример: региональная проверка рекламы
Агентство из США проверяет, как отображаются медийные объявления в пяти штатах. Каждый профиль браузера использует собственный прокси SOCKS5 с выходом на уровне города, а VPN команды остаётся включённой для внутренних инструментов. Проверка занимает минуты вместо половины дня на переключение туннелей.
Когда выбирать WireGuard
Выбирайте WireGuard, когда всему устройству нужно шифрование с минимальными накладными расходами, а сеть разрешает UDP.
- Весь трафик устройства в одном туннеле
- Низкое потребление CPU и заряда батареи на телефонах
- Самая низкая задержка среди VPN-вариантов
WireGuard даёт устройству один выход за раз. Если разным приложениям нужны разные местоположения, добавьте прокси поверх, а не жонглируйте несколькими туннелями.
Когда выбирать OpenVPN
Выбирайте OpenVPN, когда UDP недоступен или нужна широкая совместимость клиентов. В выборе «WireGuard или OpenVPN» именно здесь OpenVPN сохраняет своё место.
- Резервный режим TCP в сетях, где разрешён только TCP
- Существующие корпоративные развёртывания и устаревшие клиенты
- Детальные опции, такие как режим TAP и настройка сертификатов
Режим UDP в OpenVPN остаётся более быстрым везде, где сеть это позволяет.
Можно ли их совмещать
Да, и не всегда нужно разрешать спор «SOCKS5 или VPN». Распространённая схема: VPN остаётся включённой для устройства, а одно приложение направляется на прокси SOCKS5 для собственного выхода.
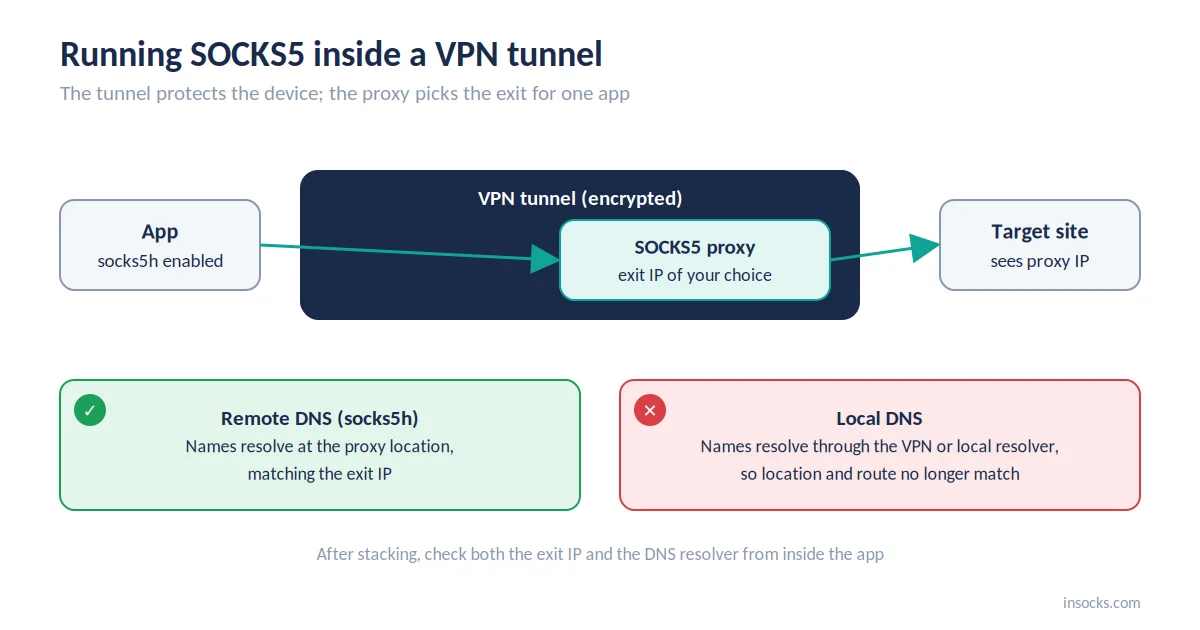
Туннель защищает устройство; прокси выбирает выход для одного приложения
Трафик приложения проходит через туннель к прокси, а затем уходит с IP прокси. Для туннелирования UDP в такой схеме прокси всё равно нужен UDP ASSOCIATE. Обычная ловушка — DNS: если приложение разрешает имена локально, запросы идут по другому маршруту, поэтому включите socks5h или опцию удалённого DNS в приложении.
💡 После наслоения проверьте изнутри приложения и выходной IP, и DNS-резолвер.
Частые ошибки при выборе
Большинство ошибок происходит из-за ожидания, что один инструмент выполнит работу другого. Классическая путаница «SOCKS5 или WireGuard» — ожидание, что прокси шифрует трафик. Другие ошибки проявляются, только когда конкретное приложение перестаёт работать без явной ошибки.
| Ошибка | Последствие | Решение |
|---|---|---|
| ❌ Ожидание шифрования от SOCKS5 | Незашифрованные протоколы остаются читаемыми | Используйте HTTPS или добавьте туннель |
| ❌ Использование UDP без проверки поддержки | UDP-приложения молча не работают | Сначала протестируйте UDP ASSOCIATE |
| ❌ OpenVPN на TCP по умолчанию | Дополнительная задержка при потерях пакетов | Используйте режим UDP там, где разрешено |
| ❌ Локальное разрешение DNS | Запросы обходят выбранный маршрут | Включите удалённый DNS или socks5h |
Почему SOCKS5 с реальной поддержкой UDP подходит для прокси-задач
Прокси SOCKS5 с работающим UDP ASSOCIATE сохраняет гибкость прокси и добавляет путь UDP, необходимый приложениям реального времени. С этим на месте сравнение SOCKS5 и WireGuard становится вопросом задачи, а не отсутствующих функций. Insocks поддерживает SOCKS5 UDP на всех типах прокси, кроме мобильных.
| Функция | Преимущество |
|---|---|
| Работающий UDP ASSOCIATE | VoIP, игры и WebRTC через прокси |
| Назначение по приложениям | Разные выходы для разных инструментов |
| Пулы резидентных, ISP и дата-центровых IP | Тип выхода под задачу |
| Таргетинг по городам и ASN | Точные геопроверки |
| Удалённый DNS | DNS следует по маршруту прокси |
👉 Протестируйте UDP на живом пуле с демо-прокси, затем зарегистрируйтесь для полного доступа или купите UDP-прокси.
Главные выводы
- SOCKS5 маршрутизирует выбранные приложения; WireGuard и OpenVPN туннелируют всё устройство.
- В SOCKS5 нет встроенного шифрования; обе VPN шифруют всё в туннеле.
- WireGuard против OpenVPN: WireGuard выигрывает по скорости, OpenVPN — по резервному TCP и гибкости.
- Для UDP через прокси сначала подтвердите поддержку UDP ASSOCIATE.
- Прокси внутри VPN работает хорошо, когда DNS следует за прокси.
Часто задаваемые вопросы
SOCKS5 быстрее, чем WireGuard?
Часто, потому что SOCKS5 пропускает шифрование, хотя удалённость и загрузка сервера влияют сильнее.
Шифрует ли SOCKS5 трафик?
Нет, данные, отправляемые через SOCKS5, шифрует только собственный протокол приложения, например HTTPS.
Работает ли WireGuard поверх TCP?
Не нативно; WireGuard использует только UDP.
Что лучше для UDP-трафика: прокси или VPN?
VPN, если нужно шифровать весь трафик устройства; прокси SOCKS5 с UDP ASSOCIATE, если нужны выходы по приложениям и геотаргетинг.
Можно ли запускать SOCKS5 и VPN одновременно?
Да, во многих схемах прокси SOCKS5 работает внутри активного VPN-туннеля.
Какой вариант даёт лучший геотаргетинг?
Пулы прокси SOCKS5, которые часто таргетируют по городу и ASN вместо фиксированного списка серверов.
Используя прокси, вы подтверждаете, что применяете их в рамках действующего законодательства США. Insocks создан для законного использования в США. Больше руководств — в блоге Insocks.