SOCKS5 vs WireGuard vs OpenVPN para tráfego UDP
O que é cada tecnologia
SOCKS5 é um protocolo de proxy, enquanto WireGuard e OpenVPN são protocolos de VPN. O primeiro roteia aplicativos selecionados; os outros dois roteiam um dispositivo inteiro por meio de um túnel criptografado, que é onde começa a maior parte da confusão entre proxy e VPN.
- SOCKS5: um proxy de camada de sessão definido na RFC 1928, com autenticação opcional e sem criptografia embutida.
- WireGuard: uma VPN enxuta que funciona sobre UDP, frequentemente como um túnel no espaço do kernel.
- OpenVPN: uma VPN madura baseada em TLS que funciona sobre UDP ou TCP.
A implementação do WireGuard cabe em menos de 4.000 linhas de código, pequena o suficiente para um único engenheiro revisar.
— Jason A. Donenfeld, artigo do WireGuard (NDSS 2017)
Como cada um lida com UDP
O SOCKS5 repassa UDP somente quando o provedor habilita o UDP ASSOCIATE. O WireGuard sempre usa UDP como transporte, e o OpenVPN oferece um modo UDP com TCP como alternativa.
| Ferramenta | Tratamento de UDP | Criptografia | Escopo |
|---|---|---|---|
| SOCKS5 | UDP ASSOCIATE, se habilitado | Nenhuma | Por aplicativo |
| WireGuard | Somente transporte UDP | ChaCha20-Poly1305 | Dispositivo inteiro |
| OpenVPN | Modo UDP ou TCP | AES-GCM ou ChaCha20-Poly1305 | Dispositivo inteiro |
O modo UDP do OpenVPN geralmente é mais rápido que o modo TCP, pois evita empilhar retransmissões TCP umas sobre as outras.
O SOCKS5 tem uma peculiaridade que vale a pena conhecer: a fragmentação de datagramas repassados é opcional na especificação, e a maioria dos servidores descarta pacotes fragmentados. Aplicativos que mantêm payloads UDP pequenos, como VoIP e jogos, raramente notam.
Proxy em nível de aplicativo vs túnel em todo o sistema
Um proxy carrega tráfego apenas dos aplicativos configurados para usá-lo, enquanto um túnel carrega tudo o que o sistema roteia para dentro dele. Essa diferença de escopo orienta a maioria das decisões entre SOCKS5 e VPN.
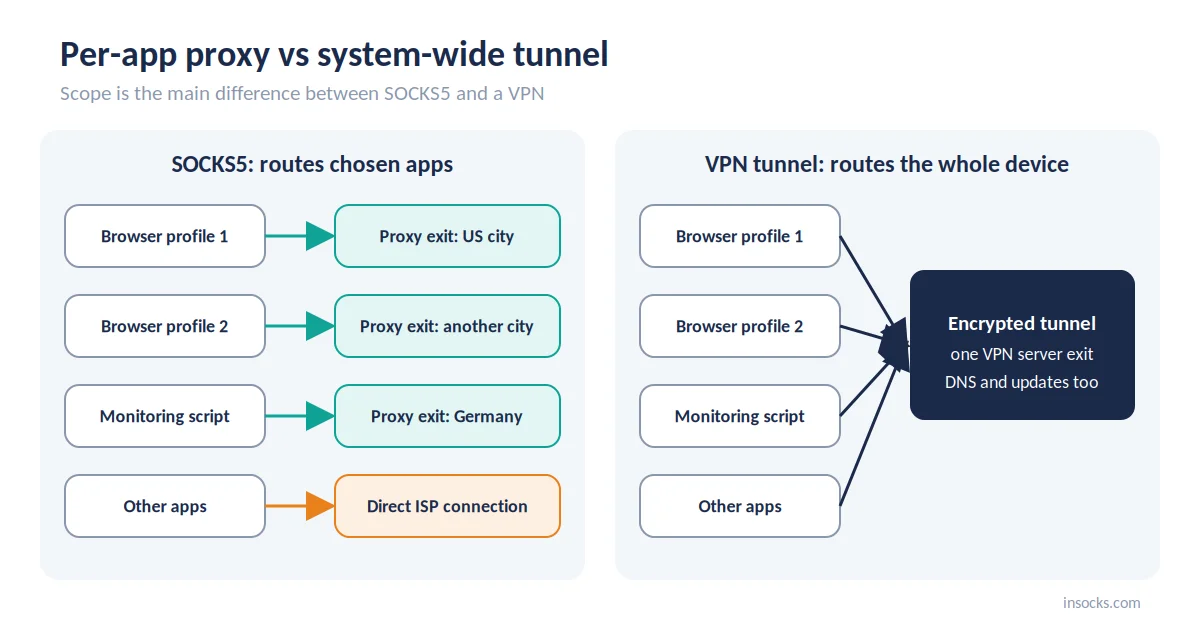
Um proxy roteia aplicativos escolhidos; um túnel roteia o dispositivo inteiro
Com um proxy, um perfil de navegador pode usar uma saída dos EUA enquanto o restante do sistema permanece na conexão local. Com um túnel, serviços em segundo plano, atualizações e DNS também passam por ele. Os aplicativos precisam de suporte a SOCKS5 para usar um proxy, mas não precisam saber nada sobre uma VPN.
💡 Se apenas um aplicativo precisa de uma saída diferente, um proxy evita reroteamento de toda a máquina.
Comparação lado a lado
A diferença central entre SOCKS5 e WireGuard é o escopo: roteamento por aplicativo sem criptografia versus um túnel criptografado para o dispositivo inteiro. A tabela cobre o restante.
| Critério | SOCKS5 | WireGuard | OpenVPN |
|---|---|---|---|
| Camada OSI | Sessão (L5) | Rede (L3) | Rede (L3), L2 no modo TAP |
| UDP | Via UDP ASSOCIATE | Nativo, somente UDP | UDP ou TCP |
| Criptografia | Nenhuma embutida | ChaCha20-Poly1305 | AES-GCM ou ChaCha20 |
| Roteamento por aplicativo | Sim | Somente com split tunneling | Somente com split tunneling |
| Tipo de IP de saída | Residencial, móvel, ISP ou datacenter | Geralmente datacenter | Geralmente datacenter |
| Seleção geográfica | País, cidade, às vezes ASN | Lista de servidores da VPN | Lista de servidores da VPN |
| Sobrecarga | Baixa | Baixa | Moderada a alta |
| Complexidade de configuração | Baixa, por aplicativo | Baixa, uma configuração | Média, muitas opções |
Considere a linha de sobrecarga como relativa: os números reais dependem do hardware, da cifra e do caminho de rede.
Velocidade e latência
O WireGuard geralmente é o mais rápido dos três em redes que permitem UDP. Seu handshake curto e criptografia enxuta mantêm baixas a sobrecarga de criptografia e a latência do handshake.
O OpenVPN roda em espaço de usuário com um handshake TLS mais pesado, e no modo TCP a perda de pacotes dispara retransmissões em dois níveis. Um teste de WireGuard vs OpenVPN no mesmo enlace com perdas geralmente favorece o WireGuard. O SOCKS5 não adiciona custo de criptografia, então sua velocidade depende principalmente da distância e da carga do servidor proxy.
A sobrecarga por pacote também importa para pacotes UDP pequenos. O WireGuard adiciona 60 bytes por pacote no IPv4 e 80 no IPv6, por isso seu MTU padrão é 1420. Um cabeçalho UDP SOCKS5 para um destino IPv4 ocupa 10 bytes, e a sobrecarga do OpenVPN varia conforme a cifra e as configurações.
Criptografia e privacidade
O SOCKS5 não criptografa o tráfego, enquanto WireGuard e OpenVPN sim. Um proxy muda o IP de saída; um túnel também oculta o conteúdo da rede local. A maior parte do tráfego web já usa HTTPS, então a diferença prática é menor do que parece, mas consultas DNS e protocolos mais antigos ainda viajam em aberto sem um túnel.
- ✅ WireGuard e OpenVPN criptografam tudo dentro do túnel.
- ✅ HTTPS através de um proxy SOCKS5 permanece protegido por TLS.
- ❌ SOCKS5 simples deixa protocolos não criptografados legíveis ao longo do caminho.
- ❌ A autenticação por usuário e senha do SOCKS5 é enviada em texto claro.
No lado da privacidade, a regra entre SOCKS5 e VPN é simples: use um túnel sempre que você não confia na rede local.
Roteamento por aplicativo e múltiplas saídas
Proxies facilitam operar várias saídas ao mesmo tempo em uma única máquina. Com roteamento por aplicativo, cada perfil de navegador, script ou ferramenta pode usar seu próprio endpoint SOCKS5.
Uma equipe de QA pode abrir uma página dos EUA de Nova York em um perfil e do Texas em outro, enquanto um script de monitoramento usa uma saída alemã. Fazer o mesmo com WireGuard exige vários túneis e regras de roteamento, então neste ponto o SOCKS5 vs WireGuard claramente favorece o proxy. Cada endpoint também pode ser fixo ou rotativo, de modo que uma longa sessão de QA mantém seu IP enquanto um trabalho de monitoramento o renova.
Qualidade do IP de saída e segmentação geográfica
Pools de proxy oferecem mais tipos de IP de saída e segmentação geográfica mais fina do que listas de servidores VPN. As saídas de VPN geralmente são IPs de datacenter em cidades selecionadas.
| Opção | Tipo de IP | Profundidade de segmentação |
|---|---|---|
| Pool SOCKS5 | Residencial, móvel, ISP, datacenter | País, cidade, às vezes ASN |
| VPN WireGuard | Geralmente datacenter | Servidor por país ou cidade |
| VPN OpenVPN | Geralmente datacenter | Servidor por país ou cidade |
As saídas de VPN são compartilhadas por muitos clientes do mesmo serviço, então sua reputação reflete a atividade de todos. IPs de proxy dedicados têm um histórico mais previsível. Para QA localizado e verificação de anúncios, o tipo de saída importa tanto quanto a localização. Compare as opções de proxy residencial e proxy ISP para essas tarefas.
Quando escolher SOCKS5
Escolha SOCKS5 quando aplicativos específicos precisam de saídas específicas e a criptografia já está tratada, por exemplo pelo HTTPS. A configuração é por aplicativo: a maioria dos navegadores, scrapers e SDKs aceita um endereço socks5h:// com login e senha. Na maioria das decisões entre SOCKS5 e WireGuard, o proxy vence quando o tipo e a localização da saída importam mais do que a criptografia do túnel.
- Roteamento por aplicativo ou por perfil
- Muitas localizações de saída em paralelo
- Tarefas geográficas: QA localizado, verificação de SERP, verificação de anúncios
- Aplicativos UDP, quando o provedor suporta UDP ASSOCIATE
Exemplo: QA regional de anúncios
Uma agência dos EUA verifica como os anúncios de display são exibidos em cinco estados. Cada perfil de navegador usa seu próprio proxy SOCKS5 com uma saída em nível de cidade, enquanto a VPN da equipe permanece ativa para ferramentas internas. A revisão leva minutos em vez de uma tarde alternando túneis.
Quando escolher WireGuard
Escolha WireGuard quando o dispositivo inteiro precisa de criptografia com sobrecarga mínima e a rede permite UDP.
- Todo o tráfego do dispositivo em um único túnel
- Baixo uso de CPU e bateria em celulares
- Menor latência entre as opções de VPN
O WireGuard dá ao dispositivo uma saída por vez. Se aplicativos diferentes precisarem de localizações diferentes, adicione um proxy por cima em vez de alternar vários túneis.
Quando escolher OpenVPN
Escolha OpenVPN quando o UDP não estiver disponível ou quando você precisa de ampla compatibilidade de clientes. Em uma escolha entre WireGuard e OpenVPN, é aqui que o OpenVPN mantém seu lugar.
- Fallback TCP em redes onde somente TCP é permitido
- Implantações corporativas existentes e clientes mais antigos
- Opções detalhadas como modo TAP e configurações de certificados
O UDP do OpenVPN continua sendo o modo mais rápido onde a rede permite.
É possível combiná-los
Sim, e nem sempre você precisa decidir entre SOCKS5 e VPN. Uma configuração comum mantém uma VPN ativa para o dispositivo e aponta um aplicativo para um proxy SOCKS5 com sua própria saída.
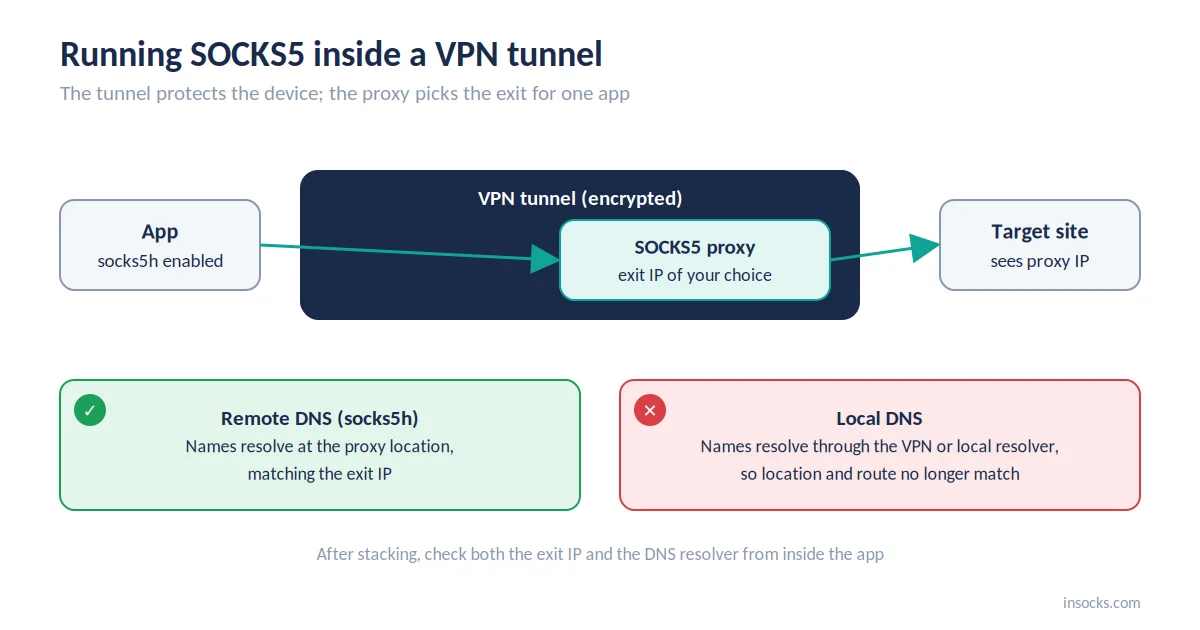
O túnel protege o dispositivo; o proxy escolhe a saída para um aplicativo
O tráfego do aplicativo viaja pelo túnel até o proxy e depois sai pelo IP do proxy. Para encapsulamento UDP nesta configuração, o proxy ainda precisa de UDP ASSOCIATE. O problema usual é o DNS: se o aplicativo resolve nomes localmente, as consultas seguem uma rota diferente, então habilite socks5h ou a opção de DNS remoto do aplicativo.
💡 Após o empilhamento, verifique tanto o IP de saída quanto o resolvedor DNS de dentro do aplicativo.
Erros comuns na escolha
A maioria dos erros vem de esperar que uma ferramenta faça o trabalho da outra. A clássica confusão entre SOCKS5 e WireGuard é esperar que um proxy criptografe o tráfego. Outros só aparecem quando um aplicativo específico falha sem um erro claro.
| Erro | Impacto | Solução |
|---|---|---|
| ❌ Esperar que o SOCKS5 criptografe | Protocolos simples permanecem legíveis | Use HTTPS ou adicione um túnel |
| ❌ Usar UDP sem verificar suporte | Aplicativos UDP falham silenciosamente | Teste o UDP ASSOCIATE primeiro |
| ❌ Deixar o OpenVPN em TCP por padrão | Latência extra sob perda de pacotes | Use o modo UDP onde permitido |
| ❌ Resolver DNS localmente | Consultas contornam a rota escolhida | Habilite DNS remoto ou socks5h |
Por que SOCKS5 com suporte real a UDP se adapta a tarefas de proxy
Um proxy SOCKS5 com UDP ASSOCIATE funcional mantém a flexibilidade de um proxy e adiciona o caminho UDP que aplicativos em tempo real precisam. Com isso, SOCKS5 vs WireGuard torna-se uma questão de tarefa, não de recursos faltando. A Insocks suporta SOCKS5 UDP em todos os tipos de proxy, exceto móvel.
| Recurso | Benefício |
|---|---|
| UDP ASSOCIATE funcional | VoIP, jogos e WebRTC através do proxy |
| Atribuição por aplicativo | Saídas diferentes para ferramentas diferentes |
| Pools residenciais, ISP e datacenter | Tipo de saída adequado à tarefa |
| Segmentação por cidade e ASN | Verificações geográficas precisas |
| DNS remoto | O DNS segue a rota do proxy |
👉 Teste o UDP em um pool ativo com proxies de demonstração, depois registre-se para acesso completo ou compre um proxy UDP.
Pontos-chave
- SOCKS5 roteia aplicativos escolhidos; WireGuard e OpenVPN encapsulam o dispositivo inteiro.
- SOCKS5 não tem criptografia embutida; ambas as VPNs criptografam tudo no túnel.
- WireGuard vs OpenVPN: WireGuard vence em velocidade, OpenVPN em fallback TCP e flexibilidade.
- Para UDP através de um proxy, confirme primeiro o suporte a UDP ASSOCIATE.
- Um proxy dentro de uma VPN funciona bem quando o DNS segue o proxy.
Perguntas frequentes
O SOCKS5 é mais rápido que o WireGuard?
Frequentemente, porque o SOCKS5 dispensa criptografia, embora a distância e a carga do servidor importem mais.
O SOCKS5 criptografa o tráfego?
Não, apenas o protocolo do próprio aplicativo, como HTTPS, criptografa os dados enviados pelo SOCKS5.
O WireGuard funciona sobre TCP?
Não nativamente; o WireGuard usa somente UDP.
Qual é melhor para tráfego UDP, um proxy ou uma VPN?
Uma VPN se você precisa que todo o tráfego do dispositivo seja criptografado; um proxy SOCKS5 com UDP ASSOCIATE se você precisa de saídas por aplicativo e segmentação geográfica.
Posso usar SOCKS5 e uma VPN ao mesmo tempo?
Sim, muitas configurações rodam um proxy SOCKS5 dentro de um túnel VPN ativo.
Qual opção oferece melhor segmentação geográfica?
Pools de proxy SOCKS5, que frequentemente segmentam por cidade e ASN em vez de uma lista fixa de servidores.
Ao usar proxies, você confirma que os aplica dentro da legislação atual dos EUA. A Insocks foi criada para uso lawful nos Estados Unidos. Mais guias estão no blog da Insocks.