SOCKS5 vs WireGuard vs OpenVPN cho lưu lượng UDP
Mỗi công nghệ là gì
SOCKS5 là một giao thức proxy, trong khi WireGuard và OpenVPN là giao thức VPN. Công thức đầu tiên định tuyến các ứng dụng được chọn; hai công nghệ còn lại định tuyến toàn bộ thiết bị qua một đường hầm được mã hóa, và đây chính là nguồn gốc của phần lớn sự nhầm lẫn giữa proxy và VPN.
- SOCKS5: proxy tầng phiên được định nghĩa trong RFC 1928, có xác thực tùy chọn và không có mã hóa tích hợp sẵn.
- WireGuard: VPN gọn nhẹ chạy trên UDP, thường dưới dạng đường hầm trong không gian nhân (kernel space).
- OpenVPN: VPN trưởng thành dựa trên TLS, chạy trên UDP hoặc TCP.
Hiện thực của WireGuard chỉ gồm chưa tới 4.000 dòng mã, đủ gọn để một kỹ sư duy nhất có thể rà soát.
— Jason A. Donenfeld, bài nghiên cứu WireGuard (NDSS 2017)
Cách mỗi công nghệ xử lý UDP
SOCKS5 chỉ chuyển tiếp UDP khi nhà cung cấp bật UDP ASSOCIATE. WireGuard luôn dùng UDP làm phương thức vận chuyển, còn OpenVPN cung cấp chế độ UDP với TCP là phương án thay thế.
| Công cụ | Cách xử lý UDP | Mã hóa | Phạm vi |
|---|---|---|---|
| SOCKS5 | UDP ASSOCIATE, nếu được bật | Không có | Theo từng ứng dụng |
| WireGuard | Chỉ vận chuyển qua UDP | ChaCha20-Poly1305 | Toàn bộ thiết bị |
| OpenVPN | Chế độ UDP hoặc TCP | AES-GCM hoặc ChaCha20-Poly1305 | Toàn bộ thiết bị |
Chế độ UDP của OpenVPN thường nhanh hơn chế độ TCP, vì nó tránh việc chồng các lần truyền lại TCP lên nhau.
SOCKS5 có một điểm lạ đáng chú ý: phân mảnh các datagram được chuyển tiếp là tùy chọn trong đặc tả, và phần lớn máy chủ loại bỏ các gói bị phân mảnh. Các ứng dụng giữ tải trọng UDP nhỏ, như VoIP và trò chơi, hiếm khi nhận ra điều này.
Proxy cấp ứng dụng và đường hầm toàn hệ thống
Một proxy chỉ mang lưu lượng từ các ứng dụng được cấu hình để dùng nó, trong khi đường hầm mang mọi thứ mà hệ thống định tuyến vào. Sự khác biệt về phạm vi này chi phối phần lớn quyết định giữa SOCKS5 và VPN.
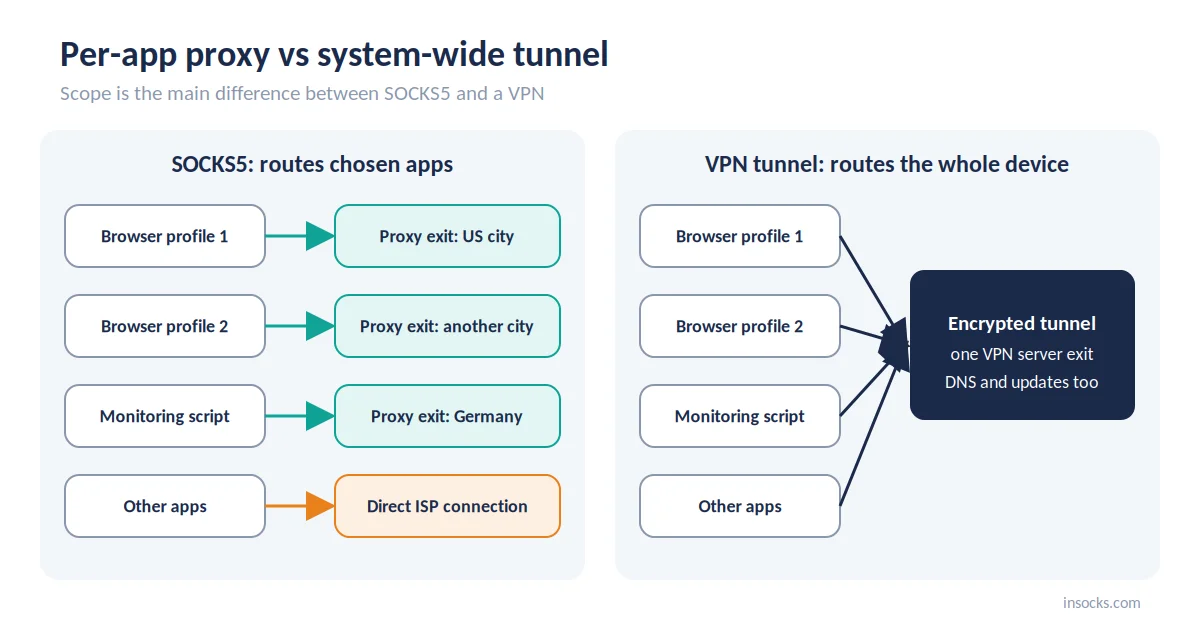
Proxy định tuyến các ứng dụng được chọn; đường hầm định tuyến toàn bộ thiết bị
Với proxy, một hồ sơ trình duyệt có thể dùng lối ra (exit) tại Mỹ trong khi phần còn lại của hệ thống vẫn dùng kết nối địa phương. Với đường hầm, các dịch vụ nền, cập nhật và DNS cũng đều đi qua nó. Ứng dụng cần hỗ trợ SOCKS5 để dùng proxy, nhưng chúng không cần biết gì về VPN.
💡 Nếu chỉ một ứng dụng cần lối ra khác, proxy giúp tránh việc định tuyến lại toàn bộ máy.
So sánh trực diện
Khác biệt cốt lõi giữa SOCKS5 và WireGuard là phạm vi: định tuyến theo ứng dụng không kèm mã hóa và đường hầm được mã hóa cho toàn bộ thiết bị. Bảng dưới đây bao quát phần còn lại.
| Tiêu chí | SOCKS5 | WireGuard | OpenVPN |
|---|---|---|---|
| Tầng OSI | Phiên (L5) | Mạng (L3) | Mạng (L3), L2 ở chế độ TAP |
| UDP | Qua UDP ASSOCIATE | Tích hợp sẵn, chỉ UDP | UDP hoặc TCP |
| Mã hóa | Không có sẵn | ChaCha20-Poly1305 | AES-GCM hoặc ChaCha20 |
| Định tuyến theo ứng dụng | Có | Chỉ với split tunneling | Chỉ với split tunneling |
| Loại IP lối ra | Residential, mobile, ISP hoặc trung tâm dữ liệu | Thường là trung tâm dữ liệu | Thường là trung tâm dữ liệu |
| Lựa chọn theo vị trí | Quốc gia, thành phố, đôi khi ASN | Danh sách máy chủ VPN | Danh sách máy chủ VPN |
| Tổng chi phí (overhead) | Thấp | Thấp | Trung bình đến cao |
| Độ phức tạp cài đặt | Thấp, theo từng ứng dụng | Thấp, một cấu hình | Trung bình, nhiều tùy chọn |
Hãy coi dòng overhead là tương đối: các con số thực tế phụ thuộc vào phần cứng, thuật toán mã hóa và đường truyền mạng.
Tốc độ và độ trễ
WireGuard thường nhanh nhất trong ba công nghệ trên các mạng cho phép UDP. Handshake ngắn và mã hóa gọn nhẹ giúp chi phí mã hóa và độ trễ handshake ở mức thấp.
OpenVPN chạy ở không gian người dùng với TLS handshake nặng hơn, và ở chế độ TCP, mất gói gây truyền lại ở hai tầng. Bài kiểm tra WireGuard và OpenVPN trên cùng một đường truyền mất gói thường nghiêng về WireGuard. SOCKS5 không thêm chi phí mã hóa, nên tốc độ của nó chủ yếu phụ thuộc vào khoảng cách và mức tải của máy chủ proxy.
Chi phí trên mỗi gói cũng quan trọng với các gói UDP nhỏ. WireGuard thêm 60 byte mỗi gói qua IPv4 và 80 byte qua IPv6, vì vậy MTU mặc định của nó là 1420. Header UDP của SOCKS5 cho đích IPv4 chiếm 10 byte, còn overhead của OpenVPN thay đổi theo thuật toán mã hóa và cài đặt.
Mã hóa và quyền riêng tư
SOCKS5 không mã hóa lưu lượng, trong khi WireGuard và OpenVPN có. Proxy thay đổi IP lối ra; đường hầm còn che nội dung khỏi mạng cục bộ. Phần lớn lưu lượng web hiện đã dùng HTTPS, nên khoảng cách thực tế nhỏ hơn tưởng tượng, nhưng truy vấn DNS và các giao thức cũ vẫn đi rõ ràng nếu không có đường hầm.
- ✅ WireGuard và OpenVPN mã hóa mọi thứ bên trong đường hầm.
- ✅ HTTPS qua proxy SOCKS5 vẫn được TLS bảo vệ.
- ❌ SOCKS5 thuần để các giao thức chưa mã hóa có thể đọc được dọc đường truyền.
- ❌ Xác thực bằng tên người dùng và mật khẩu của SOCKS5 được gửi dạng văn bản rõ.
Về quyền riêng tư, quy tắc giữa SOCKS5 và VPN rất đơn giản: dùng đường hầm bất cứ khi nào bạn không tin tưởng mạng cục bộ.
Định tuyến theo ứng dụng và nhiều lối ra
Proxy giúp dễ chạy nhiều lối ra cùng lúc từ một máy. Với định tuyến theo ứng dụng, mỗi hồ sơ trình duyệt, script hoặc công cụ có thể dùng điểm cuối SOCKS5 riêng.
Một nhóm kiểm thử có thể mở trang Mỹ từ New York ở hồ sơ này và từ Texas ở hồ sơ kia, trong khi script giám sát dùng lối ra Đức. Làm điều tương tự với WireGuard cần nhiều đường hầm và quy tắc định tuyến, nên ở điểm này, so sánh SOCKS5 và WireGuard rõ ràng nghiêng về proxy. Mỗi điểm cuối cũng có thể cố định (sticky) hoặc luân phiên, sao cho phiên kiểm thử dài giữ nguyên IP còn công việc giám sát làm mới IP.
Chất lượng IP lối ra và nhắm theo vị trí
Hồ proxy cung cấp nhiều loại IP lối ra hơn và khả năng nhắm vị trí chi tiết hơn danh sách máy chủ VPN. Lối ra VPN thường là IP trung tâm dữ liệu ở các thành phố được chọn.
| Phương án | Loại IP | Mức độ nhắm mục tiêu |
|---|---|---|
| Hồ SOCKS5 | Residential, mobile, ISP, trung tâm dữ liệu | Quốc gia, thành phố, đôi khi ASN |
| WireGuard VPN | Thường là trung tâm dữ liệu | Máy chủ theo quốc gia hoặc thành phố |
| OpenVPN VPN | Thường là trung tâm dữ liệu | Máy chủ theo quốc gia hoặc thành phố |
Lối ra VPN được chia sẻ bởi nhiều khách hàng của cùng một dịch vụ, nên danh tiếng của chúng phản ánh hoạt động của tất cả mọi người. IP proxy chuyên dụng có lịch sử dễ dự đoán hơn. Với kiểm thử bản địa hóa và xác minh quảng cáo, loại lối ra quan trọng không kém vị trí. Hãy so sánh các phương án residential proxy và ISP proxy cho những tác vụ này.
Khi nào chọn SOCKS5
Chọn SOCKS5 khi các ứng dụng cụ thể cần lối ra cụ thể và việc mã hóa đã được đảm bảo, ví dụ bằng HTTPS. Cài đặt theo từng ứng dụng: hầu hết trình duyệt, scraper và SDK đều chấp nhận địa chỉ socks5h:// kèm tên đăng nhập và mật khẩu. Trong phần lớn quyết định giữa SOCKS5 và WireGuard, proxy thắng khi loại lối ra và vị trí quan trọng hơn mã hóa đường hầm.
- Định tuyến theo từng ứng dụng hoặc từng hồ sơ
- Nhiều vị trí lối ra chạy song song
- Tác vụ vị trí: kiểm thử bản địa hóa, kiểm tra SERP, xác minh quảng cáo
- Ứng dụng UDP, khi nhà cung cấp hỗ trợ UDP ASSOCIATE
Ví dụ: kiểm thử quảng cáo theo vùng
Một agency tại Mỹ kiểm tra cách hiển thị quảng cáo hiển thị (display ads) ở năm bang. Mỗi hồ sơ trình duyệt dùng SOCKS5 proxy riêng với lối ra cấp thành phố, trong khi VPN của nhóm vẫn bật cho các công cụ nội bộ. Việc rà soát chỉ mất vài phút thay vì cả buổi chiều đổi qua lại giữa các đường hầm.
Khi nào chọn WireGuard
Chọn WireGuard khi toàn bộ thiết bị cần mã hóa với overhead tối thiểu và mạng cho phép UDP.
- Toàn bộ lưu lượng thiết bị trong một đường hầm
- Mức tiêu thụ CPU và pin thấp trên điện thoại
- Độ trễ thấp nhất trong các lựa chọn VPN
WireGuard cho thiết bị một lối ra tại một thời điểm. Nếu các ứng dụng khác nhau cần vị trí khác nhau, hãy thêm proxy phía trên thay vì xoay xở nhiều đường hầm.
Khi nào chọn OpenVPN
Chọn OpenVPN khi UDP không khả dụng hoặc khi bạn cần khả năng tương thích khách hàng rộng. Trong lựa chọn giữa WireGuard và OpenVPN, đây là chỗ OpenVPN giữ chân.
- Cơ chế TCP dự phòng trên các mạng chỉ cho phép TCP
- Hệ thống doanh nghiệp sẵn có và khách hàng cũ hơn
- Các tùy chọn chi tiết như chế độ TAP và cài đặt chứng chỉ
Chế độ UDP của OpenVPN vẫn nhanh hơn ở bất cứ đâu mạng cho phép.
Có thể kết hợp chúng không
Có, và bạn không luôn phải chọn giữa SOCKS5 và VPN. Một cài đặt phổ biến là giữ VPN bật cho thiết bị và trỏ một ứng dụng đến SOCKS5 proxy để có lối ra riêng.
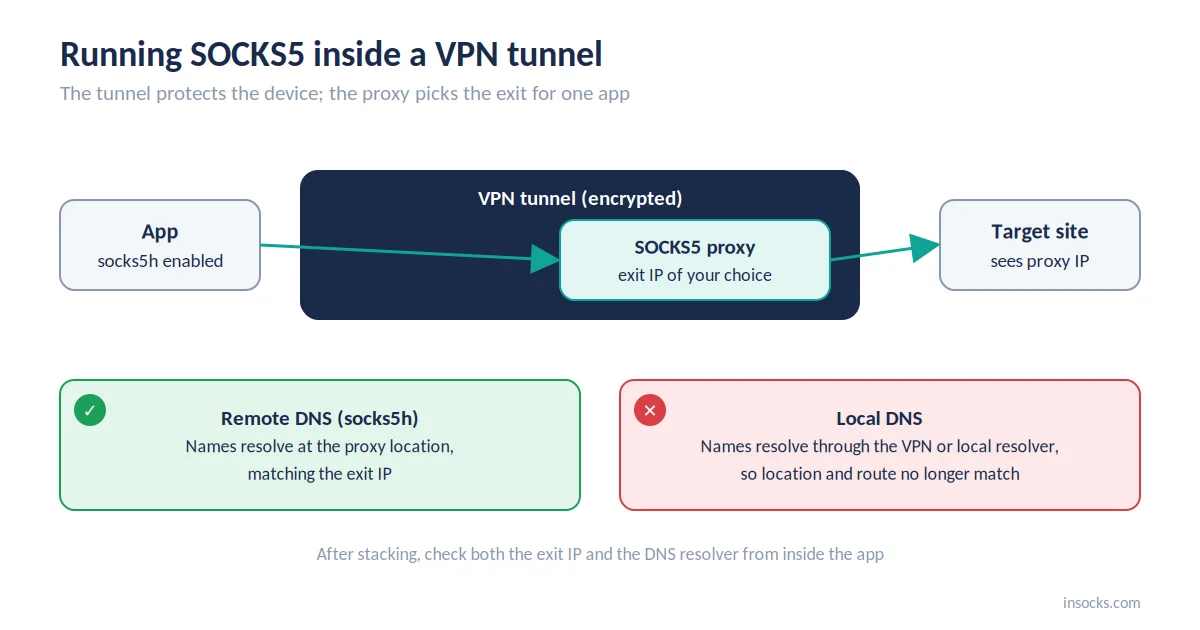
Đường hầm bảo vệ thiết bị; proxy chọn lối ra cho một ứng dụng
Lưu lượng của ứng dụng đi qua đường hầm đến proxy, rồi rời đi từ IP của proxy. Để đường hầm UDP hoạt động trong cài đặt này, proxy vẫn cần UDP ASSOCIATE. Vướng mắc thường gặp là DNS: nếu ứng dụng phân giải tên cục bộ, các truy vấn sẽ đi theo tuyến khác, vì vậy hãy bật socks5h hoặc tùy chọn DNS từ xa của ứng dụng.
💡 Sau khi chồng lớp, hãy kiểm tra cả IP lối ra và DNS resolver từ bên trong ứng dụng.
Các sai lầm thường gặp khi chọn
Phần lớn sai lầm đến từ việc kỳ vọng một công cụ làm việc của công cụ kia. Sự nhầm lẫn kinh điển giữa SOCKS5 và WireGuard là kỳ vọng proxy mã hóa lưu lượng. Những lỗi khác chỉ lộ diện khi một ứng dụng cụ thể hỏng mà không có thông báo rõ ràng.
| Sai lầm | Tác động | Cách khắc phục |
|---|---|---|
| ❌ Kỳ vọng SOCKS5 mã hóa | Giao thức thuần vẫn đọc được | Dùng HTTPS hoặc thêm đường hầm |
| ❌ Dùng UDP mà không kiểm tra hỗ trợ | Ứng dụng UDP lỗi im lặng | Kiểm tra UDP ASSOCIATE trước |
| ❌ Để OpenVPN mặc định trên TCP | Độ trễ thêm khi mất gói | Dùng chế độ UDP nơi được phép |
| ❌ Phân giải DNS cục bộ | Truy vấn đi tắt tuyến đã chọn | Bật DNS từ xa hoặc socks5h |
Tại sao SOCKS5 với hỗ trợ UDP thực sự phù hợp cho tác vụ proxy
SOCKS5 proxy với UDP ASSOCIATE hoạt động tốt giữ được sự linh hoạt của proxy và bổ sung đường UDP mà các ứng dụng thời gian thực cần. Với điều đó, so sánh SOCKS5 và WireGuard trở thành câu hỏi về tác vụ chứ không phải thiếu tính năng. Insocks hỗ trợ SOCKS5 UDP trên tất cả các loại proxy trừ mobile.
| Tính năng | Lợi ích |
|---|---|
| UDP ASSOCIATE hoạt động thực sự | VoIP, game và WebRTC qua proxy |
| Gán theo từng ứng dụng | Lối ra khác nhau cho các công cụ khác nhau |
| Hồ residential, ISP và trung tâm dữ liệu | Loại lối ra phù hợp từng tác vụ |
| Nhắm theo thành phố và ASN | Kiểm tra vị trí chính xác |
| DNS từ xa | DNS đi theo tuyến proxy |
👉 Kiểm tra UDP trên hồ thực với proxy demo, sau đó đăng ký để có đầy đủ quyền truy cập hoặc mua UDP proxy.
Điểm chính cần ghi nhớ
- SOCKS5 định tuyến các ứng dụng được chọn; WireGuard và OpenVPN đóng đường hầm cho toàn bộ thiết bị.
- SOCKS5 không có mã hóa tích hợp; cả hai VPN đều mã hóa mọi thứ trong đường hầm.
- WireGuard và OpenVPN: WireGuard thắng về tốc độ, OpenVPN thắng về dự phòng TCP và tính linh hoạt.
- Để dùng UDP qua proxy, hãy xác nhận hỗ trợ UDP ASSOCIATE trước.
- Proxy bên trong VPN hoạt động tốt khi DNS đi theo proxy.
Các câu hỏi thường gặp
SOCKS5 có nhanh hơn WireGuard không?
Thường là có, vì SOCKS5 bỏ qua mã hóa, dù khoảng cách và tải của máy chủ quan trọng hơn.
SOCKS5 có mã hóa lưu lượng không?
Không, chỉ có giao thức của chính ứng dụng, chẳng hạn HTTPS, mới mã hóa dữ liệu gửi qua SOCKS5.
WireGuard có hoạt động qua TCP không?
Không tích hợp sẵn; WireGuard chỉ dùng UDP.
Tùy chọn nào tốt hơn cho lưu lượng UDP: proxy hay VPN?
VPN nếu bạn cần toàn bộ lưu lượng thiết bị được mã hóa; SOCKS5 proxy với UDP ASSOCIATE nếu bạn cần lối ra theo ứng dụng và nhắm theo vị trí.
Tôi có thể chạy SOCKS5 và VPN cùng lúc không?
Có, nhiều cài đặt chạy SOCKS5 proxy bên trong một đường hầm VPN đang hoạt động.
Phương án nào cho khả năng nhắm vị trí tốt hơn?
Hồ SOCKS5 proxy, vốn thường nhắm theo thành phố và ASN thay vì một danh sách máy chủ cố định.
Khi sử dụng proxy, bạn xác nhận rằng bạn áp dụng chúng trong khuôn khổ pháp luật Hoa Kỳ hiện hành. Insocks được xây dựng cho mục đích sử dụng hợp pháp tại Hoa Kỳ. Thêm nhiều hướng dẫn có tại blog Insocks.