UDP ٹریفک کے لیے SOCKS5 بمقابلہ WireGuard بمقابلہ OpenVPN
ہر ٹیکنالوجی کیا ہے
SOCKS5 ایک پراکسی پروٹوکول ہے، جبکہ WireGuard اور OpenVPN VPN پروٹوکولز ہیں۔ پہلا منتخب ایپس کو روٹ کرتا ہے؛ باقی دونوں پوری ڈیوائس کو ایک انکرپٹڈ ٹنل کے ذریعے روٹ کرتے ہیں، اور یہیں سے پراکسی بمقابلہ VPN کا زیادہ تر الجھاؤ شروع ہوتا ہے۔
- SOCKS5: سیشن لیئر کی پراکسی جو RFC 1928 میں بیان کی گئی ہے، جس میں اختیاری تصدیق ہے اور کوئی بلٹ ان انکرپشن نہیں۔
- WireGuard: ایک ہلکا پھلکا VPN جو UDP پر چلتا ہے، اکثر بطور کرنیل اسپیس ٹنل۔
- OpenVPN: ایک کامل TLS پر مبنی VPN جو UDP یا TCP پر چلتا ہے۔
WireGuard کا امپلیمینٹیشن چار ہزار سے کم کوڈ لائنوں پر مشتمل ہے، اتنا چھوٹا کہ ایک انجینئر بھی اس کا جائزہ لے سکے۔
— جیسن اے ڈونن فیلڈ، WireGuard پیپر (NDSS 2017)
ہر ایک UDP کو کیسے ہینڈل کرتا ہے
SOCKS5 صرف اس وقت UDP ریلے کرتا ہے جب فراہم کنندہ UDP ASSOCIATE فعال کرے۔ WireGuard ہمیشہ اپنی ٹرانسپورٹ کے لیے UDP استعمال کرتا ہے، اور OpenVPN UDP موڈ پیش کرتا ہے جس میں TCP متبادل ہے۔
| ٹول | UDP ہینڈلنگ | انکرپشن | دائرہ کار |
|---|---|---|---|
| SOCKS5 | UDP ASSOCIATE، اگر فعال ہو | کوئی نہیں | فی ایپ |
| WireGuard | صرف UDP ٹرانسپورٹ | ChaCha20-Poly1305 | پوری ڈیوائس |
| OpenVPN | UDP یا TCP موڈ | AES-GCM یا ChaCha20-Poly1305 | پوری ڈیوائس |
OpenVPN کا UDP موڈ عموماً TCP موڈ سے تیز تر ہوتا ہے، کیونکہ یہ TCP کی ری ٹرانسمیشنز کو ایک دوسرے کے اوپر سٹیک ہونے سے بچاتا ہے۔
SOCKS5 کی ایک خاص بات جاننے کے قابل ہے: ریلے کیے گئے ڈیٹاگرامز کی فرگمنٹیشن اسپیسیفیکیشن میں اختیاری ہے، اور زیادہ تر سرورز فرگمنٹڈ پیکٹس کو ڈراپ کر دیتے ہیں۔ وہ ایپس جو UDP پے لوڈز چھوٹے رکھتی ہیں، جیسے VoIP اور گیمز، شاذ و نادر ہی محسوس کرتی ہیں۔
ایپلیکیشن لیول پراکسی بمقابلہ سسٹم وائیڈ ٹنل
پراکسی صرف ان ایپس کا ٹریفک لے جاتی ہے جو اسے استعمال کرنے کے لیے کنفیگر کی گئی ہوں، جبکہ ٹنل وہ سب کچھ لے جاتا ہے جو سسٹم اس میں روٹ کرتا ہے۔ دائرہ کار کا یہی فرق SOCKS5 بمقابلہ VPN کے زیادہ تر فیصلوں کی بنیاد بنتا ہے۔
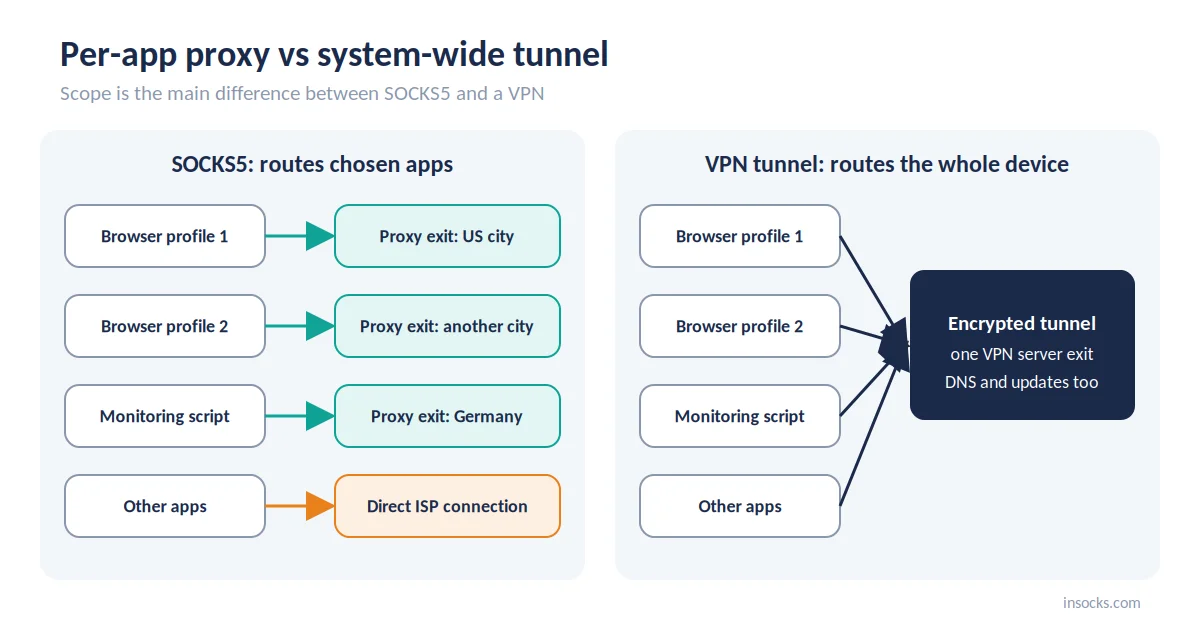
پراکسی منتخب ایپس کو روٹ کرتی ہے؛ ٹنل پوری ڈیوائس کو روٹ کرتا ہے
پراکسی کے ساتھ، ایک براؤزر پروفائل امریکی exit استعمال کر سکتا ہے جبکہ سسٹم کا باقی حصہ مقامی کنکشن پر رہتا ہے۔ ٹنل کے ساتھ، بیک گراؤنڈ سروسز، اپڈیٹس اور DNS بھی اس میں سے گزرتے ہیں۔ پراکسی استعمال کرنے کے لیے ایپس کو SOCKS5 سپورٹ درکار ہوتی ہے، لیکن انہیں VPN کے بارے میں جاننے کی ضرورت ہی نہیں ہوتی۔
💡 اگر صرف ایک ایپ کو مختلف exit درکار ہو، تو پراکسی پوری مشین کے دوبارہ روٹ ہونے سے بچاتی ہے۔
سائیڈ بائی سائیڈ موازنہ
SOCKS5 بمقابلہ WireGuard کا بنیادی فرق دائرہ کار ہے: انکرپشن کے بغیر فی ایپ روٹنگ بمقابلہ پوری ڈیوائس کے لیے انکرپٹڈ ٹنل۔ باقی تفصیلات جدول میں موجود ہیں۔
| معیار | SOCKS5 | WireGuard | OpenVPN |
|---|---|---|---|
| OSI لیئر | سیشن (L5) | نیٹ ورک (L3) | نیٹ ورک (L3)، TAP موڈ میں L2 |
| UDP | UDP ASSOCIATE کے ذریعے | نیٹو، صرف UDP | UDP یا TCP |
| انکرپشن | بلٹ ان نہیں | ChaCha20-Poly1305 | AES-GCM یا ChaCha20 |
| فی ایپ روٹنگ | ہاں | صرف اسپلٹ ٹنلنگ کے ساتھ | صرف اسپلٹ ٹنلنگ کے ساتھ |
| Exit IP کی قسم | ریزیڈینشل، موبائل، ISP یا ڈیٹا سینٹر | عموماً ڈیٹا سینٹر | عموماً ڈیٹا سینٹر |
| جیو سلیکشن | ملک، شہر، بعض اوقات ASN | VPN سرور لسٹ | VPN سرور لسٹ |
| اوور ہیڈ | کم | کم | درمیانے سے زیادہ |
| سیٹ اپ کی پیچیدگی | کم، فی ایپ | کم، ایک کنفیگریشن | درمیانی، بہت سے آپشنز |
اوور ہیڈ والی قطار کو نسبتی سمجھیں: اصل اعداد و شمار ہارڈویئر، سائفر اور نیٹ ورک پاتھ پر منحصر ہیں۔
رفتار اور لیٹنسی
UDP کی اجازت دینے والے نیٹ ورکس پر WireGuard عموماً تینوں میں سب سے تیز ہوتا ہے۔ اس کا مختصر ہینڈ شییک اور ہلکی کریپٹوگرافی انکرپشن اوور ہیڈ اور ہینڈ شییک لیٹنسی کم رکھتی ہے۔
OpenVPN یوزر اسپیس میں بھاری TLS ہینڈ شییک کے ساتھ چلتا ہے، اور TCP موڈ میں پیکٹ لاس دو سطحوں پر ری ٹرانسمیشن کو جنم دیتا ہے۔ ایک ہی نقصان دہ لنک پر WireGuard بمقابلہ OpenVPN کا ٹیسٹ عموماً WireGuard کے حق میں ہوتا ہے۔ SOCKS5 کوئی انکرپشن لاگت شامل نہیں کرتا، اس لیے اس کی رفتار زیادہ تر پراکسی سرور کے فاصلے اور لوڈ پر منحصر ہے۔
فی پیکٹ اوور ہیڈ چھوٹے UDP پیکٹس کے لیے بھی اہم ہے۔ WireGuard IPv4 پر ہر پیکٹ میں 60 بائٹس اور IPv6 پر 80 بائٹس شامل کرتا ہے، اسی لیے اس کا ڈیفالٹ MTU 1420 ہے۔ IPv4 منزل کے لیے SOCKS5 UDP ہیڈر 10 بائٹس لیتا ہے، اور OpenVPN کا اوور ہیڈ سائفر اور سیٹنگز کے مطابق بدلتا ہے۔
انکرپشن اور پرائیویسی
SOCKS5 ٹریفک انکرپٹ نہیں کرتا، جبکہ WireGuard اور OpenVPN کرتے ہیں۔ پراکسی exit IP تبدیل کرتی ہے؛ ٹنل مقامی نیٹ ورک سے مواد کو بھی چھپا دیتا ہے۔ زیادہ تر ویب ٹریفک پہلے ہی HTTPS استعمال کرتا ہے، اس لیے عملی خلا دکھنے سے چھوٹا ہوتا ہے، لیکن DNS کوئریز اور پرانے پروٹوکولز ٹنل کے بغیر کھلے میں سفر کرتے ہیں۔
- ✅ WireGuard اور OpenVPN ٹنل کے اندر کی ہر چیز انکرپٹ کرتے ہیں۔
- ✅ SOCKS5 پراکسی کے ذریعے HTTPS، TLS کی وجہ سے محفوظ رہتا ہے۔
- ❌ پلین SOCKS5 غیر انکرپٹڈ پروٹوکولز کو راستے بھر پڑھنے کے قابل چھوڑ دیتا ہے۔
- ❌ SOCKS5 کی یوزر نیم اور پاس ورڈ تصدیق واضح متن میں بھیجی جاتی ہے۔
پرائیویسی کے لحاظ سے SOCKS5 بمقابلہ VPN کا اصول سادہ ہے: جب بھی مقامی نیٹ ورک پر بھروسہ نہ ہو، ٹنل استعمال کریں۔
فی ایپ روٹنگ اور متعدد exits
پراکسیز ایک ہی مشین سے بیک وقت کئی exits چلانا آسان بناتی ہیں۔ فی ایپ روٹنگ کے ساتھ، ہر براؤزر پروفائل، اسکرپٹ یا ٹول اپنا الگ SOCKS5 اینڈ پوائنٹ استعمال کر سکتا ہے۔
ایک QA ٹیم ایک پروفائل میں نیو یارک سے اور دوسرے میں ٹیکساس سے امریکی صفحہ کھول سکتی ہے جبکہ مانیٹرنگ اسکرپٹ جرمن exit استعمال کرتا ہے۔ یہی کام WireGuard سے کرنے کے لیے کئی ٹنلز اور روٹنگ رولز درکار ہوتے ہیں، اس لیے اس نکتے پر SOCKS5 بمقابلہ WireGuard میں پراکسی واضح طور پر برتر ہے۔ ہر اینڈ پوائنٹ اسٹکی یا روٹیٹنگ بھی ہو سکتا ہے، اس لیے طویل QA سیشن اپنا IP برقرار رکھتا ہے جبکہ مانیٹرنگ جاب اسے ریفریش کرتی رہتی ہے۔
Exit IP کوالٹی اور جیو ٹارگٹنگ
پراکسی پولز VPN سرور لسٹس کے مقابلے میں زیادہ اقسام کے exit IPs اور باریک بینی والی جیو ٹارگٹنگ پیش کرتے ہیں۔ VPN exits عموماً منتخب شہروں میں ڈیٹا سینٹر IPs ہوتے ہیں۔
| آپشن | IP کی قسم | ٹارگٹنگ کی گہرائی |
|---|---|---|
| SOCKS5 پول | ریزیڈینشل، موبائل، ISP، ڈیٹا سینٹر | ملک، شہر، بعض اوقات ASN |
| WireGuard VPN | عموماً ڈیٹا سینٹر | ملک یا شہر کا سرور |
| OpenVPN VPN | عموماً ڈیٹا سینٹر | ملک یا شہر کا سرور |
VPN exits اکثر اک ہی سروس کے بہت سے صارفین کے درمیان شیئر ہوتے ہیں، اس لیے ان کی ساکھ سب کی سرگرمی ظاہر کرتی ہے۔ ڈیڈیکیٹڈ پراکسی IPs زیادہ قابل پیش گوئی ہسٹری دیتی ہیں۔ مقامی QA اور اشتہار کی تصدیق کے لیے exit کی قسم اتنی ہی اہم ہے جتنی لوکیشن۔ ان کاموں کے لیے ریزیڈینشل پراکسی اور ISP پراکسی آپشنز کا موازنہ کریں۔
SOCKS5 کب منتخب کریں
SOCKS5 اس وقت منتخب کریں جب مخصوص ایپس کو مخصوص exits درکار ہوں اور انکرپشن پہلے سے سنبھالی جا چکی ہو، مثلاً HTTPS کے ذریعے۔ سیٹ اپ فی ایپ ہوتا ہے: زیادہ تر براؤزرز، اسکریپرز اور SDKs لاگ اِن اور پاس ورڈ کے ساتھ socks5h:// ایڈریس قبول کرتے ہیں۔ زیادہ تر SOCKS5 بمقابلہ WireGuard فیصلوں میں، پراکسی تب جیت جاتی ہے جب exit کی قسم اور لوکیشن، ٹنل انکرپشن سے زیادہ اہم ہوں۔
- فی ایپ یا فی پروفائل روٹنگ
- متوازی طور پر کئی exit لوکیشنز
- جیو ٹاسکس: مقامی QA، SERP چیکس، اشتہار کی تصدیق
- UDP ایپس، جب فراہم کنندہ UDP ASSOCIATE سپورٹ کرتا ہو
مثال: علاقائی اشتہاری QA
ایک امریکی ایجنسی چیک کرتی ہے کہ ڈسپلے اشتہارات پانچ ریاستوں میں کیسے رینڈر ہوتے ہیں۔ ہر براؤزر پروفائل اپنی SOCKS5 پراکسی شہر لیول exit کے ساتھ استعمال کرتا ہے، جبکہ ٹیم کا VPN اندرونی ٹولز کے لیے آن رہتا ہے۔ جائزہ منٹوں میں مکمل ہو جاتا ہے بجائے اس کے کہ ٹنلز بدلتے بدلتے پورا دن لگ جائے۔
WireGuard کب منتخب کریں
WireGuard اس وقت منتخب کریں جب پوری ڈیوائس کو کم سے کم اوور ہیڈ کے ساتھ انکرپشن درکار ہو اور نیٹ ورک UDP کی اجازت دیتا ہو۔
- تمام ڈیوائس ٹریفک ایک ہی ٹنل میں
- فونز پر کم CPU اور بیٹری کا استعمال
- VPN آپشنز میں سب سے کم لیٹنسی
WireGuard ڈیوائس کو ایک وقت میں ایک exit دیتا ہے۔ اگر مختلف ایپس کو مختلف لوکیشنز درکار ہوں، تو کئی ٹنلز کے چکر میں پڑنے کے بجائے اوپر ایک پراکسی شامل کریں۔
OpenVPN کب منتخب کریں
OpenVPN اس وقت منتخب کریں جب UDP دستیاب نہ ہو یا جب آپ کو وسیع کلائنٹ مطابقت درکار ہو۔ WireGuard بمقابلہ OpenVPN کے انتخاب میں، یہی وہ جگہ ہے جہاں OpenVPN اپنی پوزیشن برقرار رکھتا ہے۔
- ان نیٹ ورکس پر TCP فال بیک جہاں صرف TCP کی اجازت ہو
- موجودہ کارپوریٹ ڈیپلائمنٹس اور پرانے کلائنٹس
- تفصیلی آپشنز جیسے TAP موڈ اور سرٹیفکیٹ سیٹ اپس
جہاں بھی نیٹ ورک اجازت دیتا ہے، وہاں OpenVPN کا UDP موڈ تیز تر رہتا ہے۔
کیا انہیں یکجا کیا جا سکتا ہے
جی ہاں، اور آپ کو ہمیشہ SOCKS5 بمقابلہ VPN میں سے کسی ایک پر اترنے کی ضرورت نہیں۔ ایک عام سیٹ اپ میں ڈیوائس کے لیے VPN آن رہتا ہے اور ایک ایپ کو اس کے الگ exit کے لیے SOCKS5 پراکسی کی طرف مڑا جاتا ہے۔
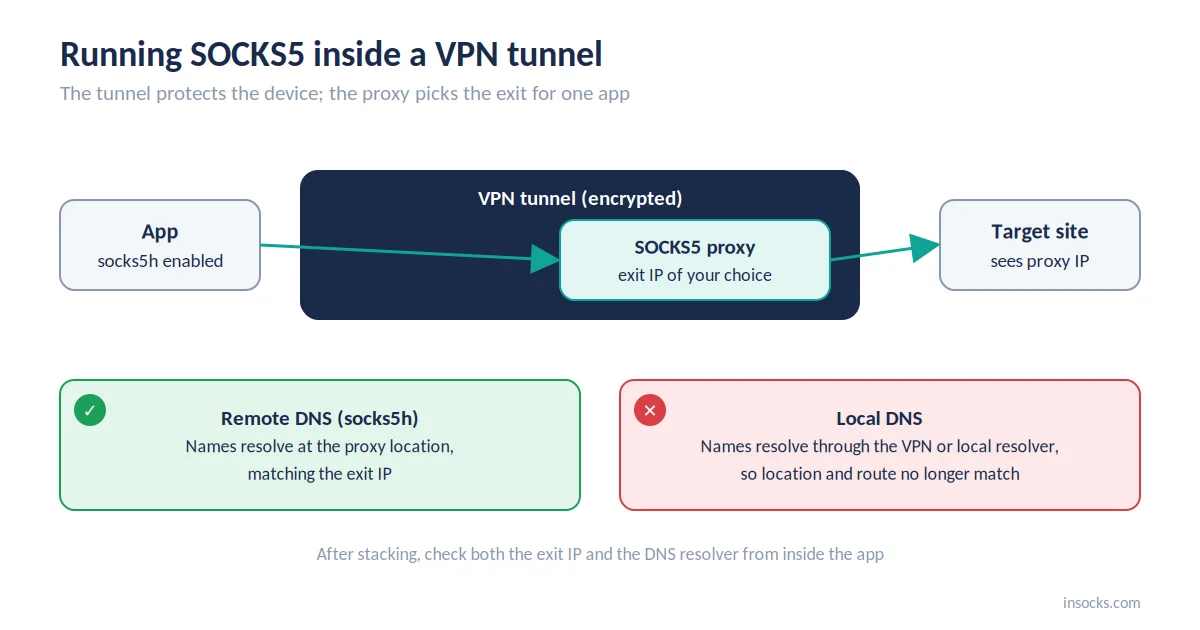
ٹنل ڈیوائس کی حفاظت کرتا ہے؛ پراکسی ایک ایپ کے لیے exit منتخب کرتی ہے
ایپ کا ٹریفک ٹنل کے ذریعے پراکسی تک پہنچتا ہے، پھر پراکسی کے IP سے باہر نکلتا ہے۔ اس سیٹ اپ میں UDP ٹنلنگ کے لیے پراکسی کو اب بھی UDP ASSOCIATE درکار ہے۔ عام رکاوٹ DNS ہے: اگر ایپ نام مقامی طور پر resolve کرتی ہے، تو lookups مختلف راستہ اختیار کرتے ہیں، اس لیے socks5h یا ایپ کے ریموٹ DNS آپشن کو فعال کریں۔
💡 اسٹیکنگ کے بعد، ایپ کے اندر سے exit IP اور DNS ریزولور دونوں چیک کریں۔
انتخاب کے وقت عام غلطیاں
زیادہ تر غلطیاں ایک ٹول سے دوسرے کا کام کروانے کی توقع سے جنم لیتی ہیں۔ SOCKS5 بمقابلہ WireGuard کی کلاسک غلط فہمی یہ ہے کہ پراکسی سے ٹریفک انکرپٹ ہونے کی توقع رکھی جائے۔ باقی غلطیاں تب سامنے آتی ہیں جب کوئی مخصوص ایپ بغیر واضح ایرر کے ناکام ہو جاتی ہے۔
| غلطی | اثر | حل |
|---|---|---|
| ❌ SOCKS5 سے انکرپشن کی توقع | پلین پروٹوکولز پڑھنے کے قابل رہتے ہیں | HTTPS استعمال کریں یا ٹنل شامل کریں |
| ❌ سپورٹ چیک کیے بغیر UDP استعمال کرنا | UDP ایپس خاموشی سے ناکام ہوتی ہیں | پہلے UDP ASSOCIATE ٹیسٹ کریں |
| ❌ OpenVPN کو بطور ڈیفالٹ TCP پر چھوڑنا | پیکٹ لاس کے دوران اضافی لیٹنسی | جہاں اجازت ہو وہاں UDP موڈ استعمال کریں |
| ❌ DNS کو مقامی طور پر resolve کرنا | Lookups منتخب روٹ کو bypass کرتے ہیں | ریموٹ DNS یا socks5h فعال کریں |
حقیقی UDP سپورٹ والی SOCKS5 پراکسی ٹاسکس کے لیے کیوں موزوں ہے
فعال UDP ASSOCIATE والی SOCKS5 پراکسی، پراکسی کی لچک برقرار رکھتی ہے اور وہ UDP راستہ شامل کرتی ہے جو ریئل ٹائم ایپس کو درکار ہوتا ہے۔ ایسا ہونے پر SOCKS5 بمقابلہ WireGuard محض کام کا سوال بن جاتا ہے، ناکافی فیچرز کا نہیں۔ Insocks موبائل کے علاوہ تمام پراکسی اقسام پر SOCKS5 UDP سپورٹ کرتا ہے۔
| فیچر | فائدہ |
|---|---|
| فعال UDP ASSOCIATE | پراکسی کے ذریعے VoIP، گیمنگ اور WebRTC |
| فی ایپ اسائنمنٹ | مختلف ٹولز کے لیے مختلف exits |
| ریزیڈینشل، ISP اور ڈیٹا سینٹر پولز | کام کے مطابق exit کی قسم |
| شہر اور ASN ٹارگٹنگ | درست جیو چیکس |
| ریموٹ DNS | DNS پراکسی کے روٹ کے ساتھ چلتا ہے |
👉 لائیو پول پر ڈیمو پراکسیز کے ساتھ UDP ٹیسٹ کریں، پھر مکمل رسائی کے لیے رجسٹر کریں یا UDP پراکسی خریدیں۔
اہم نکات
- SOCKS5 منتخب ایپس کو روٹ کرتا ہے؛ WireGuard اور OpenVPN پوری ڈیوائس کو ٹنل کرتے ہیں۔
- SOCKS5 میں کوئی بلٹ ان انکرپشن نہیں؛ دونوں VPNs ٹنل میں ہر چیز انکرپٹ کرتے ہیں۔
- WireGuard بمقابلہ OpenVPN: رفتار میں WireGuard جیتتا ہے، TCP فال بیک اور لچک میں OpenVPN۔
- پراکسی کے ذریعے UDP کے لیے، پہلے UDP ASSOCIATE سپورٹ کی تصدیق کریں۔
- VPN کے اندر پراکسی اس وقت اچھی طرح کام کرتی ہے جب DNS پراکسی کے ساتھ چلے۔
عام سوالات
کیا SOCKS5، WireGuard سے تیز تر ہے؟
اکثر، کیونکہ SOCKS5 انکرپشن چھوڑ دیتا ہے، اگرچہ سرور کا فاصلہ اور لوڈ زیادہ اہمیت رکھتے ہیں۔
کیا SOCKS5 ٹریفک انکرپٹ کرتا ہے؟
نہیں، صرف ایپ کا اپنا پروٹوکول، جیسے HTTPS، SOCKS5 کے ذریعے بھیجا گیا ڈیٹا انکرپٹ کرتا ہے۔
کیا WireGuard TCP پر کام کرتا ہے؟
نیٹو نہیں؛ WireGuard صرف UDP استعمال کرتا ہے۔
UDP ٹریفک کے لیے کون بہتر ہے، پراکسی یا VPN؟
اگر آپ کو پوری ڈیوائس کا ٹریفک انکرپٹ درکار ہو تو VPN؛ اگر آپ کو فی ایپ exits اور جیو ٹارگٹنگ درکار ہو تو UDP ASSOCIATE والی SOCKS5 پراکسی۔
کیا میں بیک وقت SOCKS5 اور VPN چلا سکتا ہوں؟
جی ہاں، بہت سے سیٹ اپس فعال VPN ٹنل کے اندر SOCKS5 پراکسی چلاتے ہیں۔
کون سا آپشن بہتر جیو ٹارگٹنگ دیتا ہے؟
SOCKS5 پراکسی پولز، جو اکثر مقررہ سرور لسٹ کے بجائے شہر اور ASN کے مطابق ٹارگٹ کرتے ہیں۔
پراکسیز استعمال کر کے، آپ کی تصدیق ہوتی ہے کہ آپ انہیں موجودہ امریکی قانون کے دائرے میں استعمال کرتے ہیں۔ Insocks ریاستہائے متحدہ میں قانونی استعمال کے لیے بنایا گیا ہے۔ مزید گائیڈز Insocks بلاگ میں دستیاب ہیں۔